

S-a lansat browserul web Firefox 151 și au fost formate actualizări pentru versiunile anterioare cu suport pe termen lung — 140.11.0 și 115.36.0. Ramura Firefox 152 va fi trasă în curând în faza de testare beta, lansarea fiind planificată pentru 16 iunie.
Noutățile principale în Firefox 151 (1, 2, 3, 4):
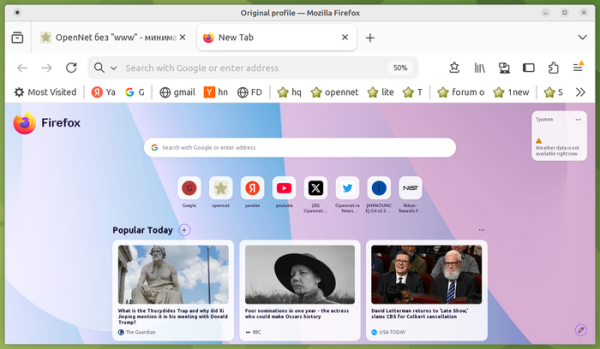
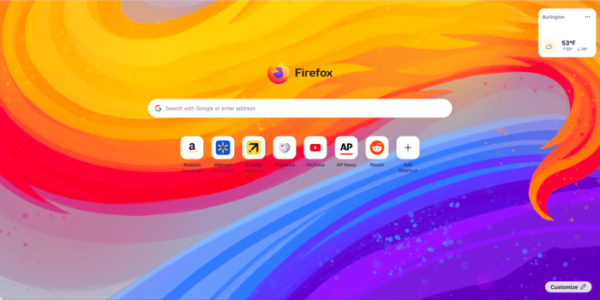
- A fost actualizat designul paginii afișate la deschiderea unei noi tab-uri (logo-ul a fost mutat în centru, bara de căutare a fost mutată în jos, a fost inclusa o imagine de fundal care poate fi schimbată în setări). Noul design este optimizat pentru integrarea noilor funcționalități pe pagină (de exemplu, widget-uri și îmbunătățiri în gestionarea pictogramelor), a căror activare este așteptată în următoarea lansare.


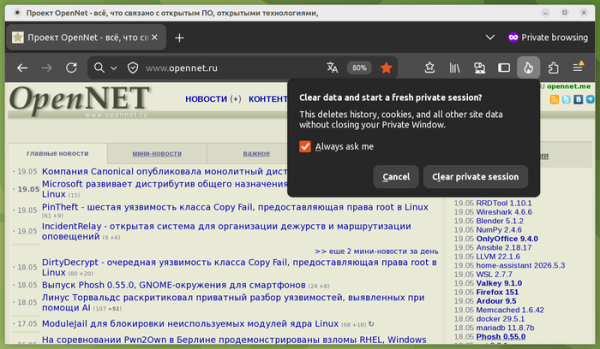
- În modul de navigare privată a fost implementat un nou buton „End Private Session” (pictograma cu imaginea focului situată la dreapta barei de adrese), care permite ștergerea instantanee a tuturor datelor sesiunii private curente, fără a închide fereastra browserului (site-urile vizitate anterior în modul privat vor fi închise, lăsând o sesiune goală).
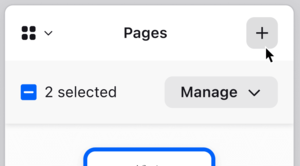
- În vizualizatorul PDF încorporat a fost implementată funcția de unire a mai multor pagini într-un document.

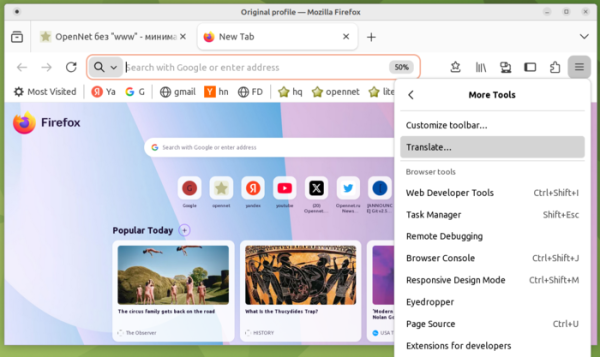
- Interfața de traducere încorporată dintr-o limbă în alta este acum disponibilă prin secțiunea „More Tools” din meniul principal.

- Bara de căutare din configurator (about:preferences) a fost extinsă și acum ocupă toată lățimea disponibilă.
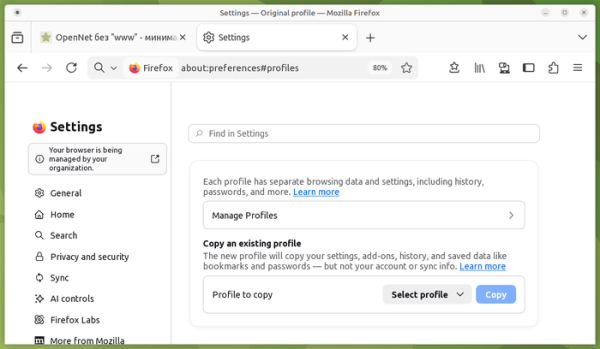
- În versiunile pentru Linux a fost implementat suport pentru backup-ul profilurilor, permițând salvarea unui profil selectat într-un fișier, care poate fi utilizat ulterior pentru restaurarea setărilor pe un alt sistem. Această funcție era disponibilă anterior doar pe Windows.
- Atunci când se mută directorul cu profilul Firefox în alte locații ale sistemului de fișiere sau pe sisteme cu alte sisteme de operare, se asigură recuperarea extensiilor și temelor instalate.
- A fost întărită protecția împotriva identificării ascunse a utilizatorului (Fingerprinting Protection), aplicată atunci când este activată protecția standard împotriva urmării activității (ETP, Enhanced Tracking Protection => Standard). Se raportează că modificările efectuate au redus în medie cu 14% (49% pentru macOS) proporția utilizatorilor identificați prin metode standard de identificare ascunsă în comparație cu protecția anterioară.
- Serviciul VPN integrat gratuit Firefox VPN a fost îmbunătățit cu opțiunea de a alege țara utilizată server VPN. Serviciul permite accesarea site-urilor nu direct, ci prin intermediul unor proxy-uriservere în diferite țări, ascunzând adresa IP a utilizatorului. Există posibilitatea de a activa VPN-ul doar pentru site-urile selectate. Pentru activarea VPN-ului, este necesară înregistrarea unui cont pe Mozilla. În serviciul VPN se aplică o limitare de 50 de gigaocteți de trafic pe lună.
- Atunci când aplicația web solicită accesul la datele de localizare pe platforma Windows, acum sunt luate în considerare setările sistemului pentru a permite un astfel de acces.
- A fost adăugată posibilitatea utilizării API-ului Web Serial pentru a controla microcontrolerele conectate prin port serial. De exemplu, după confirmarea drepturilor, este posibil să se programeze cipuri ESP, plăci Raspberry Pi Picos, imprimante 3D și echipamente CNC din aplicația web. API-ul Web Serial poate fi folosit și în extensiile de browser, dar nu din contextul moz-extension.
- Pentru toți utilizatorii a fost activată aplicarea specificației LNA (Local Network Access) pentru a restricționa accesul la sistemul local (loopback, 127.0.0.0/8) sau rețea internă (192.168.0.0/16, 10.0.0.0/8 etc.) în timpul interacțiunii cu site-uri publice. Pentru a accesa resurse interne, utilizatorul trebuie să ofere aplicației web permisiuni speciale, deoarece o astfel de activitate este folosită de atacatori pentru a efectua atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporate și altor dispozitive și servicii care acceptă cereri doar din rețeaua locală. În plus, scanarea resurselor interne poate fi utilizată pentru identificarea indirectă sau colectarea de informații despre rețeaua locală. Anterior, această protecție a funcționat doar în modul de protecție sporită împotriva urmăririi (ETP, Enhanced Tracking Protection => Strict).
- A fost implementat API-ul Fullscreen Keyboard Lock, care adaugă în metoda requestFullscreen un argument keyboardLock, permițând aplicațiilor web în modul fullscreen să intercepteze anumite taste și combinații de taste; de exemplu, este posibil să se intercepteze apăsarea tastei Esc (în acest caz, pentru a ieși din modul fullscreen, este nevoie de apăsarea și menținerea tastei Esc).
- Îmbunătățirea redării elementelor cu poziționare absolută în interiorul blocurilor cu mai multe coloane sau la imprimare.
- În regulile „@container” este permisă enumerarea simultană a mai multor condiții, similar cu interogările media.
- În regulile @container este permisă utilizarea funcției style() pentru a verifica valorile CSS calculate ale proprietăților containerului.
- A fost adăugată proprietatea CSSContainerRule.conditions, care conține lista tuturor condițiilor interogării containerului. Proprietățile vechi CSSContainerRule.containerName și CSSContainerRule.containerQuery au fost declarate învechite.
- Comportamentul poziționării ancorei în CSS (CSS Anchor Positioning) a fost schimbat. Proprietatea position-anchor acceptă acum în mod implicit valoarea „normal”, iar atunci când se utilizează proprietatea position-area, ancorele implicite sunt aplicate automat. Feroneria (popovers) care utilizează anchor() sau anchor-center necesită acum specificarea explicită a proprietății „position-anchor: auto”.
- A fost adăugată suportul pentru API-ul Document Picture-in-Picture pentru a deschide orice conținut HTML în modul „pictură în pictură”, nu doar video. Spre deosebire de deschiderea unei feronerie prin apelarea window.open(), feroneriile create prin noul API sunt mereu afișate deasupra altor feroneri, nu rămân după închiderea feroneriile originale, nu permit navigarea și nu pot defini explicit poziția de ieșire.
- În API-ul Permissions s-a asigurat o gestionare corectă a puterilor temporare acordate site-ului.
- A fost oferită posibilitatea utilizării sintaxei declarative pentru a defini modul în care elementele sunt distribuite în sloturi în interiorul Shadow DOM.
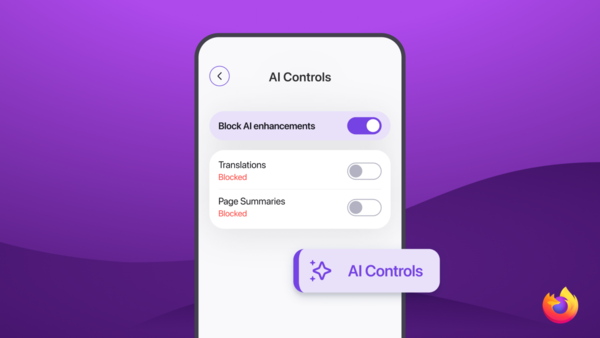
- În Firefox pentru Android a fost adăugată suportul pentru comutarea rapidă între tab-uri, utilizând un gest de glisare verticală în zona panoului. În configurator, similar cu versiunea desktop, a fost adăugat un comutator pentru dezactivarea tuturor funcțiilor ce utilizează AI, precum și setări pentru activarea selectivă a anumitor funcții AI.

Pe lângă noutăți și corectarea erorilor, în Firefox 151 au fost eliminate 154 de vulnerabilități (65 fiind acumulate sub CVE-2026-8973, 54 sub CVE-2026-8974 și 7 sub CVE-2026-8975). 146 de vulnerabilități sunt cauzate de probleme legate de gestionarea memoriei, cum ar fi suprascrierea bufferelor și accesarea unor zone de memorie deja eliberate. Problemele respective ar putea permite executarea codului malițios prin deschiderea paginilor formatate în mod special.
În versiunile nocturne de Firefox a început testarea unei interfețe reworkate pentru configurator, care extinde instrumentele de căutare a setărilor, îmbunătățește navigarea, și actualizează etichetele și descrierile setărilor.
Sursa: opennet.ro
