

lansarea unui browser web , dar și pentru Firefox 68.1 pentru platforma Android. De asemenea, au fost formulate actualizări cu termen lung de suport și (ramura ESR 60.x nu va mai fi actualizată, se recomandă trecerea la ramura 68.x). În curând, va trece la etapa ramura Firefox 70, care este programată să fie lansată pe 22 octombrie.
:
- În modul standard implicit de blocare a conținutului nedorit, au fost adăugate funcții de ignorație a cookie-urilor tuturor sistemelor externe de urmărire a mișcărilor și blocarea inserțiilor JavaScript care efectuază minerit de criptomonede. Codul de minerit duce la o creștere semnificativă a încărcării pe procesorul sistemului utilizatorului și, de obicei, este implementat pe site-uri în urma atacurilor sau utilizat pe site-uri dubioase ca metodă de monetizare.
Anterior, aceste blocări erau activate doar în cazul selectării modului strict de blocare, care acum ar trebui activat doar dacă se dorește blocarea metodelor („browser fingerprinting”). Blocarea se realizează conform listei .Când blocarea este activă, un simbol cu un scut apare în bara de adresă, iar în meniul contextual se poate vedea de pe ce site-uri au fost blocate cookie-urile utilizate pentru urmărirea mișcărilor. În același meniu, se poate dezactiva selectiv blocarea pentru anumite site-uri.
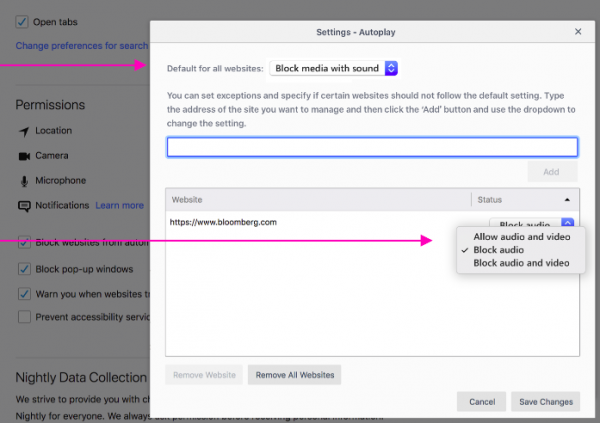
- Funcționalitățile de blocare a redării automate a conținutului multimedia au fost extinse. Pe lângă funcția deja adăugată de reducere a volumului în videoclipurile care se redau automat oferă posibilitatea de a opri complet redarea video, fără a se limita la dezactivarea sunetului. De exemplu, dacă anterior reclamele video de pe site-uri se redau, dar fără sunet, în noul mod, acestea nu vor începe redarea fără un clic explicit. Pentru activarea modului, în setările de redare automată (Opțiuni > Confidențialitate și securitate > Permisiuni > Redare automată) a fost adăugat un nou punct „Blochează audio și video”, care completează modul implicit „Blochează audio”.

Modul poate fi selectat în legătură cu site-uri specifice prin meniul contextual care apare când dai clic pe butonul „(i)” din bara de adresă.
- Pentru utilizatorii din SUA și construcțiile «en-US», s-au modificat aranjamentele blocurilor de pe pagina principală, care se afișează la deschiderea unei noi file, și s-a adăugat afișarea de conținut suplimentar, recomandat de serviciul Pocket. S-au schimbat dimensiunea blocurilor și numărul de recomandări, fiind propuse noi secțiuni tematice (Sănătate, Știință, Tehnologie și Divertisment);
- Funcția de redare a conținutului Flash prin pluginul Adobe Flash este dezactivată implicit. Din setările pluginului Adobe Flash Player, opțiunea de activare permanentă a Flash-ului a fost eliminată, rămânând doar posibilitățile de dezactivare a Flash-ului și activarea individuală pentru site-uri specifice (activare printr-un clic explicit), fără a reține modul ales. Suportul pentru Flash în ramurile ESR ale Firefox va fi menținut până la sfârșitul anului 2020;
- implicit procesarea fișierelor și , permițând utilizatorului să redecoreze site-urile sau interfața Firefox. Motivul dezactivării acestora de la început este optimizarea timpului de pornire a browserului. Schimbările comportamentului prin userContent.css și userChrome.css sunt foarte rar realizate de utilizatori, iar încărcarea datelor CSS consumă resurse suplimentare (optimizarea elimină accesul inutil la disc). Pentru a readuce procesarea userChrome.css și userContent.css, a fost adăugată în about:config setarea „toolkit.legacyUserProfileCustomizations.stylesheets”, care va fi activată automat pentru utilizatorii care folosesc deja userChrome.css sau userContent.css;
- Pentru WebRTC, a fost implementată posibilitatea procesării canalelor utilizând diferite codec-uri video, facilitând astfel crearea de servicii de videoconferință, unde participanții pot utiliza diferite aplicații client;
- Pentru arhitectura ARM64, în motorul JavaScript a fost implementat suportul pentru compilarea JIT;
- Informațiile despre utilizarea versiunii de 32 de biți a Firefox în mediul unui sistem de operare de 64 de biți au fost excluse din identificatorii browserului (navigator.userAgent, navigator.platform și navigator.oscpu) (anterior necesar pentru Flash, dar care lăsa un vector suplimentar pentru identificarea ascunsă a utilizatorului);
- A fost adăugată funcția de vizualizare a videoclipurilor în modul „piPicture-in-Picture”, care permite desprinderea videoclipului sub forma unei feronierii plutitoare, rămânând vizibilă în timpul navigării pe browser. Pentru a viziona în acest mod, trebuie să dați clic pe sugestia care apare sau în meniul contextual, afișat prin clic dreapta pe videoclip, alegeți „Picture in picture” (în YouTube, care introduce propriul său handler de meniu contextual, este necesar să dați clic de două ori pe butonul din dreapta sau să faceți clic cu tasta Shift apăsată). Suportul pentru modul poate fi activat în about:config folosind opțiunea „media.videocontrols.picture-in-picture.enabled”;
- implementarea generatorului de parole („signon.generation.available” în about:config), permițând la completarea formularelor de înregistrare să afișeze un mesaj cu o parolă generată în mod automat și sigur;
- În managerul de parole posibilitatea de a gestiona conturile în contextul unui domeniu de nivel superior, ceea ce permite oferirea unei singure parole, salvate pentru toate subdomeniile. De exemplu, parola salvată pentru login.example.com va fi acum oferită pentru completarea automată în formularele site-ului www.example.com;
- proceselor de gestionare, care a transmite sistemului de operare informații despre procesele cu prioritate mai mare. De exemplu, procesului de prelucrare a conținutului care procesează tab-ul activ i se va aloca o prioritate mai mare (se alocă mai multe resurse CPU) decât procesului legat de tab-urile în fundal (dacă nu se redă videoclip sau sunet pe acestea). Modificarea este momentan activată implicit doar pentru platforma Windows, pentru celelalte sisteme este necesară activarea opțiunii dom.ipc.processPriorityManager.enabled în about-config;
- Activat API , care permite crearea de extensii în stil Greasemonkey pentru a executa scripturi personalizate în contextul paginilor web, pe baza tehnologiei WebExtensions. De exemplu, prin conectarea scripturilor, se pot modifica aspectul și comportamentul paginilor vizualizate. Acest API este deja inclus în Firefox, dar până acum era necesară activarea setării „extensions.webextensions.userScripts.enabled” în about:config. Spre deosebire de extensiile existente cu funcționalitate similară, care folosesc apelul tabs.executeScript, noul API izolează scripturile în medii sandbox separate, rezolvă problemele de performanță și permite gestionarea diferitelor etape ale încărcării paginilor.
- Proprietatea navigator.mediaDevices este acum disponibilă doar atunci când pagina este deschisă în context sigur (Secure Context), adică prin HTTPS, prin localhost sau dintr-un fișier local;
- Au fost adăugate proprietăți CSS și , care permit gestionarea afișării conținutului ce depășește limitele blocurilor și elementelor inline (tăierea cozii sau afișarea unei benzi de derulare). Proprietățile sunt implementate prin transformare automată în overflow-x și overflow-y în funcție de modul de afișare a conținutului (de sus în jos sau pe rânduri).
- Pentru proprietatea CSS a fost implementat suport pentru valoarea break-spaces;
- A fost implementată proprietatea CSS , care indică faptul că elementul și conținutul său sunt separate de restul arborelui DOM;
- A fost adăugată proprietatea CSS , care permite definirea dacă textul poate fi selectat de utilizator;
- A fost adăugată posibilitatea de a defini reguli @supports pentru selecții (
formatul „@supports selector(selector-to-test){…}”), care poate fi utilizat pentru aplicarea selectivă a CSS-ului doar în cazul în care un anumit selector este sau nu este suportat de browser; - A fost adăugat suport pentru pentru instanțele claselor JavaScript, care permit specificarea proprietăților predeterminate, inițializate în afara constructorului. În curând se așteaptă, de asemenea, suportul pentru câmpuri private, care nu sunt vizibile în afara clasei;
class Product {
name;
tax = 0.2; /*câmp public*/
#basePrice = 0; /*приватное поле*/
price;constructor(name, basePrice) {
this.name = name;
this.basePrice = basePrice;
this.price = (basePrice * (1 + this.tax)).toFixed(2);
}
} - A fost adăugat API , permițând conectarea unui handler care va primi notificări despre modificările dimensiunii elementelor specificate pe pagină. Principala diferență dintre noul API și window.onresize sau CSS Media Queries constă în faptul că se poate determina modificarea unui element anume de pe pagină, nu a întregii zone vizibile, ceea ce permite reacția prin modificarea doar a acelui element fără a schimba întregul conținut vizibil;
- API Microtasks a fost adăugat, prezentat printr-o metodă , care permite la un nivel inferior programarea apelului de callback al unei funcții, adăugându-l în coada microtask-urilor;
- Au fost adăugate metode noi , , , DOMMatrix.fromMatrix(), ;
- În antetele HTTP Access-Control-Expose-Headers, Access-Control-Allow-Methods și Access-Control-Allow-Headers a fost adăugată opțiunea de a specifica masca „*” pentru cererile fără date de autentificare;
- În consola web a fost implementată gruparea avertismentelor legate de activitățile de urmărire a mișcărilor utilizatorului;
- În panoul de inspector al activității de rețea a fost adăugată informații detaliate despre motivele blocării resurselor (CSP, conținut mixt etc.), precum și o coloană opțională cu URL-ul complet;
- A fost accelerat startul debugger-ului JavaScript. Funcțiile de depanare la distanță au fost mutațe în interfața about:debugging. A fost implementat suport pentru depanarea pas cu pas a funcțiilor asincrone (Async). un nou tip de puncte de întrerupere care pot fi asociate cu apariția evenimentelor legate de mouse, ecran tactil, animație, DOM, media queries,
worker-e și altele. - În instrumentele pentru dezvoltatori a fost adăugată o interfață pentru auditarea prezentării paginii, care folosește ale conținutului (de exemplu, afișarea textului din atributul „alt
în locul imaginilor); - Pe sistemele cu macOS, pe care sunt instalate mai multe plăci grafice, a fost asigurat un comutator mai agresiv către GPU-ul eficient energetic după finalizarea procesării conținutului WebGL. De asemenea, a fost adăugată o protecție împotriva comutării de la GPU-ul eficient energetic la GPU-ul puternic pentru apeluri unice WebGL. În construcțiile pentru macOS a fost implementată și afișarea progresului încărcării fișierelor prin intermediul interfeței Finder. A început formarea construcțiilor de instalare Firefox în format PKG;
- Pentru Windows 10 cu actualizări recente (1903+) a fost adăugată suport pentru extensia Web Authentication HmacSecret prin Windows Hello pentru autentificarea pe site-uri fără introducerea parolei, folosind amprenta digitală, recunoașterea feței sau un token USB;
- formarea de noi versiuni Firefox pentru Android, care acum se află sub numele de cod Fenix un nou browser pentru dispozitive mobile, care utilizează motorul GeckoView și setul de biblioteci Mozilla Android Components. Corecțiile pentru Firefox pentru Android vor fi lansate în cursul anului în cadrul ramurii ESR Firefox 68, de exemplu, a fost formată acum o versiune . Pentru a descărca noul browser, trebuie să folosiți versiuni de testare
.
Pe lângă noutăți și corectarea erorilor în Firefox 69 au fost eliminate , dintre care doar una (CVE-2019-11751) ca critică. Această problemă este specifică platformei Windows și permite scrierea unui fișier arbitrar în sistem atunci când browserul este lansat dintr-o altă aplicație (de exemplu, deschiderea unui link dintr-un program de mesagerie poate forma un link astfel încât lansarea browserului să creeze un fișier de autolansare în directorul 'Startup'). Reducerea numărului de vulnerabilități critice se datorează faptului că problemele de memorie, cum ar fi depășirile de tampon și accesul la zonele de memorie deja eliberate, sunt acum marcate ca periculoase, dar nu critice. În noua versiune au fost remediate 13 astfel de probleme care pot duce potențial la executarea unui cod malițios la deschiderea paginilor proiectate special.
Sursa: opennet.ro
