

A avut loc lansarea browser-ului web Firefox 88. De asemenea, a fost formată o actualizare pentru ramura cu suport pe termen lung 78.10.0. Ramura Firefox 89 va intra în faza de testare beta în curând, iar lansarea este programată pentru 1 iunie.
Noutăți principale:
- În vizualizatorul PDF a fost adăugată suport pentru formularele de introducere integrate în fișierele PDF, care folosesc JavaScript pentru a asigura interacțiunea interactivă cu utilizatorul.
- A fost introdusă o limitare a frecvenței de afișare a cererilor de permisiune pentru accesul la microfon și cameră. Aceste cereri nu vor fi afișate dacă utilizatorul a oferit deja acces la același dispozitiv, pentru același site și aceeași tab în ultimele 50 de secunde.
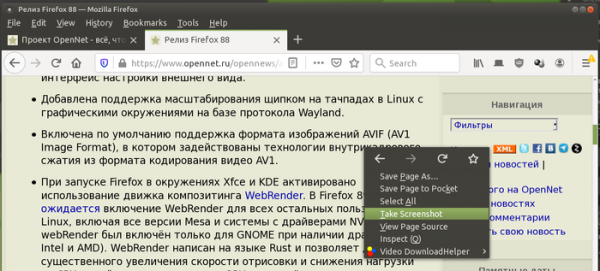
- Invocarea instrumentului pentru capturi de ecran a fost eliminată din meniul „Acțiuni de pagină”, care apare când faci clic pe cele trei puncte din bara de adrese. Pentru capturi de ecran se recomandă utilizarea instrumentului corespunzător din meniul contextual aflat prin clic dreapta sau plasarea unui scurtătură în panou prin intermediul setărilor de aspect.

- A fost adăugată suport pentru zoom prin pinch pe touchpad-uri în Linux cu medii grafice bazate pe protocolul Wayland.
- În sistemul de imprimare a fost localizată unitatea de măsură utilizată pentru setarea marginilor.
- La pornirea Firefox în medii Xfce și KDE, a fost activată utilizarea motorului de compozitare WebRender. În Firefox 89 se așteaptă activarea WebRender pentru toți ceilalți utilizatori de Linux, inclusiv toate versiunile Mesa și sistemele cu drivere NVIDIA (anterior, WebRender era activat doar pentru GNOME cu drivere Intel și AMD). WebRender este scris în Rust și permite o creștere semnificativă a vitezei de redare și o reducere a încărcării CPU prin transferarea în GPU a operațiunilor de redare a conținutului paginii, care sunt implementate prin shaderi executați pe GPU. Pentru activarea forțată în about:config trebuie activată setarea „gfx.webrender.enabled” sau Firefox trebuie lansat cu variabila de mediu MOZ_WEBRENDER=1.
- A început activarea treptată a protocoalelor HTTP/3 și QUIC. Inițial, suportul pentru HTTP/3 va fi activat doar pentru un procent mic de utilizatori și, dacă nu apar probleme neprevăzute, va fi extins la toți până la sfârșitul lunii mai. Pentru utilizarea HTTP/3 este necesară suportul pe partea clientului și server aceeași versiune preliminară a standardului QUIC și HTTP/3, care este specificată în antetul Alt-Svc (Firefox acceptă schițe de specificație de la 27 la 32).
- Suportul pentru protocolul FTP este dezactivat implicit. Setarea network.ftp.enabled este setată la false, iar parametrul pentru extensiile browserSettings.ftpProtocolEnabled a fost transformat în mod doar pentru citire. În următoarea versiune, toate codurile legate de FTP vor fi eliminate. Motivul invocat este reducerea riscurilor de atacuri pe un cod vechi, care are o istorie de identificare a vulnerabilităților și probleme de întreținere legate de implementarea suportului FTP. Se menționează, de asemenea, eliminarea protocoalelor care nu suportă criptarea, care sunt vulnerabile la modificare și interceptare a traficului în timpul atacurilor MITM.
- Pentru a bloca posibile scurgeri între site-uri, a fost asigurată izolarea valorii proprietății „window.name” de către site-ul principal de la care a fost deschisă pagina.
- În JavaScript, pentru rezultatul execuției expresiilor regulate, a fost adăugat proprietatea „indices”, care conține un array cu pozițiile de început și de sfârșit ale grupurilor de potrivire. Proprietatea se completează doar atunci când se execută expresia regulată cu flag-ul „/d”. let re = /quick\s(brown).+?(jumps)/igd; let result = re.exec(‘The Quick Brown Fox Jumps Over The Lazy Dog’); // result.indices[0] === Array [ 4, 25 ] // result.indices[1] === Array [ 10, 15 ] // result.indices[2] === Array [ 20, 25 ]
- În Intl.DisplayNames() și Intl.ListFormat() a fost întărită verificarea faptului că opțiunile transmise constructorului sunt obiecte. În cazul în care se încearcă transmiterea unor șiruri sau a altor primitive, vor fi generate excepții.
- Pentru DOM a fost introdus un nou metod static AbortSignal.abort(), care returnează un AbortSignal, pentru care parametrul aborted a fost deja setat.
- În CSS au fost implementate noi pseudo-clase „:user-valid” și „:user-invalid”, care definesc starea de validare a unui element de formular, pentru care validarea valorilor specificate a fost efectuată după interacțiunea utilizatorului cu formularul. Principalul diferențiat dintre „:user-valid” și „:user-invalid” față de pseudo-clasele „:valid” și „:invalid” este că verificarea începe doar după ce utilizatorul a trecut la un alt element (de exemplu, a comutat tab-ul pe un alt câmp).
- Funcția CSS image-set() permite selectarea unei imagini dintr-un set de opțiuni cu rezoluții diferite, cea mai potrivită pentru parametrii curenți ai ecranului și lățimea de bandă a conexiunii de rețea, acum poate fi folosită în proprietățile CSS „content” și „cursor”. h2::before { content: image-set( url(„small-icon.jpg”) 1x, url(„large-icon.jpg”) 2x); }
- În proprietatea CSS outline, conturul definit cu ajutorul proprietății border-radius este acum respectat.
- Pentru macOS, fontul monospațiat implicit a fost schimbat în Menlo.
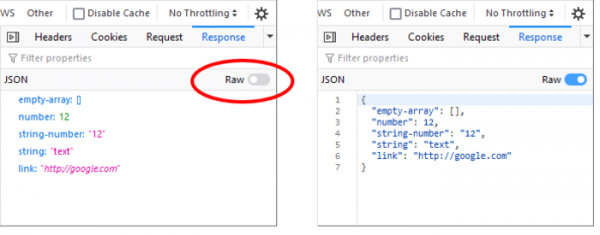
- În instrumentele pentru dezvoltarea web, în panoul de inspecție a rețelei, a fost adăugat un întrerupător pentru a alterna între afișarea răspunsurilor HTTP în format JSON și în forma lor originală, în care sunt transmise prin rețea.

- Activarea implicită a suportului pentru formatul de imagini AVIF (AV1 Image Format), care utilizează tehnologii de compresie intrastudio din formatul de codare video AV1, a fost amânată pentru următoarea versiune. În versiunea Firefox 89, este planificată și oferirea unei interfețe utilizator actualizate, precum și integrarea unui calculator în bara de adrese (activată prin suggest.calculator în about:config)
Pe lângă noutăți și corectarea erorilor în Firefox 88, au fost eliminate 17 vulnerabilități, dintre care 9 sunt catalogate ca fiind periculoase. 5 vulnerabilități (categorizate sub CVE-2021-29947) sunt cauzate de probleme de gestionare a memoriei, cum ar fi depășiri de buffer și accesul la zone de memorie deja eliberate. Aceste probleme ar putea permite executarea codului de către un atacator atunci când se deschid pagini concepute special.
Sursa: opennet.ro
