

A avut loc lansarea browserului web Firefox 93. În plus, au fost formulate actualizări pentru ramurile cu suport de lungă durată — 78.15.0 și 91.2.0. Ramura Firefox 94 a intrat în faza de beta-testare, iar lansarea este programată pentru 2 noiembrie.
Noutăți principale:
- Suportul pentru formatul de imagini AVIF (AV1 Image Format) este activat din start, utilizând tehnologii de compresie intra-cadru din formatul de codificare video AV1. Se susțin spații de culori cu gamă completă și restricționată, precum și operațiuni de transformare (rotație și oglindire). Animația nu este încă suportată. Pentru a ajusta conformitatea cu specificațiile, a fost propus parametrul 'image.avif.compliance_strictness' în about:config. Valoarea antetului HTTP ACCEPT a fost schimbată implicit la 'image\/avif,image\/webp,*\/ *'.
- Motorul WebRender a devenit obligatoriu, scris în limbajul Rust, permițând o creștere semnificativă a vitezei de redare și o reducere a sarcinii asupra CPU-ului prin externalizarea operațiunilor de redare a conținutului paginii către GPU, implementate prin shaderi rulați pe GPU. Pentru sistemele cu plăci grafice mai vechi sau cu drivere grafice problematice, WebRender folosește un mod de rasterizare software (gfx.webrender.software=true). Suportul pentru opțiunea de dezactivare a WebRender (gfx.webrender.force-legacy-layers și MOZ_WEBRENDER=0) a fost încheiat.
- A fost îmbunătățit suportul pentru protocolul Wayland. A fost adăugat un strat care rezolvă problemele cu clipboard-ul în medii bazate pe protocolul Wayland. De asemenea, sunt incluse modificări care permit eliminarea flicker-ului în timpul mutării ferestrei la marginea ecranului în configurații multi-monitor.
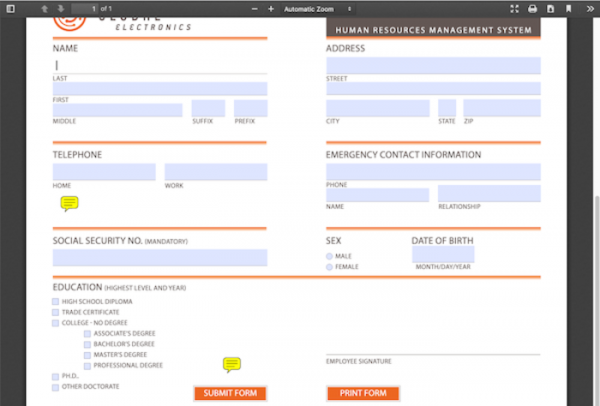
- În vizualizatorul PDF încorporat a fost implementată capacitatea de a deschide documente cu formulare interactive XFA, utilizate de obicei în formularele electronice ale diferitelor bănci și instituții guvernamentale.

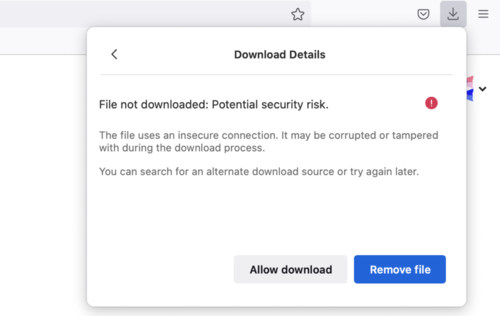
- A fost activată protecția împotriva descărcării fișierelor transmise prin HTTP fără criptare, dar inițiate de pe pagini deschise prin HTTPS. Astfel de descărcări nu sunt protejate împotriva modificării ca urmare a controlului asupra traficului de tranzit, dar, deoarece acestea sunt realizate prin navigarea de pe pagini deschise prin HTTPS, utilizatorul poate avea o impresie falsă despre securitatea lor. La încercarea de a descărca astfel de date, utilizatorului i se va arăta un avertisment, oferindu-i posibilitatea de a anula blocarea. În plus, acum este interzisă și se va bloca în mod silențios descărcarea fișierelor din iframe-uri izolate, în care nu este specificat în mod explicit atributul allow-downloads.

- A fost îmbunătățită implementarea mecanismului SmartBlock, destinat să abordeze problemele de pe site-uri care apar din cauza blocării scripturilor externe în modul de navigare privată sau atunci când este activată blocarea strictă a conținutului nedorit. SmartBlock înlocuiește automat scripturile de urmărire cu scripturi de substituție, asigurând o încărcare corectă a site-ului. Scripturile de substituție sunt pregătite pentru unele dintre cele mai populare scripturi de urmărire a utilizatorilor, incluse în lista Disconnect. Noua versiune include blocarea adaptivă a scripturilor Google Analytics, a scripturilor rețelelor publicitare Google și a widgeturilor serviciilor Optimizely, Criteo și Amazon TAM.
- În modurile de navigare privată și blocare strictă a conținutului nedorit, a fost activată o protecție suplimentară a antetului HTTP "Referer". În modurile specificate, site-urile nu mai pot include prin antetul HTTP Referrer-Policy politicile "no-referrer-when-downgrade", "origin-when-cross-origin" și "unsafe-url", care permit ocolirea setărilor implicite pentru a transmite către site-uri externe URL-ul complet în antetul "Referer". Reamintim că, în Firefox 87, cu scopul de a bloca posibile scurgeri de date confidențiale, politicile "strict-origin-when-cross-origin" au fost activate implicit, ceea ce implică eliminarea căilor și parametrilor din "Referer" atunci când se trimite o cerere către alte gazde prin HTTPS, transmiterea unui "Referer" gol atunci când se face tranziția de la HTTPS la HTTP și transmiterea unui "Referer" complet pentru tranzițiile interne în cadrul aceluiași site. Totuși, eficiența modificării a fost pusă la îndoială, deoarece site-urile puteau reveni la comportamentul anterior prin manipularea Referrer-Policy.
- Pe platforma Windows, a fost implementat suport pentru descărcarea automată a tab-urilor din memorie, dacă nivelul de memorie liberă din sistem ajunge la valori critic scăzute. Primul lucru care este descărcat sunt tab-urile care consumă cea mai multă memorie și la care utilizatorul nu a avut acces de mult timp. Atunci când se comută la un tab descărcat, conținutul său este reîncărcat automat. În Linux, funcționalitatea specificată este promovată să fie adăugată în una dintre următoarele versiuni.
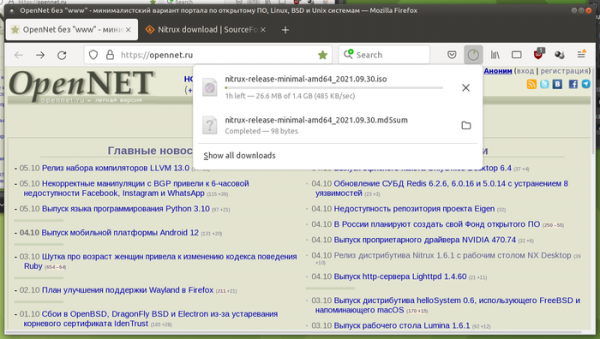
- Aspectul panoului cu lista de descărcări a fost adus la același stil vizual cu Firefox.

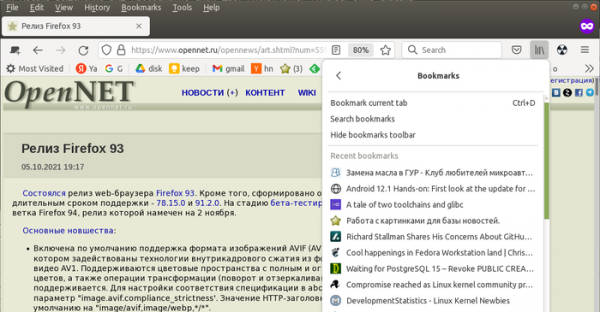
- În modul compact, s-au redus distanțele dintre elementele din meniul principal, meniul overflow, marcaje și istoricul vizitelor.

- Printre algoritmii care pot fi folosiți pentru organizarea autentificării (HTTP Authentication) a fost adăugat SHA-256 (anterior, era suportat doar MD5).
- Cipher-urile TLS care folosesc algoritmul 3DES sunt dezactivate implicit. De exemplu, setul de cipher-uri TLS_RSA_WITH_3DES_EDE_CBC_SHA este vulnerabil la atacul Sweet32. Revenirea la suportul 3DES este posibilă cu o permisiune explicită în setările versiunilor vechi de TLS.
- Pe platforma macOS, a fost rezolvată problema pierderii sesiunilor în cazul în care Firefox este lansat dintr-un fișier montat «.dmg».
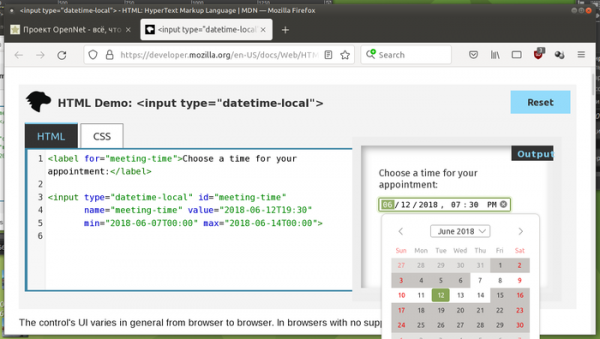
- A fost implementat un interfață utilizator pentru introducerea vizuală a datei și orei pentru elementul web-form <input type=»datetime-local»>.
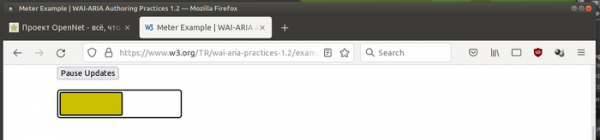
- Pentru elementele cu atributul aria-label sau aria-labelledby, a fost implementat rolul meter (role=»meter»), permițând realizarea indicatorilor de valori numerice care se schimbă într-un anumit interval (de exemplu, indicatorii de încărcare a bateriei).

- Proprietatea CSS font-synthesis a fost extinsă cu suport pentru cuvântul cheie „small-caps”.
- A fost implementată metoda Intl.supportedValuesOf(), care returnează un array de calendare, monede, sisteme de măsurare și unități de măsură suportate.
- Pentru clase, s-a adăugat posibilitatea aplicării blocurilor statice de inițializare pentru gruparea codului, care se execută o singură dată când se procesează clasa: class C { // Blocul va fi rulat la procesarea clasei în sine static { console.log(«Blocul static al clasei C»); } }
- A fost adăugat suport pentru apelarea HTMLElement.attachInternals pentru accesarea de metode suplimentare de gestionare a formularelor.
- În metoda ElementInternals a fost adăugat atributul shadowRoot, permițând elementelor personalizate să acceseze rădăcina lor separată în Shadow DOM, independent de stare.
- În metoda createImageBitmap() a fost adăugată suportul pentru proprietățile imageOrientation și premultiplyAlpha.
- A fost adăugată funcția globală reportError(), care permite scripturilor să afișeze erori în consolă, simulând apariția unei excepții necontrolate.
- Îmbunătățiri în versiunea pentru platforma Android:
- La lansarea pe tablete, în panou au fost adăugate butoanele „înapoi”, „înaintare” și „reîncărcare pagină”.
- A fost activată implicit completarea automată a numelui de utilizator și a parolelor în formularele web.
- A fost oferită posibilitatea de a utiliza Firefox ca manager de parole pentru completarea numelui de utilizator și a parolelor în alte aplicații (activată prin „Settings” > „Logins and passwords” > „Autofill in other apps”).
- A fost adăugată pagina „Settings” > „Logins and passwords” > „Saved Logins” > „Add Login” pentru adăugarea manuală a datelor de identificare în managerul de parole.
- A fost adăugată pagina „Settings” > „Data collection” > „Studies and switch off”, care permite renunțarea la participarea la testarea funcțiilor experimentale.
Pe lângă noutăți și corectarea erorilor, în Firefox 93 au fost rezolvate 13 vulnerabilități, dintre care 10 sunt marcate ca fiind periculoase. 9 vulnerabilități (colectate sub CVE-2021-38500, CVE-2021-38501 și CVE-2021-38499) au fost cauzate de probleme de gestionare a memoriei, cum ar fi depășirile de buffer și accesarea de zone de memorie deja eliberate. Aceste probleme ar putea conduce la executarea codului malițios la deschiderea unor pagini special create.
În versiunea beta a Firefox 94 se remarcă implementarea unei noi pagini de utilități „about:unloads” pe care utilizatorul o poate folosi pentru a reduce consumul de memorie, prin descărcarea forțată a anumitor tab-uri, fără a le închide (conținutul va fi reîncărcat când se navighează la tab).
Sursa: opennet.ro
