

A fost lansată versiunea 2.4.62 a serverului HTTP Apache, care remediază două vulnerabilități și include 6 modificări. Prima vulnerabilitate (CVE-2024-40898) permite un atac SSRF (Server-side request forgery) pe mod_rewrite. Problema se manifestă doar pe platforma Windows și, prin trimiterea unor cereri special concepute, poate duce la scurgerea hash-urilor NTLM pe un server controlat de atacatori.
A doua vulnerabilitate (CVE-2024-40725) permite accesul la codul scripturilor, a căror procesare este configurată prin intermediul directivei AddType. De exemplu, se poate forma o cerere special concepută către un script PHP, care va expune conținutul acestuia, în loc să-l execute. Corecția blochează o variantă suplimentară de exploatare a vulnerabilității CVE-2024-39884, remediată în versiunea 2.4.61.
Printre modificările nelegate de securitate se remarcă adăugarea în mod_ssl a posibilității de a încărca certificate și chei din stocări care suportă standardul pkcs11.
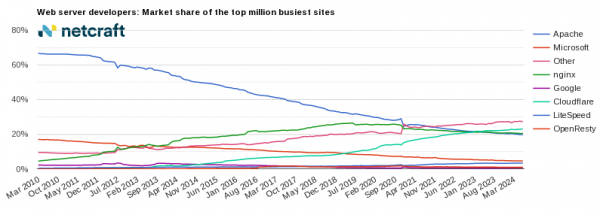
Conform raportului din iunie al companiei Netcraft, aproximativ 212 milioane de site-uri sunt gestionate de serverul HTTP Apache (anul trecut erau 228 milioane). Cota serverului Apache httpd este evaluată la 19.28% din totalul site-urilor, ceea ce corespunde locului doi în popularitate în această categorie (cota Nginx este de 21.35%, Cloudflare 11.05%, OpenResty (platformă bazată pe nginx și LuaJIT) 0.79%). Când se iau în considerare doar site-urile active, Apache ocupă prima poziție în clasament cu o cotă de 19.13% (cota Nginx este de 18.09%, Cloudflare 14.80%, Google 10.01%). Dintre cele mai vizitate un milion de site-uri din lume, Apache se află pe locul al treilea, cu o cotă de 19.69% (în frunte se află Cloudflare 23.10% și Nginx 20.50%).
Sursa: opennet.ro
