

Cercetătorii de la companiile Intezer și BlackBerry au descoperit un malware denumit Simbiote, utilizat pentru a introduce backdoor-uri și rootkit-uri pe serverele compromise care funcționează sub Linux. Malware-ul a fost identificat pe sistemele instituțiilor financiare din diverse țări din America Latină. Pentru a instala Simbiote în sistem, atacatorul trebuie să aibă acces root, care poate fi obținut, de exemplu, prin exploatarea vulnerabilităților nevăzute sau prin scurgeri de credențiale. Simbiote permite menținerea prezenței în sistem după atac pentru a efectua atacuri ulterioare, a masca activitatea altor aplicații malware și a organiza interceptarea datelor confidențiale.
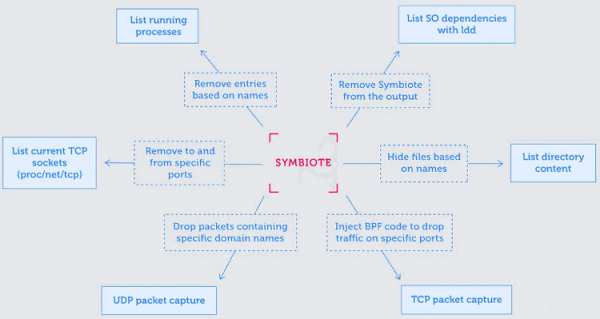
O caracteristică a Simbiote este distribuirea sub forma unei biblioteci partajate, care este încărcată în timpul inițierii tuturor proceselor prin intermediul mecanismului LD_PRELOAD și înlocuiește anumite apeluri ale bibliotecilor standard. Manevrarea apelurilor modificate maschează activitatea asociată backdoor-ului, de exemplu, exclude anumite elemente din lista proceselor, blochează accesul la anumite fișiere din /proc, ascunde fișiere în directoare, exclude biblioteca partajată malware din rezultatul ldd (se realizează interceptarea funcției execve și analiza apelurilor cu variabila de mediu LD_TRACE_LOADED_OBJECTS) și nu afișează socket-urile rețelei asociate activității malware.
Pentru a proteja împotriva inspectării traficului, sunt suprascrise funcții ale bibliotecii libpcap, se filtrează citirile din /proc/net/tcp și se încarcă în kernel programele eBPF care împiedică funcționarea analizatoarelor de trafic și sortează cererile externe către propriile manipulatoare de rețea. Programele eBPF sunt executate printre primii manipulatoare și funcționează la cel mai jos nivel al stivei de rețea, ceea ce permite mascare activitatea rețelei backdoor-ului inclusiv de către analizatoare lansate ulterior.
Simbiote permite, de asemenea, ocolirea anumitor analizoare de activitate în sistemul de fișiere, deoarece furtul datelor confidențiale se poate realiza nu la nivelul deschiderii fișierelor, ci prin interceptarea operațiunilor de citire din aceste fișiere în aplicațiile legitime (de exemplu, substituirea funcțiilor de bibliotecă permite interceptarea introducerii parolei de către utilizator sau a datelor încărcate din fișier cu cheia de acces). Pentru a organiza accesul la distanță, Simbiote intercepta anumite apeluri PAM (Pluggable Authentication Module), permițând conectarea la sistem prin SSH cu anumite acreditive de atac. De asemenea, este prevăzută o opțiune ascunsă de a-și crește privilegii la utilizator root prin setarea variabilei de mediu HTTP_SETTHIS.
Sursa: opennet.ro
