

Fiecare trecere la un standard mai nou de telefonie mobilă înseamnă nu doar creșterea vitezei de transfer de date, ci și o conectivitate mai fiabilă și protejată împotriva accesului neautorizat. Pentru aceasta, se analizează vulnerabilitățile identificate în protocoalele anterioare și se utilizează noi metode de verificare a securității. În acest sens, comunicarea prin protocolul 5G promite să fie mai sigură decât cea realizată cu protocolul 4G (LTE), deși aceasta nu exclude posibilitatea descoperirii în viitor a vulnerabilităților „5G”. De asemenea, anii de exploatare a 4G nu au scutit acest protocol de identificarea multor noi vulnerabilități. Un exemplu recent care susține această afirmație provine dintr-un studiu realizat de experți sud-coreeni în domeniul securității, care au descoperit 36 de noi vulnerabilități periculoase în protocolul 4G.
Specialiștii de la Korea Advanced Institute of Science and Technology (KAIST) au aplicat aceeași metodă pentru identificarea vulnerabilităților în protocolul (în rețea) LTE, pe care o folosesc pentru a găsi soluții problematice în software-ul pentru PC și servere. Această metodă este cunoscută sub numele de fuzzing, când sistemul este atacat (supus unor teste) cu o secvență de date incorecte, neașteptate sau aleatorii. După testare, se analizează răspunsul sistemului și se construiesc scenarii de apărare sau de aprofundare a atacului. Această activitate poate fi realizată în mod semi-automat, încredințând sistemului sarcina de transmitere și recepție a datelor, în timp ce scenariile de atac și analiza datelor obținute sunt elaborate manual. De exemplu, specialiștii KAIST au dezvoltat o unealtă numită LTEFuzz pentru a verifica securitatea protocolului LTE și pentru a identifica vulnerabilități, dar promit să nu o facă publică, ci să o oferă doar producătorilor de echipamente și operatorilor de telecomunicații.
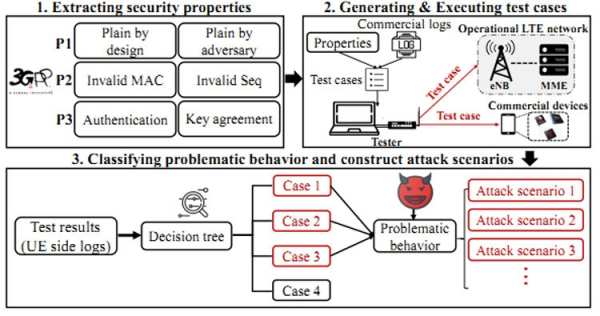
Cu ajutorul LTEFuzz, au fost descoperite peste 50 de vulnerabilități, dintre care 36 s-au dovedit a fi complet noi. Metoda a permis găsirea a 15 vulnerabilități deja cunoscute, ceea ce a confirmat corectitudinea tehnologiei alese (dacă știau de ele, de ce nu au fost remediate?). Testarea a fost realizată în rețelele a doi operatori neidentificați și în colaborare cu aceștia, astfel că utilizatorii obișnuiți nu au fost afectați. S-au descoperit multe lucruri interesante. A fost posibil să se asculte abonații, să se intercepteze datele în timpul schimbului dintre stațiile de bază și dispozitive, să se trimită SMS-uri false, să se blocheze apelurile entrante, să se deconecteze abonații de la rețea, să se gestioneze traficul și multe altele. Toate vulnerabilitățile descoperite, inclusiv „găurile” în echipamentele stațiilor de bază ale rețelelor mobile, au fost raportate de specialiștii KAIST către furnizori și organizațiile 3GPP și GSMA.
Sursa: 3dnews.ru
