

Cercetătorii de la ESET au publicat un raport de 43 de pagini care analizează rootkit-ul Ebury și activitatea asociată acestuia. Se afirmă că Ebury este utilizat din 2009 și a fost instalat pe mai mult de 400.000 de servere care rulează Linux și pe câteva sute de sisteme bazate pe FreeBSD, OpenBSD și Solaris. Aproximativ 110.000 de servere rămâneau afectate de Ebury la sfârșitul anului 2023. Studiul este deosebit de interesant având în vedere că Ebury a fost implicat în atacul asupra kernel.org, ceea ce dezvăluie unele detalii noi despre compromiterea infrastructurii de dezvoltare a nucleului Linux, descoperită în 2011. Ebury a fost, de asemenea, identificat pe servere ale registratorilor de domenii, bursei de criptomonede, nodurilor de ieșire Tor și la câțiva furnizori de găzduire, ale căror nume nu sunt dezvăluite.
Inițial, se presupunea că atacatorii servere kernel.org au rămas neobservați timp de 17 zile, dar, conform celor de la ESET, acest interval a fost calculat de la momentul introducerii rootkit-ului Phalanx, iar backdoor-ul Ebury a fost prezent pe servere din 2009 și a putut fi utilizat timp de aproximativ doi ani pentru a obține acces root la servere. Malware-ul Ebury și Phalanx a fost instalat în cadrul atacurilor diferite, care nu se intersectează și sunt realizate de grupuri diferite de infractori. Introducerea backdoor-ului Ebury a afectat cel puțin 4 servere în infrastructura kernel.org, două dintre acestea fiind compromise timp de aproximativ două ani, iar celelalte două – timp de 6 luni.
Atacatorii au obținut acces la hash-urile parolelor a 551 de utilizatori din /etc/shadow, printre care se numărau toți menținătorii nucleului (conturile erau utilizate pentru acces în Git; după incident, parolele au fost schimbate, iar modelul de acces a fost revizuit și s-a trecut la utilizarea semnăturilor digitale). Pentru 257 de utilizatori, atacatorilor le-a reușit să identifice parolele în clar, cel mai probabil printr-o metodă de încercare și eroare bazată pe hash-uri și prin interceptarea parolelor utilizate în SSH de către componenta malware Ebury.
Componentul malicious Ebury a fost distribuit sub formă de bibliotecă partajată, care, după instalare, intercepta funcțiile utilizate în OpenSSH pentru a organiza o conexiune la sistem cu drepturi de root. Atacul nu a fost țintit și, precum alte mii de servere afectate, serverele kernel.org au fost folosite ca parte a unui botnet pentru a trimite spam, pentru a fura date de autentificare în vederea propagării pe alte sisteme, pentru a redirecționa traficul web și pentru a desfășura alte activități dăunătoare.
Pentru a penetra serverele, au fost utilizate vulnerabilități necorectate în software-ul serverului, de exemplu, vulnerabilități în panourile de control de hosting, sau parole interceptate (se presupune că serverele kernel.org au fost compromise în urma compromiterii parolei unui utilizator cu acces shell). Pentru a obține privilegii mai mari, au fost utilizate vulnerabilități precum Dirty COW.
Noile versiuni de Ebury aplicate în ultimii ani, pe lângă backdoor, au inclus funcționalități precum module pentru Apache httpd pentru a face proxy pentru trafic, redirecționarea utilizatorilor și interceptarea informațiilor confidențiale, un modul kernel pentru modificarea traficului HTTP în tranzit, instrumente pentru a ascunde propriul trafic de firewalls, scripturi pentru a desfășura atacuri AitM (Adversary-in-the-Middle, MiTM bidirecțional) pentru a intercepta datele de autentificare SSH în rețelele furnizorilor de hosting.
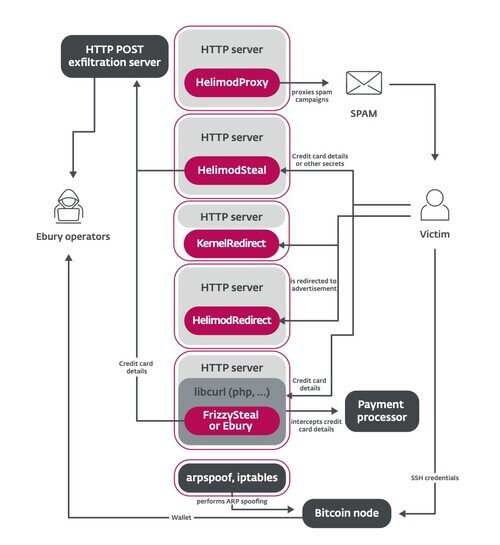
Sursa: opennet.ro
