

Recentemente, compania de cercetare „Javelin Strategy & Research” a publicat raportul „The State of Strong Authentication 2019”. Creatorii acestuia au adunat informații despre modul în care sunt folosite metodele de autentificare în mediul corporativ și în aplicațiile utilizatorilor, oferind și concluzii interesante despre viitorul autentificării stricte.
Am publicat deja traducerea primei părți cu concluziile autorilor raportului, Acum vă prezentăm a doua parte — cu date și grafice.
Din partea translatorului
Nu voi copia întregul bloc omonim din prima parte, dar voi reproduce totuși un paragraf.
Toate cifrele și faptele sunt prezentate fără nicio modificare și, dacă nu sunteți de acord cu ele, cel mai bine este să nu discutați cu traducătorul, ci cu autorii raportului. Comentariile mele (formate ca citate, iar în text marcate în italice) reprezintă opinia mea și aș fi bucuros să discut despre fiecare dintre ele (la fel ca și despre calitatea traducerii).
Autentificarea utilizatorilor
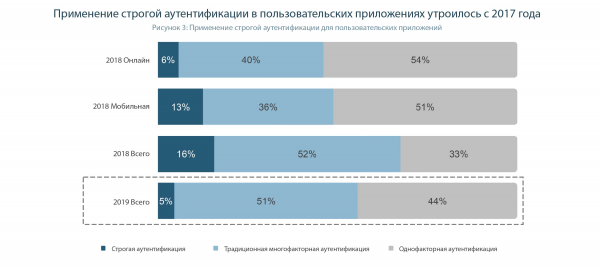
Din 2017, utilizarea autentificării stricte în aplicațiile pentru utilizatori a crescut brusc, în principal datorită disponibilității metodelor criptografice de autentificare pe dispozitivele mobile, deși un procent ușor mai mic de companii utilizează autentificarea strictă pentru aplicațiile web.
În general, procentul companiilor care folosesc autentificarea strictă în afacerea lor a crescut de trei ori, de la 5% în 2017 la 16% în 2018 (figura 3).
Capacitățile de utilizare a autentificării stricte pentru aplicațiile web sunt încă limitate (deoarece doar versiunile foarte recente ale unor browsere suportă interacțiunea cu tokenurile criptografice; totuși, această problemă se rezolvă prin instalarea de software suplimentar, cum ar fi ), de aceea multe companii utilizează metode alternative pentru autentificarea online, cum ar fi aplicațiile mobile care generează parole unice.
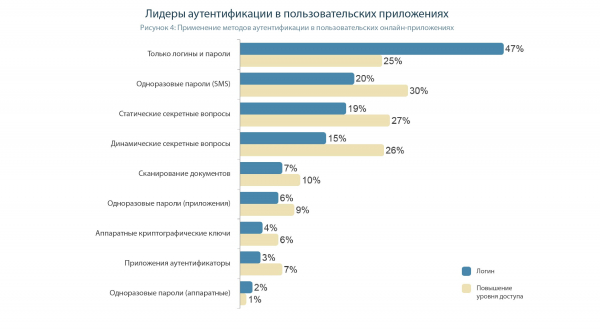
Cheile criptografice hardware (se referă aici doar la cele care respectă standardele FIDO), cum ar fi cele oferite de Google, Feitian, OneSpan și Yubico, pot fi utilizate pentru autentificare strictă fără a necesita instalarea de software suplimentar pe computerele de birou și laptopuri (deoarece majoritatea browserelor suportă deja standardul WebAuthn de la FIDO.), dar doar 3% dintre companii folosesc această oportunitate pentru autentificarea utilizatorilor lor.
Compararea token-urilor criptografice (de tipul ) și a cheilor secrete, care funcționează conform standardelor FIDO, depășește nu doar acest raport, ci și comentariile mele la el. Dacă ar fi să rezumăm, ambele tipuri de token-uri utilizează algoritmi și principii de funcționare similare. Token-urile FIDO sunt în prezent mai bine susținute de producătorii de browsere, cu toate că situația se va schimba pe măsură ce tot mai multe browsere vor oferi suport pentru . Pe de altă parte, token-urile criptografice clasice sunt protejate de un cod PIN, pot semna documente electronice și pot fi utilizate pentru autentificarea în doi pași în Windows (oricare versiune), Linux și Mac OS X, au API-uri pentru diferite limbaje de programare, permițând implementarea 2FA și semnăturilor electronice în aplicații desktop, mobile și web, iar token-urile produse în Rusia susțin algoritmii naționali GOST. Indiferent de standardul pe care este bazat, un token criptografic este cea mai sigură și comodă metodă de autentificare.
Pe lângă securitate: alte beneficii ale autentificării stricte
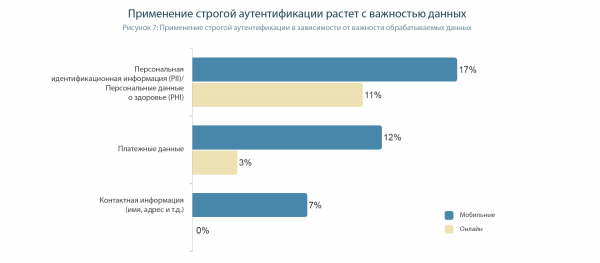
Nu este surprinzător faptul că implementarea autentificării stricte este strâns legată de importanța datelor stocate de afaceri. Companiile care stochează informații personale confidențiale (Personally Identifiable Information — PII), cum ar fi numerele de asigurare socială sau informațiile medicale personale (Personal Health Information — PHI), se confruntă cu cea mai mare presiune legală și de reglementare. Aceste companii sunt cele mai aggressive susținătoare ale autentificării stricte. Presiunea asupra afacerilor este amplificată de așteptările clienților, care doresc să știe că organizațiile în care își încredințează cele mai confidențiale date utilizează metode de autentificare fiabile. Organizațiile care gestionează PII sau PHI sensibile utilizează autentificarea strictă de peste două ori mai frecvent decât organizațiile care stochează doar informații de contact ale utilizatorilor (ilustrația 7).
Din păcate, companiile nu doresc încă să implementeze metode de autentificare fiabile. Aproape o treime dintre cei care iau decizii de afaceri consideră că parolele sunt cea mai eficientă metodă de autentificare, dintre toate cele enumerate în figura 9, iar 43% consideră că parolele sunt cea mai simplă metodă de autentificare.
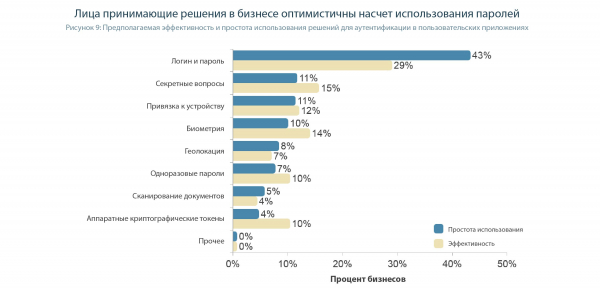
Această diagramă ne dovedește că dezvoltatorii de aplicații de afaceri din întreaga lume sunt similari... Ei nu văd profitul în implementarea mecanismelor avansate de protecție a accesului la conturi și împărtășesc aceleași prejudecăți. Numai acțiunile reglementatorilor pot schimba situația.
Să nu ne ocupăm de parole. Dar în ce trebuie să credem pentru a considera că întrebările de control sunt mai sigure decât tokenurile criptografice?? Eficiența întrebărilor de control, care sunt pur și simplu guessabile, este evaluată la 15%, iar tokenurile imposibil de spart - la doar 10. Ar fi măcar să se uite la filmul „Iluzia înșelătoriei”; acolo, deși într-o formă alegorică, este arătat cât de ușor magicienii au obținut toate răspunsurile necesare de la un om de afaceri escroc și l-au lăsat fără bani.
Și un alt fapt care vorbește mult despre calificarea celor responsabili pentru mecanismele de securitate din aplicațiile pentru utilizatori. În percepția lor, procesul de introducere a parolei este o operație mai simplă decât autentificarea cu ajutorul unui token criptografic. Deși, ce ar putea fi mai simplu decât să conectați un token la portul USB și să introduceți un cod PIN simplu?
Este important de menționat că implementarea autentificării stricte permite întreprinderilor să nu mai gândească la metodele de autentificare și regulile necesare pentru a bloca schemele frauduloase, satisfăcând nevoile reale ale clienților lor.
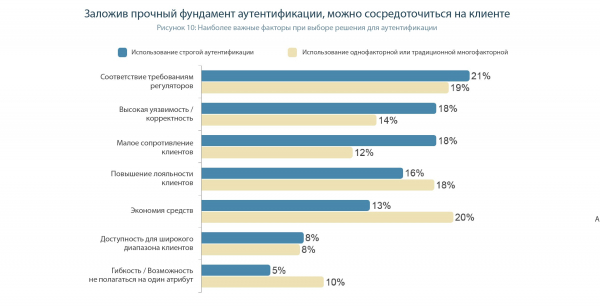
În timp ce respectarea cerințelor legislative este o prioritate rezonabilă atât pentru întreprinderile care folosesc autentificarea strictă, cât și pentru cele care nu o fac, companiile care deja folosesc autentificarea strictă sunt cu mult mai susceptibile să afirme că creșterea loialității clienților este cel mai important indicator pe care îl iau în considerare atunci când evaluează metoda de autentificare. (18% față de 12%) (figura 10).
Autentificarea corporativă
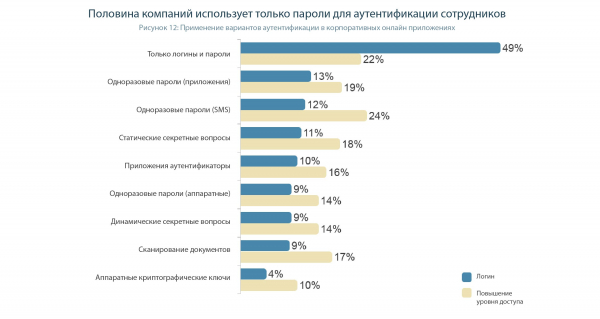
Începând din 2017, implementarea autentificării stricte în întreprinderi a crescut, dar mai modest decât în aplicațiile pentru consumatori. Proporția întreprinderilor care folosesc autentificarea strictă a crescut de la 7% în 2017 la 12% în 2018. Spre deosebire de aplicațiile pentru utilizatori, în mediul corporate, utilizarea metodelor de autentificare fără parolă este oarecum mai frecventă în aplicațiile web decât în cele mobile. Aproape jumătate dintre întreprinderi raportau utilizarea exclusiv a numelui de utilizator și a parolei pentru autentificarea utilizatorilor lor la conectarea în sistem, iar unul din cinci (22%) se bazează exclusiv pe parole pentru autentificarea secundară la accesarea datelor extrem de importante (adică utilizatorul se conectează mai întâi la aplicație folosind o metodă de autentificare mai simplă, iar dacă dorește să acceseze date critice, va trebui să efectueze o nouă procedură de autentificare, de această dată folosind de obicei o metodă mai sigură).
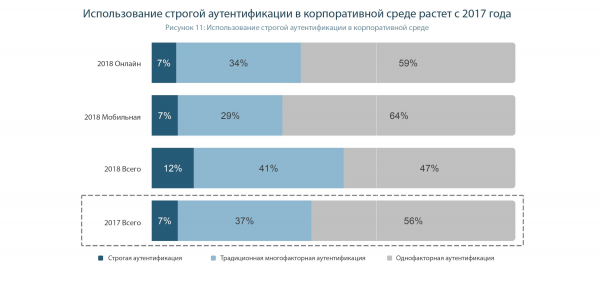
Este important de înțeles că raportul nu ia în considerare utilizarea token-urilor criptografice pentru autentificarea cu două factori în sistemele de operare Windows, Linux și Mac OS X. Acesta este, în prezent, cel mai răspândit utilizare a 2FA. (Din păcate, token-urile create conform standardelor FIDO pot implementa 2FA doar pentru Windows 10).
În plus, dacă pentru implementarea 2FA în aplicațiile online și mobile este necesar un complex de măsuri care includ modificarea acestor aplicații, pentru implementarea 2FA în Windows este suficient să configurați PKI (de exemplu, pe baza Microsoft Certification Server) și politicile de autentificare în AD.
Și, având în vedere că protecția accesului la PC-ul de lucru și la domeniu reprezintă un element important al protecției datelor corporative, numărul implementărilor autentificării cu două factori este în continuă creștere.
Următoarele două cele mai frecvente metode de autentificare a utilizatorilor la conectarea în sistem sunt parolele unice furnizate printr-o aplicație separată (13% dintre întreprinderi) și parolele unice trimise prin SMS (12%). Deși procentul de utilizare al ambelor metode este destul de similar, totuși OTP SMS este folosit cel mai frecvent pentru creșterea nivelului de autorizare (în 24% dintre companii). (Figura 12).
Creșterea utilizării autentificării stricte în întreprindere poate fi explicată prin accesibilitatea crescută a implementărilor metodelor criptografice de autentificare pe platformele de gestionare a identității întreprinderii (mai simplu spus – sistemele corporative SSO și IAM au învățat să folosească token-uri).
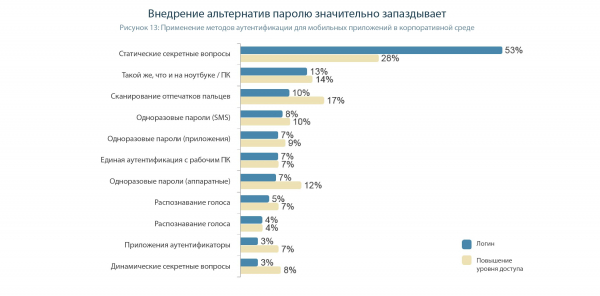
Pentru autentificarea mobilă a angajaților și contractorilor, întreprinderile se bazează, într-o măsură mai mare, pe parole, decât în cazul autentificării în aplicațiile de consum. Puțin peste jumătate (53%) dintre întreprinderi utilizează parole pentru autentificarea accesului utilizatorilor la datele companiei prin intermediul unui dispozitiv mobil (figura 13).
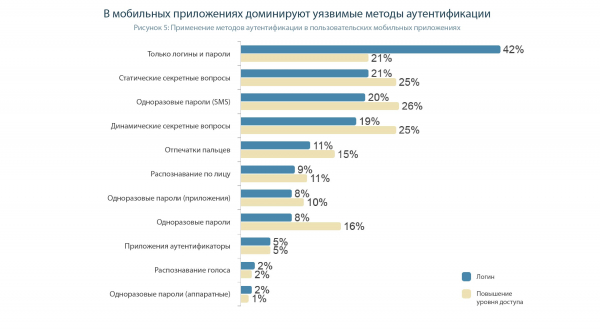
În cazul dispozitivelor mobile, s-ar putea crede în puterea biometriei, dacă nu ar fi numeroasele cazuri de falsificare a amprentelor, vocilor, fețelor și chiar irisurilor. O simplă căutare pe internet va arăta că nu există o metodă de autentificare biometrică fiabilă. Într-adevăr, senzori de mare precizie există, dar sunt foarte costisitori și au dimensiuni considerabile — și nu sunt instalați în smartphone-uri.
Prin urmare, singura metodă funcțională de 2FA în dispozitivele mobile este utilizarea token-urilor criptografice, care se conectează la smartphone prin intermediul interfețelor NFC, Bluetooth și USB Type-C.
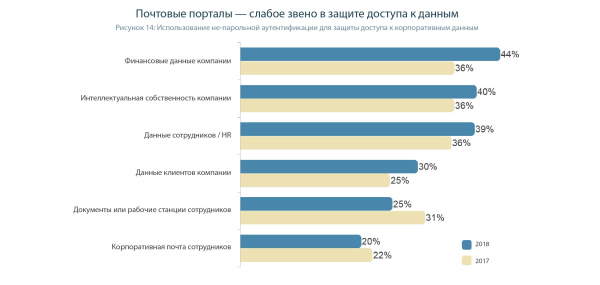
Protecția datelor financiare ale companiei este principala motivație a investițiilor în autentificarea fără parolă (44%), cu cea mai rapidă creștere din 2017 (o creștere de opt puncte procentuale). Urmează protecția proprietății intelectuale (40%) și a datelor de resurse umane (39%). Și este evident de ce — nu doar că valoarea asociată acestor tipuri de date este recunoscută pe larg, dar cu ele lucrează și un număr relativ mic de angajați. Asta înseamnă că costurile pentru implementare nu sunt atât de mari, iar a instrui câțiva oameni pentru a lucra cu un sistem de autentificare mai complex nu este o sarcină dificilă. În schimb, tipurile de date și dispozitivele la care se referă de obicei majoritatea angajaților întreprinderii sunt, în continuare, protejate exclusiv prin parole. Documentele angajaților, stațiile de lucru și portalurile corporative de e-mail sunt zonele cu cel mai mare risc, deoarece doar un sfert dintre întreprinderi protejează aceste active prin autentificare fără parolă (Figura 14).
În general, emailul corporativ este o chestie destul de periculoasă și „pline de găuri”, gradul de pericol potențial fiind subestimat de majoritatea directorilor IT. În fiecare zi, angajații primesc zeci de mesaje, așa că de ce să nu se afle printre ele măcar un email de phishing (adică fraudulos). Această scrisoare va fi redactată în stilul mesajelor companiei, astfel încât angajatul să facă clic pe linkul din acest email fără nici o teamă. Ei bine, mai departe poate fi orice, de exemplu, descărcarea unui virus pe mașina atacată sau furarea parolelor (inclusiv prin metoda ingineriei sociale, prin completarea unui formular de autentificare fals creat de atacator).
Pentru a preveni astfel de situații, emailurile trebuie să fie semnate. Astfel, va fi imediat evident ce mesaj a fost creat de un angajat legitim și care de un atacator. În Outlook / Exchange, de exemplu, semnătura electronică bazată pe token-uri criptografice se activează destul de rapid și simplu și poate fi utilizată împreună cu autentificarea în doi pași în PC-uri și domenii Windows.
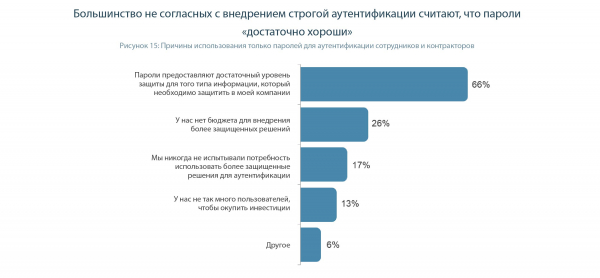
Printre conducătorii care se bazează exclusiv pe autentificarea prin parolă în cadrul organizației, două treimi (66%) fac acest lucru pentru că consideră că parolele oferă o securitate suficientă pentru tipul de informații pe care compania lor trebuie să-l protejeze (figura 15).
Dar metodele de autentificare strictă devin din ce în ce mai frecvente. În mare parte din cauza disponibilității lor crescânde. Tot mai multe sisteme de gestionare a identității și accesului (IAM), browsere și sisteme de operare acceptă autentificarea folosind token-uri criptografice.
Există și un alt avantaj al autentificării stricte. Deoarece parola nu mai este utilizată (înlocuită cu un cod PIN simplu), nu mai există cereri din partea angajaților pentru a schimba parolele uitate. Aceasta, la rândul său, reduce sarcina asupra departamentului IT al organizației.
Concluzii și rezultate
- Conducătorii frecvent nu au cunoștințele necesare pentru a evalua eficiența reală a diferitelor opțiuni de autentificare. Ei sunt obișnuiți să aibă încredere în astfel de metode învechite de protecție precum parole și întrebări secrete doar pentru că „în trecut a funcționat”.
- Utilizatorii au și ei aceste cunoștințe într-o măsură și mai mică, pentru ei, cel mai important este – simplicity și confort. Până nu au motive convingătoare să aleagă soluții mai securizate.
- Dezvoltatorii de aplicații personalizate de obicei nu au motive, pentru a implementa autentificarea în doi pași în locul parolei. Concurența în ceea ce privește nivelul de securitate în aplicațiile pentru utilizatori ). În SUSE/openSUSE, vulnerabilitatea nu se manifestă din cauza utilizării ramurii Exim 4.88..
- Toată responsabilitatea pentru atacuri este transferată utilizatorului. Dacă ai dat cuiva un cod de unică folosință – ești vinovat. Dacă parolele tale au fost interceptate sau privite – ești vinovat. Nu ai cerut dezvoltatorului să folosească metode de autentificare sigure în produs – ești vinovat.
- Regulatorul corect în primul rând trebuie să solicite companiilor implementarea de soluții care blochează scurgerile de date (în special autentificarea în doi pași), și nu să pedepsească pentru scurgerea de date . Unii dezvoltatori de software încearcă să vândă consumatorilor produse vechi și nu foarte sigure
- în ambalaje atrăgătoare de «produs inovator». De exemplu, autentificarea prin legarea la un anumit smartphone sau utilizarea biometrii. Așa cum rezultă din raport, o soluție de a livra versiunea LTS a Qt doar sub licență comercială, compania Qt Company ia în considerare trecerea la un model de distribuție a Qt, în care toate versiunile din primele 12 luni vor fi disponibile doar pentru utilizatorii cu licențe comerciale. Despre această intenție, compania Qt Company a informat organizația KDE e.V., care coordonează dezvoltarea KDE. cu adevărat sigură poate fi doar una bazată pe autentificare strictă, adică pe tokenuri criptografice. Același token criptografic poate fi folosit pentru
- o gamă largă de sarcini : pentru autentificare strictăîn sistemul de operare al organizației, în aplicațiile corporative și pentru utilizatori, pentru semnătură electronică a tranzacțiilor financiare (important pentru aplicațiile bancare), documente și e-mailuri. 🥇Ce se va întâmpla cu autentificarea și parolele? Partea a doua a raportului Javelin „Starea autentificării stricte” | ProHoster tranzacțiilor financiare (important pentru aplicațiile bancare), documentelor și e-mailului.
Sursa: habr.com
