

Organizația Linux Foundation, împreună cu laboratorul de inovații în știință de la Harvard, a pregătit o nouă ediție a studiului Census III, destinat identificării celor mai utilizate proiecte open-source care necesită un audit de securitate prioritar. Studiul a analizat codul open-source utilizat în comun, aplicat implicit în diverse proiecte corporative sub formă de dependențe, descărcate din repozitorii externe. Au fost examinată peste 12 milioane de biblioteci open-source folosite în aplicații din 10.000 de companii diferite.
Pe baza statisticilor colectate, au fost formulate liste cu cele 500 de biblioteci cel mai frecvent utilizate, a căror securitate și calitate a suportului necesită o atenție specială, deoarece vulnerabilitățile și compromiterea dezvoltatorilor de dependențe externe pot anula toate eforturile de îmbunătățire a protecției produsului principal. Au fost propuse în total 8 liste, ale căror conținuturi sunt clasificate în funcție de diverse criterii, precum livrarea în repozitoriul NPM și disponibilitatea informațiilor despre versiune în determinarea dependențelor.
Unele concluzii:
- 17% dintre cele 50 cele mai populare proiecte, care nu sunt prezente în repozitoriul NPM, au un singur dezvoltator, iar 40% au unul sau doi dezvoltatori care au realizat 80% din commit-uri.
- Comparativ cu raportul anterior din 2022, utilizarea pachetelor pentru interacțiunea cu serviciile cloud a crescut printre pachetele importante.
- Continuă migrarea proiectelor de la Python 2 la Python 3.
- Popularitatea pachetelor Maven se menține, iar utilizarea pachetelor din repozitoriile PIP (Python), Cargo (Rust) și NuGet (.NET) crește.
- Așa cum s-a observat anterior, există necesitatea unei scheme de denumire standardizate pentru componentele software.
- A crescut relevanța protecției conturilor dezvoltatorilor. Multe dintre cele mai căutate pachete sunt găzduite sub conturile unor dezvoltatori specifici, mai puțin protejate decât conturile create pentru proiecte de organizații.
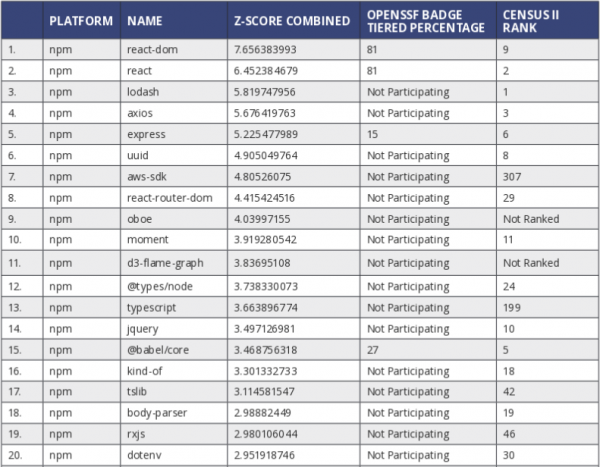
- Cele 20 cele mai utilizate pachete JavaScript din repozitoriul NPM, descărcate de aplicații fără legătură cu o versiune:

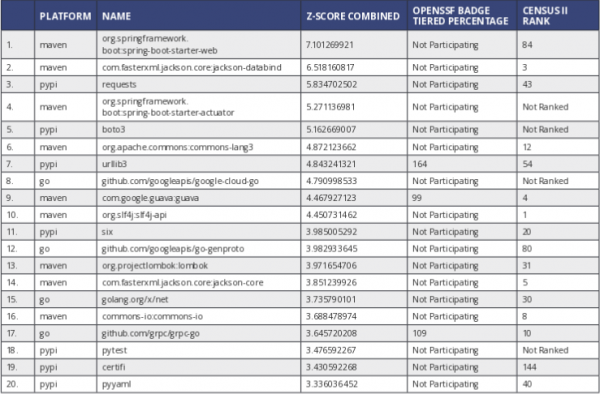
- 20 cele mai utilizate pachete din repositoare diferite de NPM, descărcate de aplicații fără legare de versiune:

Sursa: opennet.ro
