

Compania Canonical a anunțat trecerea la un ciclu unificat de 2 săptămâni pentru pregătirea actualizărilor pachetelor cu nucleul Linux, publicând o nouă actualizare în fiecare săptămână. Ciclul de dezvoltare a actualizărilor a fost scurtat din cauza creșterii intensității identificării vulnerabilităților în nucleul Linux. Noua ciclicitate pentru următoarea actualizare corectivă a pachetelor cu nucleul va fi lansată acum în fiecare săptămână, fără a mai face distincție între actualizările obișnuite și cele de remediere a vulnerabilităților.
Timpul necesar pentru a aduce utilizatorilor fiecare actualizare de remediere a vulnerabilităților va dura două săptămâni — o săptămână pentru pregătirea, compilarea și testarea de bază a pachetului și o a doua săptămână pentru testarea extinsă, identificarea regresiilor și certificarea. Astfel, noile versiuni ale pachetelor cu nucleul vor fi acum publicate o dată pe săptămână, iar întârzierea maximă în remedierea vulnerabilităților periculoase nu va depăși două săptămâni.
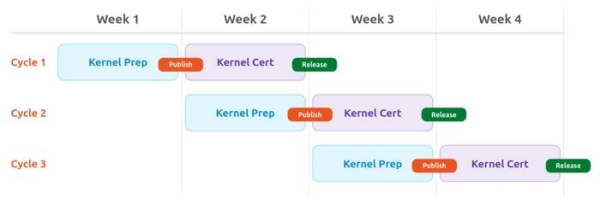
Pentru utilizatorii care doresc să instaleze cât mai repede corecțiile vulnerabilităților și sunt dispuși să folosească un pachet care nu a trecut toate etapele de testare, va fi disponibil acces la actualizările preliminare în registrul `proposed` cu o săptămână mai devreme. În plus, în termen de 24-48 de ore de la apariția publică a informațiilor despre o vulnerabilitate, compania Canonical va publica soluții posibile pentru blocarea vulnerabilității, iar dacă nu există soluții, va recomanda măsuri generale pentru întărirea securității.
Anterior, se aplica un sistem combinat în care, o dată la 4 săptămâni se publica o actualizare obișnuită a pachetelor cu nucleul, iar cu două săptămâni după începerea ciclului de formare a următoarei actualizări obișnuite se publica separat o actualizare, care includea doar corecturile pentru vulnerabilitățile periculoase și problemele importante. Pregătirea și testarea actualizărilor obișnuite înainte de publicare dura 4 săptămâni, iar actualizările intermediare cu remedierea vulnerabilităților — 2 săptămâni.
Sursa: opennet.ro
