

Un grup de cercetători de la universitățile Tsinghua (China) și George Mason (SUA) a dezvăluit o vulnerabilitate (CVE-2022-25667) în punctele de acces wireless, care permite interceptarea traficului (MITM) în rețelele wireless protejate cu protocoale WPA, WPA2 și WPA3. Prin manipularea pachetelor ICMP cu flagul „redirect”, un atacator poate redirecționa traficul victimei în cadrul rețelei wireless prin sistemul său, ceea ce poate fi utilizat pentru interceptarea și înlocuirea sesiunilor necriptate (de exemplu, cereri către site-uri fără HTTPS).
Vulnerabilitatea este cauzată de lipsa filtrării corespunzătoare a mesajelor ICMP falsificate cu adresa de expeditor modificată (spoofing) în procesoarele de rețea (NPU, Network Processing Unit), care asigură procesarea la nivel scăzut a pachetelor în rețeaua wireless. Printre altele, NPU redirecționau fără o verificare a spoofing-ului pachete ICMP false cu flagul „redirect”, care pot fi utilizate pentru modificarea parametrilor tabelelor de rutare pe partea utilizatorului-victimă. Atacul constă în trimiterea unui pachet ICMP în numele punctului de acces cu flagul „redirect” cu date falsificate în antetul pachetului. Datorită vulnerabilității, mesajul este redirecționat de punctul de acces și este procesat de stiva de rețea a victimei, care consideră că mesajul a fost trimis de punctul de acces.
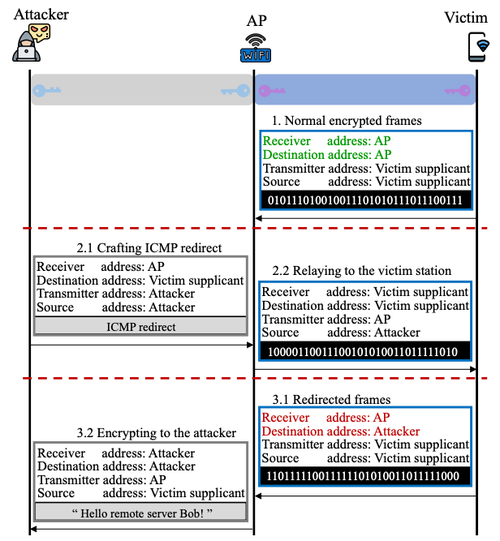
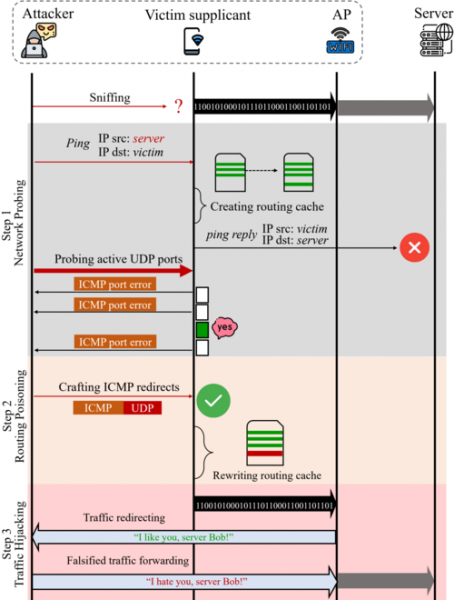
În plus, cercetătorii au propus o metodă pentru a ocoli verificările pachetelor ICMP cu flagul „redirect” pe partea utilizatorului final și a modifica tabelul său de rutare. Pentru a ocoli filtrarea, atacatorul determină mai întâi un port UDP activ pe partea victimei. Fiind în aceeași rețea wireless, atacatorul poate intercepta traficul, dar nu îl poate decripta, deoarece nu cunoaște cheia de sesiune utilizată atunci când victima se conectează la punctul de acces. Cu toate acestea, trimițând victimei pachete de verificare, atacatorul, pe bazaanalizei răspunsurilor ICMP primite cu flagul „Destination Unreachable”, poate determina portul UDP activ. Ulterior, atacatorul formează un mesaj ICMP cu flagul „redirect” și un antet UDP falsificat, în care este specificat portul UDP descoperit. Procesarea acestui mesaj duce la distorsionarea tabelului de rutare în sistemul victimei și redirecționarea traficului cu posibilitatea de interceptare în clar la nivel de canal.
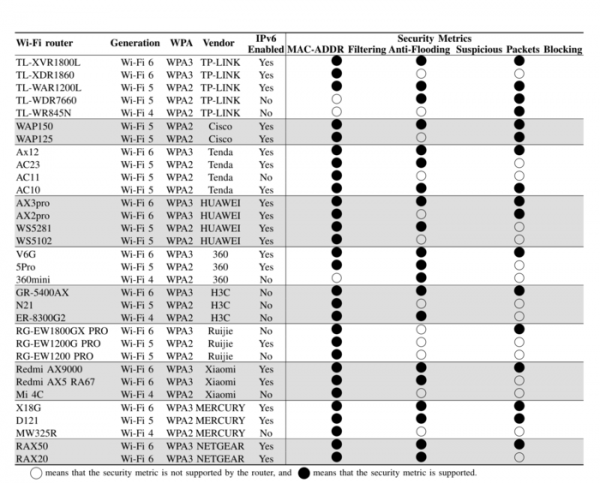
Problema a fost confirmată în punctele de acces care utilizează cipuri fabricate de HiSilicon și Qualcomm. Studiul a 55 de modele diferite de puncte de acces de la 10 producători renumiți (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) a arătat că toate sunt vulnerabile și nu blochează pachetele ICMP false. În plus, analiza a 122 de rețele wireless existente a relevat posibilitatea de a desfășura un atac în 109 rețele (89%).
Pentru a exploata vulnerabilitățile, atacatorul trebuie să aibă posibilitatea de a se conecta legitim la rețeaua Wi-Fi, adică trebuie să cunoască parametrii de acces la rețeaua wireless (vulnerabilitățile permit ocolirea mecanismelor de segregare a traficului utilizatorilor din protocoalele WPA*). Spre deosebire de atacurile tradiționale MITM asupra rețelelor wireless, utilizând tehnica de spoofing a pachetelor ICMP, atacatorul poate evita desfășurarea propriului său punct de acces fals pentru interceptarea traficului și poate folosi punctele de acces legitime care servesc rețeaua pentru a redirecționa victimelor pachetele ICMP special concepute.
Sursa: opennet.ro
