

În pachetul ImageMagick, folosit frecvent de dezvoltatorii web pentru a transforma imagini, a fost descoperită o vulnerabilitate CVE-2022-44268, care poate duce la scurgeri de conținut din fișiere în cazul convertirii imaginilor PNG pregătite de un atacator. Vulnerabilitatea amenință sistemele care procesează imagini externe și apoi permit încărcarea rezultatelor conversiei.
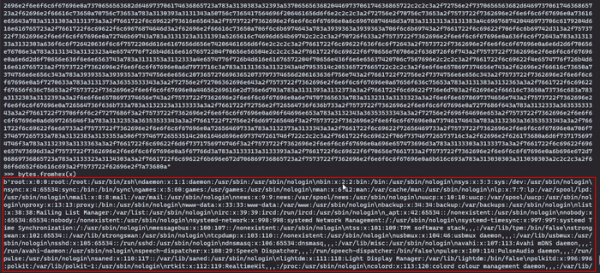
Vulnerabilitatea este cauzată de faptul că, la procesarea unei imagini PNG, ImageMagick folosește conținutul parametrului „profile” din blocul de metadate pentru a determina numele fișierului de profil care este inclus în fișierul rezultat. Astfel, pentru a ataca, este suficient să adăugați un parametrul „profile” la imaginea PNG cu calea necesară a fișierului (de exemplu, „/etc/passwd”), iar la procesarea unei astfel de imagini, de exemplu, la redimensionarea acesteia, conținutul fișierului necesar va fi inclus în fișierul de ieșire. Dacă în locul numelui fișierului este specificat „-”, procesorul se va bloca așteptând input din fluxul standard, ceea ce poate fi folosit pentru a provoca o interdicție de servicii (CVE-2022-44267).
Până acum nu a fost lansat un update pentru a corecta vulnerabilitatea, dar dezvoltatorii ImageMagick au recomandat ca o soluție temporară pentru a bloca scurgerea să se creeze o regulă în setări care să limiteze accesul la anumite căi de fișiere. De exemplu, pentru a interzice accesul prin căi absolute și relative în policy.xml, se pot adăuga: <policy domain=„path” rights=„none” pattern=„/*”/> <policy domain=„path” rights=„none” pattern=„../*”/>
Un script a fost deja publicat public pentru a genera imagini PNG exploatatoare ale vulnerabilității.
Sursa: opennet.ro
