

În pachetul office LibreOffice vulnerabilitate (), care poate fi folosită pentru a executa cod arbitrar la deschiderea documentelor pregătite de un atacator.
Vulnerabilitatea este cauzată de faptul că componenta LibreLogo, destinată învățării programării și inserării de desene vectoriale, transformă operațiunile sale în cod Python. Având capacitatea de a executa instrucțiuni LibreLogo, un atacator poate obține rularea oricărui cod Python în contextul sesiunii curente a utilizatorului, folosind comanda „run” din LibreLogo. Din Python, prin funcția system(), se pot apela comenzi sistemice arbitrare.
LibreLogo este un component opțional, însă în LibreOffice sunt oferite în mod implicit macrocomenzi care permit apelarea LibreLogo și nu necesită confirmarea utilizatorului pentru a fi executate, nici nu afișează un avertisment, chiar și în cazul activării modului de protecție maximă a macrocomenzilor (seleționarea nivelului „Very High”).
Pentru atac, un astfel de macro poate fi asociat cu un eveniment care se declanșează, de exemplu, atunci când cursorul mouse-ului este plasat peste o anumită zonă sau când se activează focusul de input pe document (evenimentul onFocus). Așadar, la deschiderea unui document pregătit de atacator, poate fi obținută o executare ascunsă a codului Python, fără ca utilizatorul să observa. De exemplu, în exemplul de exploit demonstrat, la deschiderea documentului, fără un avertisment, se lansează calculatorul sistemului.
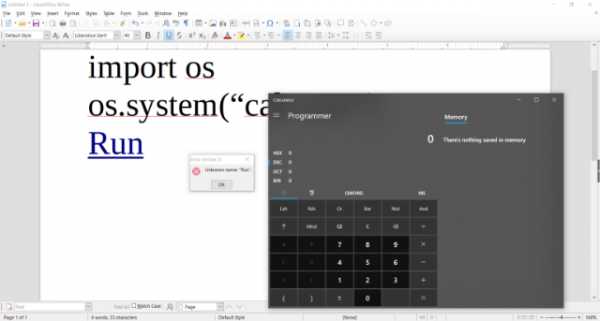
Vulnerabilitatea a fost corectată fără o publicitate excesivă în actualizarea LibreOffice 6.2.5, lansată pe 1 iulie, dar, așa cum s-a dovedit, problema nu a fost remediate complet (a fost blocată doar apelarea LibreLogo din macrocomenzi) și anumite alte vectori pentru realizarea atacului. În plus, problema nu este rezolvată în versiunea 6.1.6, recomandată pentru utilizatorii de corporații. Corectarea completă a vulnerabilității este planificată pentru versiunea LibreOffice 6.3, așteptată săptămâna viitoare. Până la lansarea actualizării complete, utilizatorilor li se recomandă să dezactiveze explicit componenta LibreLogo, care este disponibilă în mod implicit în multe distribuții. Parțial, vulnerabilitatea a fost corectată în , , și .
Sursa: opennet.ro
