

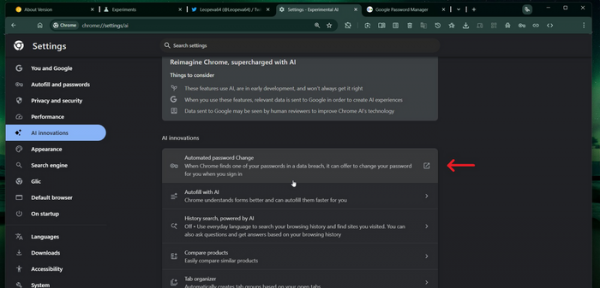
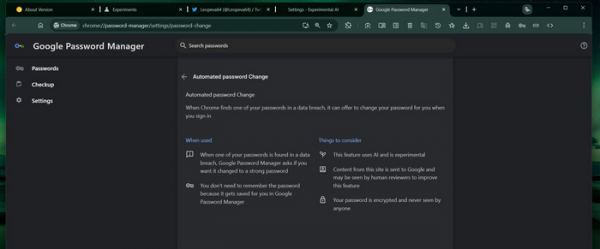
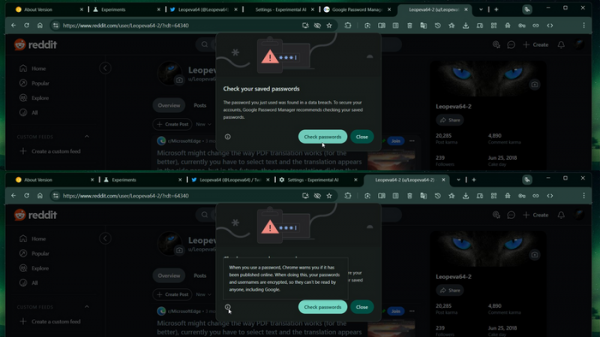
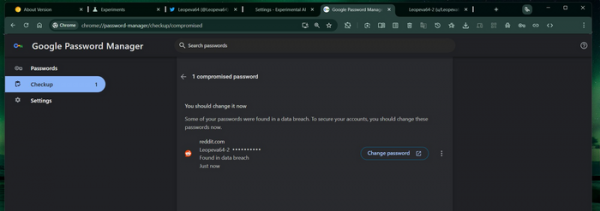
În versiunile de testare Chrome Canary a fost adăugată o funcție de schimbare automată a parolei, bazată pe utilizarea AI. Această opțiune poate fi activată în secțiunea „Funcții experimentale AI” (chrome://settings/ai). Dacă parola este considerată compromisă, atunci când se încearcă autentificarea cu această parolă pe un site, Chrome va afișa un avertisment cu propunerea de a schimba parola. Dacă se acceptă, browserul va genera o parolă rezistentă la atacuri de tip „brute force”, va schimba parola pe site și va salva noua parolă în managerul de parole.
Verificarea compromiterii parolelor utilizatorului, salvate în managerul de parole, a fost introdusă în Chrome acum aproximativ 5 ani și se bazează pe verificarea login-urilor și a parolelor în baza de date a conturilor compromise. Dimensiunea bazei de date Google nu este dezvăluită, dar o bază similară de date de la proiectul haveibeenpwned.com cuprinde aproximativ 15 miliarde de conturi care au fost implicate în scurgerile de date ale utilizatorilor. Pentru a păstra confidențialitatea, se aplică verificarea prefixului hash de partea utilizatorului, iar parolele și hash-urile lor complete nu sunt transmise în exterior. Utilizarea AI în noua implementare propusă pentru testare se referă la automatizarea schimbării parolelor pe site-uri — AI va completa și va trimite singur formularele web necesare pe site-ul respectiv și va actualiza parola salvată.
Sursa: opennet.ro
