

Compania Google a anunțat începutul utilizării chipset-urilor bazate pe platforma deschisă OpenTitan în dispozitivele Chromebook. Chromebook-urile au devenit primele dispozitive comerciale disponibile, echipate cu OpenTitan. De asemenea, în acest an, Google intenționează să implementeze sisteme server în centrele sale de date folosind OpenTitan. Producția în masă a chipset-urilor este organizată de compania Nuvoton. De asemenea, s-a menționat începerea lucrului la a doua versiune a chipset-ului, care va permite utilizarea algoritmilor de criptare post-quantică ML-DSA și ML-KEM pentru o încărcare și o acreditare sigură, implementând metode de criptografie bazate pe soluționarea problemelor din teoria rețelelor.
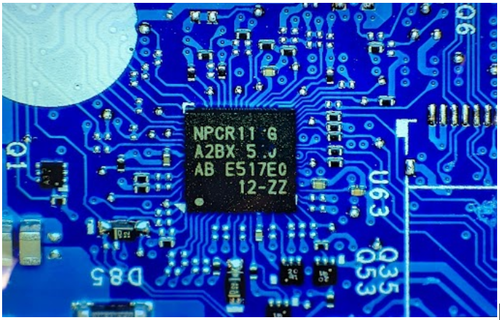
Proiectul OpenTitan oferă o platformă pentru crearea componentelor hardware de încredere (RoT, Root of Trust), utilizate acolo unde este necesară asigurarea integrității stării componentelor hardware și software ale sistemului. OpenTitan a fost fondat de Google în 2018, dar în 2019 a fost transferat unei organizații non-profit, lowRISC, după care au aderat la dezvoltarea sa companii precum Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC și G+D Mobile Security. Codul și specificațiile componentelor hardware asociate cu proiectul au fost publicate sub licența Apache 2.0. Soluțiile utilizate în OpenTitan se bazează pe tehnologii deja utilizate în token-urile USB criptografice Google Titan și chipset-urile TPM pentru a asigura o încărcare verificată, instalate pe servere infrastructura Google, precum și pe dispozitivele Chromebook și Pixel.
Spre deosebire de implementele existente ale Root of Trust, OpenTitan se dezvoltă conform conceptului «securitate prin transparență», care prevede disponibilitatea codului și schemelor, precum și aplicarea unui proces de dezvoltare complet deschis, nezăbavnic legat de anumiți furnizori și producători de chipset-uri. OpenTitan a devenit prima implementare deschisă a Root of Trust lansată pe piață, având suport pentru mecanismele de încărcare sigură post-quantice bazate pe utilizarea algoritmului de semnătură digitală SLH-DSA (Sphincs+), rezistent la forțarea pe computere cuantice.
Chipurile bazate pe OpenTitan pot fi utilizate în plăcile de bază ale serverelor, plăcile de rețea, dispozitivele de consum, routere și dispozitivele Internet of Things pentru a verifica firmware-ul și componentele încărcate (protecție împotriva modificării părților critice ale sistemului), pentru generarea identificatorilor unici criptografic pentru sistem (protecție împotriva înlocuirii echipamentului), pentru furnizarea de servicii legate de securitate, pentru protecția cheilor criptografice (izolarea cheilor în cazul în care un atacator obține acces fizic la echipament) și pentru păstrarea unui jurnal de audit izolat, care nu poate fi modificat sau șters.
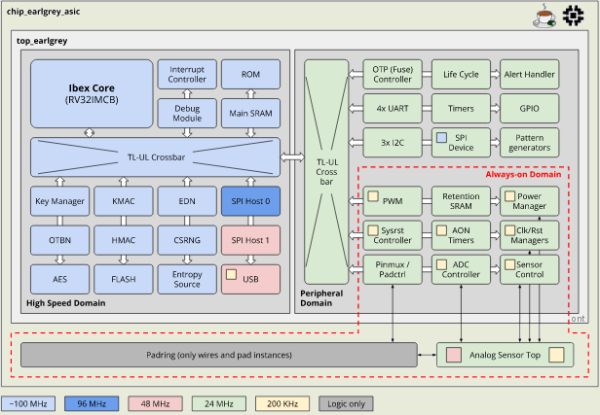
OpenTitan include blocuri logice solicitate în cipurile RoT, cum ar fi un microprocesor deschis bazat pe arhitectura RISC-V (RV32IMCB Ibex), coprocesoare criptografice, un generator hardware de numere aleatorii, un manager de chei cu suport DICE, un mecanism de stocare sigură a datelor în memorie permanentă și RAM, tehnologii de protecție, blocuri de intrare/ieșire și componente pentru bootare sigură. Dispozitivul de asemenea furnizează blocuri cu implementarea algoritmilor standard de criptare, cum ar fi AES și HMAC-SHA256, și un accelerator pentru operațiuni matematice utilizate în algoritmi pentru lucrul cu semnături digitale bazate pe chei publice.
Sursa: opennet.ro
