

Participanții comunității Kernal au identificat o atitudine extrem de neglijentă față de securitate în distribuția Linuxfx, care oferă o variantă Ubuntu cu un mediu de utilizare KDE, stilizat după interfața Windows 11. Potrivit datelor de pe site-ul proiectului, distribuția este utilizată de peste un milion de utilizatori, iar în această săptămână au fost înregistrate aproximativ 15.000 de descărcări. Distribuția oferă activarea unor opțiuni plătite suplimentare, realizată prin introducerea unei chei de licență într-o aplicație grafică specială.
Studiul aplicației pentru activarea licenței (/usr/bin/windowsfx-register) a arătat că aceasta include un nume de utilizator și o parolă integrate pentru accesarea unei baze de date externe MySQL, în care sunt adăugate datele despre utilizatorul nou. În același timp, datele de autentificare utilizate permit acces complet la baza de date, inclusiv la tabelul „machines” care reflectă informațiile despre toate instalațiile distribuției, inclusiv adrese IP utilizatorii. Este disponibil și conținutul tabelului „fxkeys” cu cheile de licență și adresele de e-mail ale tuturor utilizatorilor comerciali înregistrați. Este demn de remarcat faptul că, spre deosebire de declarațiile privind un milion de utilizatori, în baza de date există doar 20.000 de înregistrări. Aplicația este scrisă în Visual Basic și este executată folosind interpretatorul Gambas.
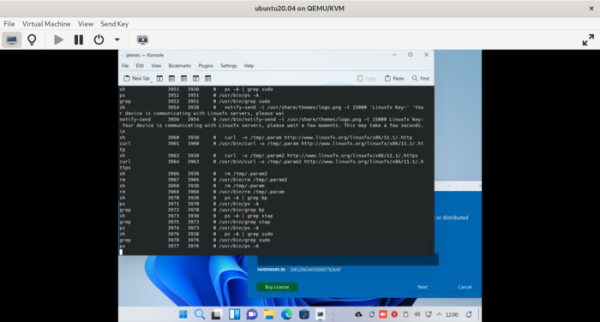
Reacția dezvoltatorilor distribuției merită o atenție specială. După publicarea informațiilor despre problemele de securitate, aceștia au lansat o actualizare în care nu au rezolvat problema în sine, ci doar au schimbat numele bazei de date, numele de utilizator și parola, precum și au modificat logica de obținere a datelor de autentificare și au încercat să se opună urmăririi aplicației. În locul datelor de autentificare încorporate în aplicație, dezvoltatorii Linuxfx au adăugat încărcarea parametrilor de conectare la baza de date dintr-o sursă externă server, folosind utilitarul curl. Pentru protecție, după lansare, a fost implementată căutarea și eliminarea tuturor proceselor „sudo”, „stapbp” și „*-bpfcc” care rulează în sistem, probabil considerând că în acest fel vor putea împiedica funcționarea programelor de urmărire.
Sursa: opennet.ro
