

Dezvoltatorii Firefox Planul Firefox de a marca toate paginile deschise prin HTTP ca având o conexiune nesigură. Schimbarea este planificată pentru versiunea Firefox 70, programată pentru 22 octombrie. În Chrome, indicatorul care avertizează asupra conexiunilor nesigure pentru paginile deschise prin HTTP este afișat începând cu versiunea
, propusă în iulie anul trecut.
În Firefox 70, de asemenea se va elimina butonul „(i)” din bara de adrese, rămânând doar indicatorul constant al nivelului de siguranță al conexiunii, care permite și evaluarea stării modurilor de blocare a codului pentru urmărirea mișcărilor. Pentru HTTP, va fi arătat clar un simbol al problemelor de securitate, care va fi de asemenea afișat pentru FTP și în cazurile problemelor cu certificatele:
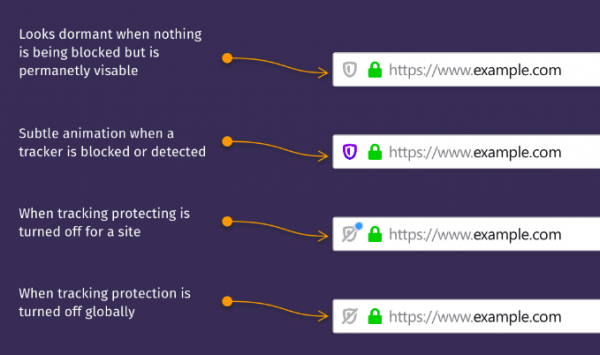
Se estimează că afișarea indicatorului de conexiune nesigură va stimula proprietarii de site-uri să treacă implicit la HTTPS. Conform serviciului Firefox Telemetry, cota globală a cererilor de pagini prin HTTPS este de 78.6%
(anul trecut 70.3%, acum doi ani 59.7%), iar în SUA — 87.6%. Autoritatea de certificare non-profit Let’s Encrypt, controlată de comunitate și care oferă certificate gratuit tuturor doritorilor, a emis 106 milioane de certificate, acoperind aproximativ 174 milioane de domenii (anul trecut erau acoperite 80 milioane de domenii).
Trecerea la marcarea HTTP ca nesigur este o continuare a încercărilor anterioare de a forța trecerea la HTTPS în Firefox. De exemplu, începând cu versiunea în browser a fost adăugat un indicator al problemelor de securitate, care se afișează în cazul accesării paginilor ce conțin formulare de autentificare fără a folosi HTTPS. De asemenea, accesului la noi Web API — în pentru paginile deschise în afara unui context securizat, este interzisă afișarea notificărilor de sistem prin API Notifications, iar în cazurile de acces nesecurizat sunt blocate solicitările pentru apelul getUserMedia() pentru a obține acces la sursele de date multimedia (de exemplu, cameră și microfon). În setările about:config a fost adăugat anterior un flag „security.insecure_connection_icon.enabled”, care permite activarea opțională a marcării conexiunii nesigure pentru HTTP.
Sursa: opennet.ro
