

Compania Mozilla a anunțat activarea suportului pentru mecanismul ECH (Encrypted Client Hello) în ramura stabilă a browser-ului Firefox, continuând dezvoltarea tehnologiei ESNI (Encrypted Server Name Indication) și având ca scop criptarea informațiilor despre parametrii sesiunilor TLS, cum ar fi numele de domeniu solicitat. Inițial, codul pentru funcționarea ECH a fost adăugat în versiunea Firefox 85, dar a fost dezactivat implicit. În Chrome, suportul pentru ECH a început să fie activat treptat, începând cu versiunea Chrome 115.
Întrucât, pe lângă conectarea la serverul scurgerile de informații despre domeniile solicitate se realizează prin DNS, pentru o protecție completă, pe lângă ECH, este necesară implementarea tehnologiei DNS over HTTPS sau DNS over TLS pentru criptarea traficului DNS. Firefox nu va utiliza ECH fără activarea DNS over HTTPS în setări. Verificați suportul pentru ECH în browser pe această pagină.
Unul dintre factorii activării automate a suportului ECH în Firefox a fost includerea, cu câteva zile în urmă, de către compania Cloudflare, a suportului ECH în rețeaua sa de livrare a conținutului. Din punct de vedere practic, având în vedere că informațiile despre gazdele solicitate sunt ascunse de analiza ECH, pentru filtrarea și blocarea site-urilor necorespunzătoare care utilizează CDN Cloudflare, va fi necesară blocarea întregii rețele Cloudflare, blocarea tuturor cererilor cu ECH sau organizarea interceptării HTTPS cu ajutorul certificatelor rădăcină false pe sistemul utilizatorului.
Inițial, pentru a organiza funcționarea mai multor site-uri HTTPS pe aceeași adresă IP, s-a folosit extensia TLS SNI, prin care numele gazdei solicitate era specificat în mesajul ClientHello, trimis înainte de stabilirea canalului de comunicație criptat. Această caracteristică permitea, în etapa incipientă a procesării conexiunii, distribuirea cererilor între gazdele virtuale, dar permitea, de asemenea, pe partea furnizorului de internet, filtrarea selectivă a traficului HTTPS și analiza site-urilor pe care le deschide utilizatorul, ceea ce împiedica obținerea unei confidențialități complete în cadrul HTTPS.
Pentru a rezolva această problemă și a evita scurgerile de informații despre site-ul solicitat, a fost propus ulterior extensia ESNI, care implementează criptarea datelor cu numele gazdelor. În procesul de implementare a ESNI, s-a constatat că mecanismul propus nu acoperă toate sursele posibile de scurgere a datelor despre gazdă și utilizarea sa este insuficientă pentru a asigura confidențialitatea completă a sesiunilor HTTPS. În special, la reluarea unei sesiuni preîntâmpinate, numele domeniului era în continuare transmis deschis în cadrul parametrilor extensiei TLS PSK (Pre-Shared Key). De asemenea, încercările de implementare a ESNI au relevat probleme de compatibilitate și scalabilitate, care au împiedicat răspândirea generalizată a ESNI.
Ținând cont de deficiențele identificate ale ESNI, a fost dezvoltat un nou mecanism universal ECH, care permite criptarea parametrilor oricăror extensii TLS. Diferența principală tehnică între ECH și ESNI este că, în locul câmpurilor separate, întregul mesaj ClientHello este criptat. ECH implică împărțirea ClientHello în două mesaje separate - mesajul criptat ClientHelloInner (SNI Inner) și mesajul de bază necriptat ClientHelloOuter (SNI Outer). În SNI Outer necriptat sunt transmise date care nu afectează confidențialitatea, cum ar fi versiunea TLS și lista cifrelor folosite, precum și numele general al domeniului, care nu se suprapune cu numele real al domeniului solicitat. De exemplu, pentru toți clienții Cloudflare, SNI Outer necriptat indică gazda generală "cloudflare-ech.com", iar numele real al gazdei solicitate este transmis în SNI Inner criptat și nu este disponibil pentru analiză.
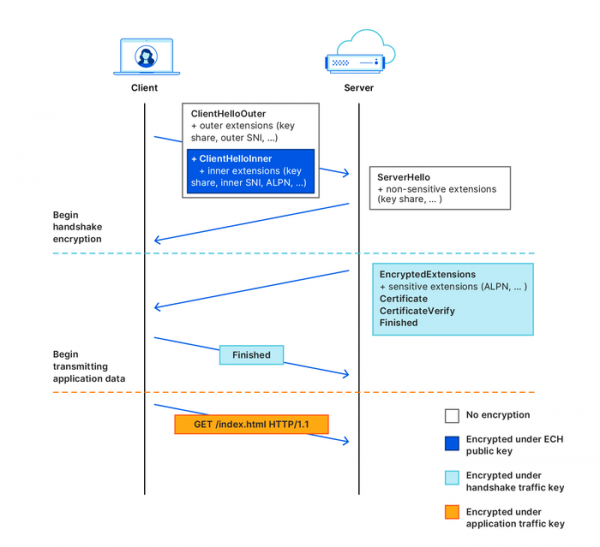
ECH folosește, de asemenea, un alt sistem de distribuire a cheielor pentru criptare - informația despre cheia publică este transmisă în înregistrările DNS HTTPSSVC, și nu în înregistrările de tip TXT. Pentru obținerea și criptarea cheii este utilizată criptarea end-to-end autenticată bazată pe mecanismul HPKE (Hybrid Public Key Encryption). ECH susține, de asemenea, retransmiterea sigură a cheii de la server, ceea ce poate fi folosit în cazul rotirii cheilor pe server și pentru a rezolva problemele la obținerea cheilor învechite din cache-ul DNS.
Sursa: opennet.ro
