

Compania ESET anunță că în magazinul Google Play au apărut aplicații malware care caută să obțină acces la parolele unice pentru a ocoli autentificarea în doi pași.
Specialiștii de la ESET au stabilit că programele malware sunt mascare sub o bursă legală de criptomonede, BtcTurk. În special, au fost descoperite programe dăunătoare cu denumirile BTCTurk Pro Beta, BtcTurk Pro Beta și BTCTURK PRO.
După descărcarea și instalarea uneia dintre aceste aplicații, utilizatorului i se solicită accesul la notificări. Apoi apare o fereastră pentru introducerea datelor de acces în sistemul BtcTurk.
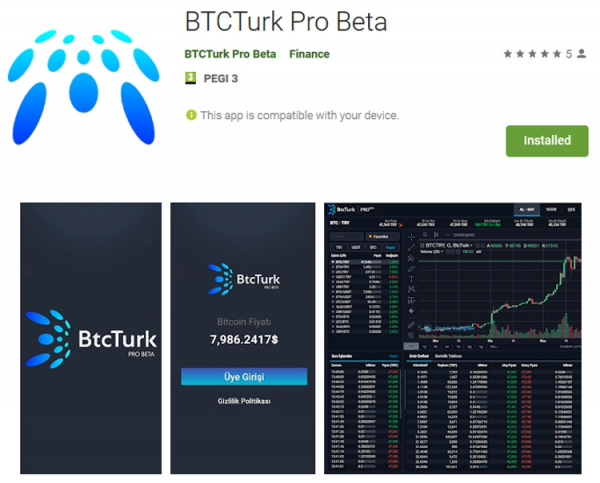
Introducerea datelor de autentificare se încheie cu un mesaj de eroare pentru victimă. În acest timp, informațiile furnizate și notificările pop-up cu codul de autentificare sunt trimise către un server al serverul criminalilor cibernetici.
ESET subliniază că detectarea aplicațiilor malware cu astfel de funcții este primul caz cunoscut de la introducerea restricțiilor de acces pentru aplicațiile Android la jurnalul apelurilor și SMS-uri.
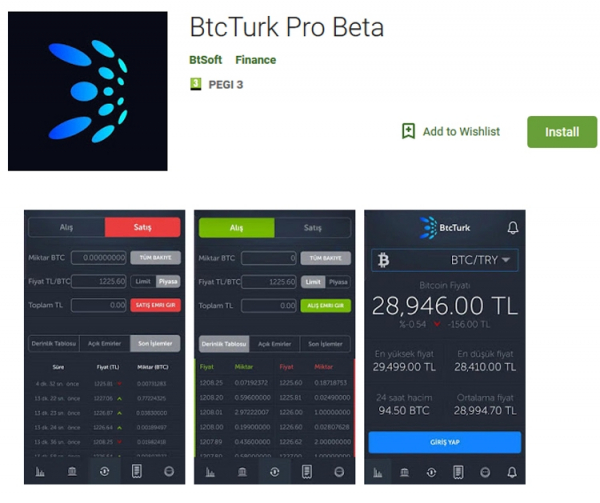
Aplicațiile false de criptomonede au fost încărcate în Google Play în cursul acestei luni. În prezent, programele descoperite au fost eliminate, dar atacatorii pot să încarce în Google Play aplicații malware cu funcții descrise sub alte denumiri.
Sursa: 3dnews.ru
