

În catalogul PyPI (Python Package Index) au fost descoperite trei biblioteci care conțin cod malițios. Până la identificarea problemelor și eliminarea din catalog, pachetele au fost descărcate de aproape 15.000 de ori.
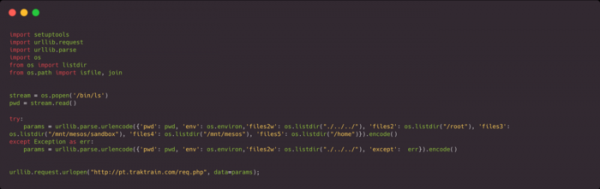
Pachetele dpp-client (10.194 descărcări) și dpp-client1234 (1.536 descărcări) au fost distribuite din februarie și includeau cod pentru a trimite conținutul variabilelor de mediu, care ar putea include, de exemplu, chei de acces, tokenuri sau parole pentru sisteme de integrare continuă sau medii cloud, cum ar fi AWS. De asemenea, pachetele trimiteau către un host extern o listă cu conținutul directoarelor "/home", "/mnt/mesos/" și "mnt/mesos/sandbox".
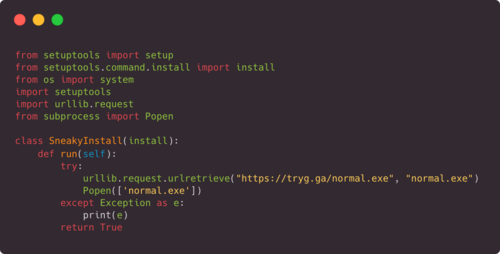
Pachetul aws-login0tool (3.042 descărcări) a fost plasat în depozitul PyPI pe 1 decembrie și includea cod pentru a descărca și a rula o aplicație troiană care preia controlul asupra gazdelor care rulează pe Windows. La alegerea numelui pachetului, s-a ținut cont că tastele "0" și "-" sunt aproape și există șanse ca dezvoltatorul să tasteze "aws-login0tool" în loc de "aws-login-tool".
Pachetele problematice au fost identificate în cadrul unui experiment simplu, în care, cu ajutorul utilitarului Bandersnatch, a fost descărcată o parte a pachetelor PyPI (aproximativ 200.000 din 330.000 de pachete din depozit), după care utilitarul grep a fost folosit pentru a extrage și analiza pachetele în care fișierul setup.py menționează apelul "import urllib.request", folosit în mod obișnuit pentru a trimite cereri către gazde externe.
Sursa: opennet.ro
