

O serie de publicații specializate despre o nouă metodă de atac phishing care vizează utilizatorii browserului Chrome pe dispozitivele mobile. Dezvoltatorul James Fisher a găsit un exploit relativ simplu pentru browserul web, capabil să păcălească utilizatorul sau să-l forțeze să acceseze o pagină falsă. Și pentru asta, e necesar foarte puțin.
Ideea este că, în versiunea mobilă a Chrome, bara de adrese dispare atunci când utilizatorul derulează în jos. Cu toate acestea, un atacator poate crea o bară de adrese falsă, care nu va dispărea până când utilizatorul nu vizitează un alt site. Iar acesta poate fi fals sau poate iniția descărcarea de cod malițios. Există, de asemenea, posibilitatea de a înlocui bara de adrese reală atunci când se derulează în sus.
Abordarea lui Fisher se concentrează pe Chrome și este, deocamdată, doar o dovadă a conceptului, dar teoretic ar putea afișa bare de adrese false pentru diferite browsere și chiar elemente interactive. Cu alte cuvinte, un grup de hackeri ar putea crea un site fals foarte convingător, care ar semăna foarte mult cu unul adevărat.
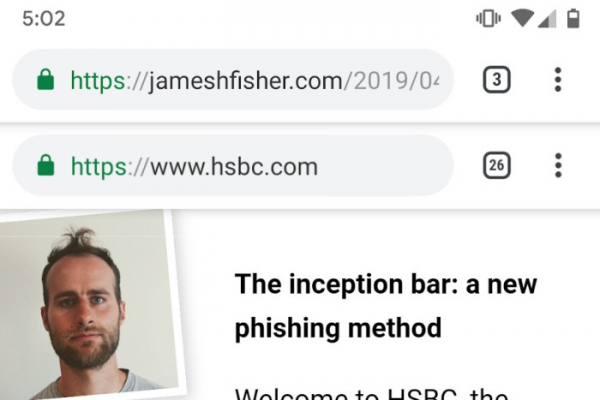
Mass-media a contactat deja Google pentru clarificări, dar, deocamdată, nu a fost primit niciun comentariu din partea gigantului căutării. În același timp, rămâne neclar câți atacatori utilizează deja această abordare. Este de menționat că bara de adrese reală poate fi fixată astfel încât să nu dispară în timpul derulării. Aceasta nu este o soluție universală, dar va ajuta totuși să se stabilească dacă a existat o încercare de falsificare a barei sau nu.
Încă nu este clar când va apărea o protecție corespunzătoare împotriva acestei erori. Cel mai probabil, această soluție va fi implementată în viitoarele versiuni ale browserului.
Sursa: 3dnews.ru
