Lansat versiunea inițială deschisă Vigolium v0.1.13-beta — a scanner-ului de vulnerabilități pentru aplicații web, care combină scanarea deterministă clasică cu auditul agent bazat pe LLM. Proiectul este disponibil pe GitHub și este distribuit sub licență GNU AGPLv3; partea comercială este transferată în cloud Cloud Console, în timp ce nucleul scanner-ului este declarat ca fiind deschis.
Vigolium oferă două moduri principale de operare: vigolium scan — o scanare obișnuită în mai multe etape cu căutare de conținut, spidering prin browser, audit activ și pasiv; și vigolium agent — modul agent, unde LLM alege module, plănuiește atacuri, generează extensii JavaScript personalizate și combină testarea dinamică cu auditul codului sursă.
Potrivit ghidul actualizat al modulelor, Vigolium include 251 module de verificare, dintre care 154 active și 97 pasive. Modulele active trimit cereri modificate și aplică fuzzing, injecții și analiză comportamentală, în timp ce cele pasive analizează deja perechile cerere/raspuns fără a genera trafic suplimentar.
Funcționalități
Scanare Native — o scanare deterministă obișnuită.
Modul vigolium scan este destinat verificărilor rapide și reproductibile. Acesta trece prin mai multe faze: colectare externă de date, descoperirea conținutului, spidering browser/SPAs și audit. Acest mod este convenabil pentru CI, verificări regulate și situații în care este important să obții un rezultat predictibil fără implicarea LLM.Scanare Agentică — audit agent cu LLM.
Modul vigolium agent utilizează runtime-ul încorporat olium. Agentul poate căuta singur endpoint-uri, alege module, rula verificări, analiza codul, efectua SAST și verifica din nou constatările. Sunt suportate scenariile Autopilot, Swarm și Query mode: de la scanarea autonomă a obiectivului până la cereri unice pentru revizuirea codului, căutarea endpoint-urilor și descoperirea secretelor.Verificări XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE și SSRF.
În ghidul modulelor sunt enumerate verificările pentru XSS reflexiv, injecții SQL pe baza erorilor și boolean-based blind SQLi, injecții NoSQL, server-side template injection, local file inclusion, command injection, XXE, SSRF și vulnerabilități out-of-band. Pentru constatări se utilizează o scală de severitate de la critical la info și o scală de încredere: certain, firm, tentative.Verificări OAST pentru vulnerabilități " orale".
Vigolium poate verifica blind XSS, blind SSRF, blind XXE și blind RCE prin mecanisme de callback, inclusiv prin interactsh. Acest lucru este necesar în cazurile în care vulnerabilitatea nu se manifestă direct în răspunsul HTTP, dar serverul efectuează o interogare externă DNS/HTTP sau execută o acțiune întârziată.Mutarea conștientă de valoare — mutația parametrilor ținând cont de semnificația valorii.
Scanerul clasifică parametrii după tipul semantic: număr, UUID, JWT, email și alte variante, după care selectează mutațiile în funcție de context. Acest lucru ar trebui să reducă zgomotul în comparație cu înlocuirea brută a acelorași payload-uri în toate câmpurile deodată.Suport pentru diferite formate de intrare.
Ca intrare se pot transmite URL-uri, specificații OpenAPI/Swagger, colecții Postman, date din Burp Suite, cURL și Nuclei JSONL. De asemenea, este acceptată furnizarea URL-urilor prin stdin și lansarea unor faze separate de scanare.Scanare autentificată și verificări IDOR/BOLA.
Vigolium suportă mai multe sesiuni simultan: sesiunile pot fi transmise inline, încărcate din fișiere sau descrise prin fluxuri complete de autentificare cu extragerea token-urilor. Acest lucru este utilizat pentru verificări de control al accesului orizontal și vertical, inclusiv IDOR/BOLA și ridicarea privilegiilor.Verificări pentru framework-uri și tipuri obișnuite de scurgeri.
În lista modulelor există verificări pentru Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express și ASP.NET/IIS. De exemplu, pentru Spring sunt verificate endpoint-urile Actuator deschise, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia și consolele serverelor de aplicații Java; pentru Next.js — scurgeri prin /_next/data, SSRF în Image Optimizer și o ocolire a middleware-ului.Extensii JavaScript.
Utilizatorul poate scrie module și hooks proprii în JavaScript prin motorul JS încorporat cu API HTTP, care ține cont de sesiuni. O limitare importantă: aceste extensii pot executa comenzi arbitrare și nu sunt izolate prin sandbox, așa că trebuie privite ca un cod executabil obișnuit.O fază separată de triere pentru rezultate.
În testarea de securitate asistată de LLM apare adesea problema găsirilor plauzibile, dar nereproductibile. Autorul Vigolium descrie trierea ca un pasaj separat: mai întâi scanerul colectează candidați, apoi o verificare separată re-verifică fiecare găsire cu dovezi.Limitări bugetare pentru modul agent.
Pentru scanarea agentului, este posibil să se limiteze tokenii, numărul de apeluri ale instrumentelor, numărul de iterații triage și timpul total de execuție. Acest lucru este important pentru CI și pentesturi cu timp fix: agentul nu ar trebui să 'sape' infinit o singură țintă și să consume bugetul pe ipoteze cu valoare redusă.Rapoarte, coadă și scalare.
În Native Scan sunt anunțate un pool concurent de lucrători, limitarea ratei per gazdă, o coadă hibridă în memorie, pe disc sau în Redis, precum și rapoarte HTML autogenerate. Pentru ieșire sunt disponibile console, JSONL și HTML.Mod de server, API și integrare cu Burp Suite.
Vigolium poate fi pornit ca server API, accepta trafic, include un proxy HTTP transparent și scanează automat datele primite. În cazul Burp Suite, se menționează o extensie separat burp-vigolium care permite trimiterea de trafic live către serverul Vigolium.Workbench și Consolă.
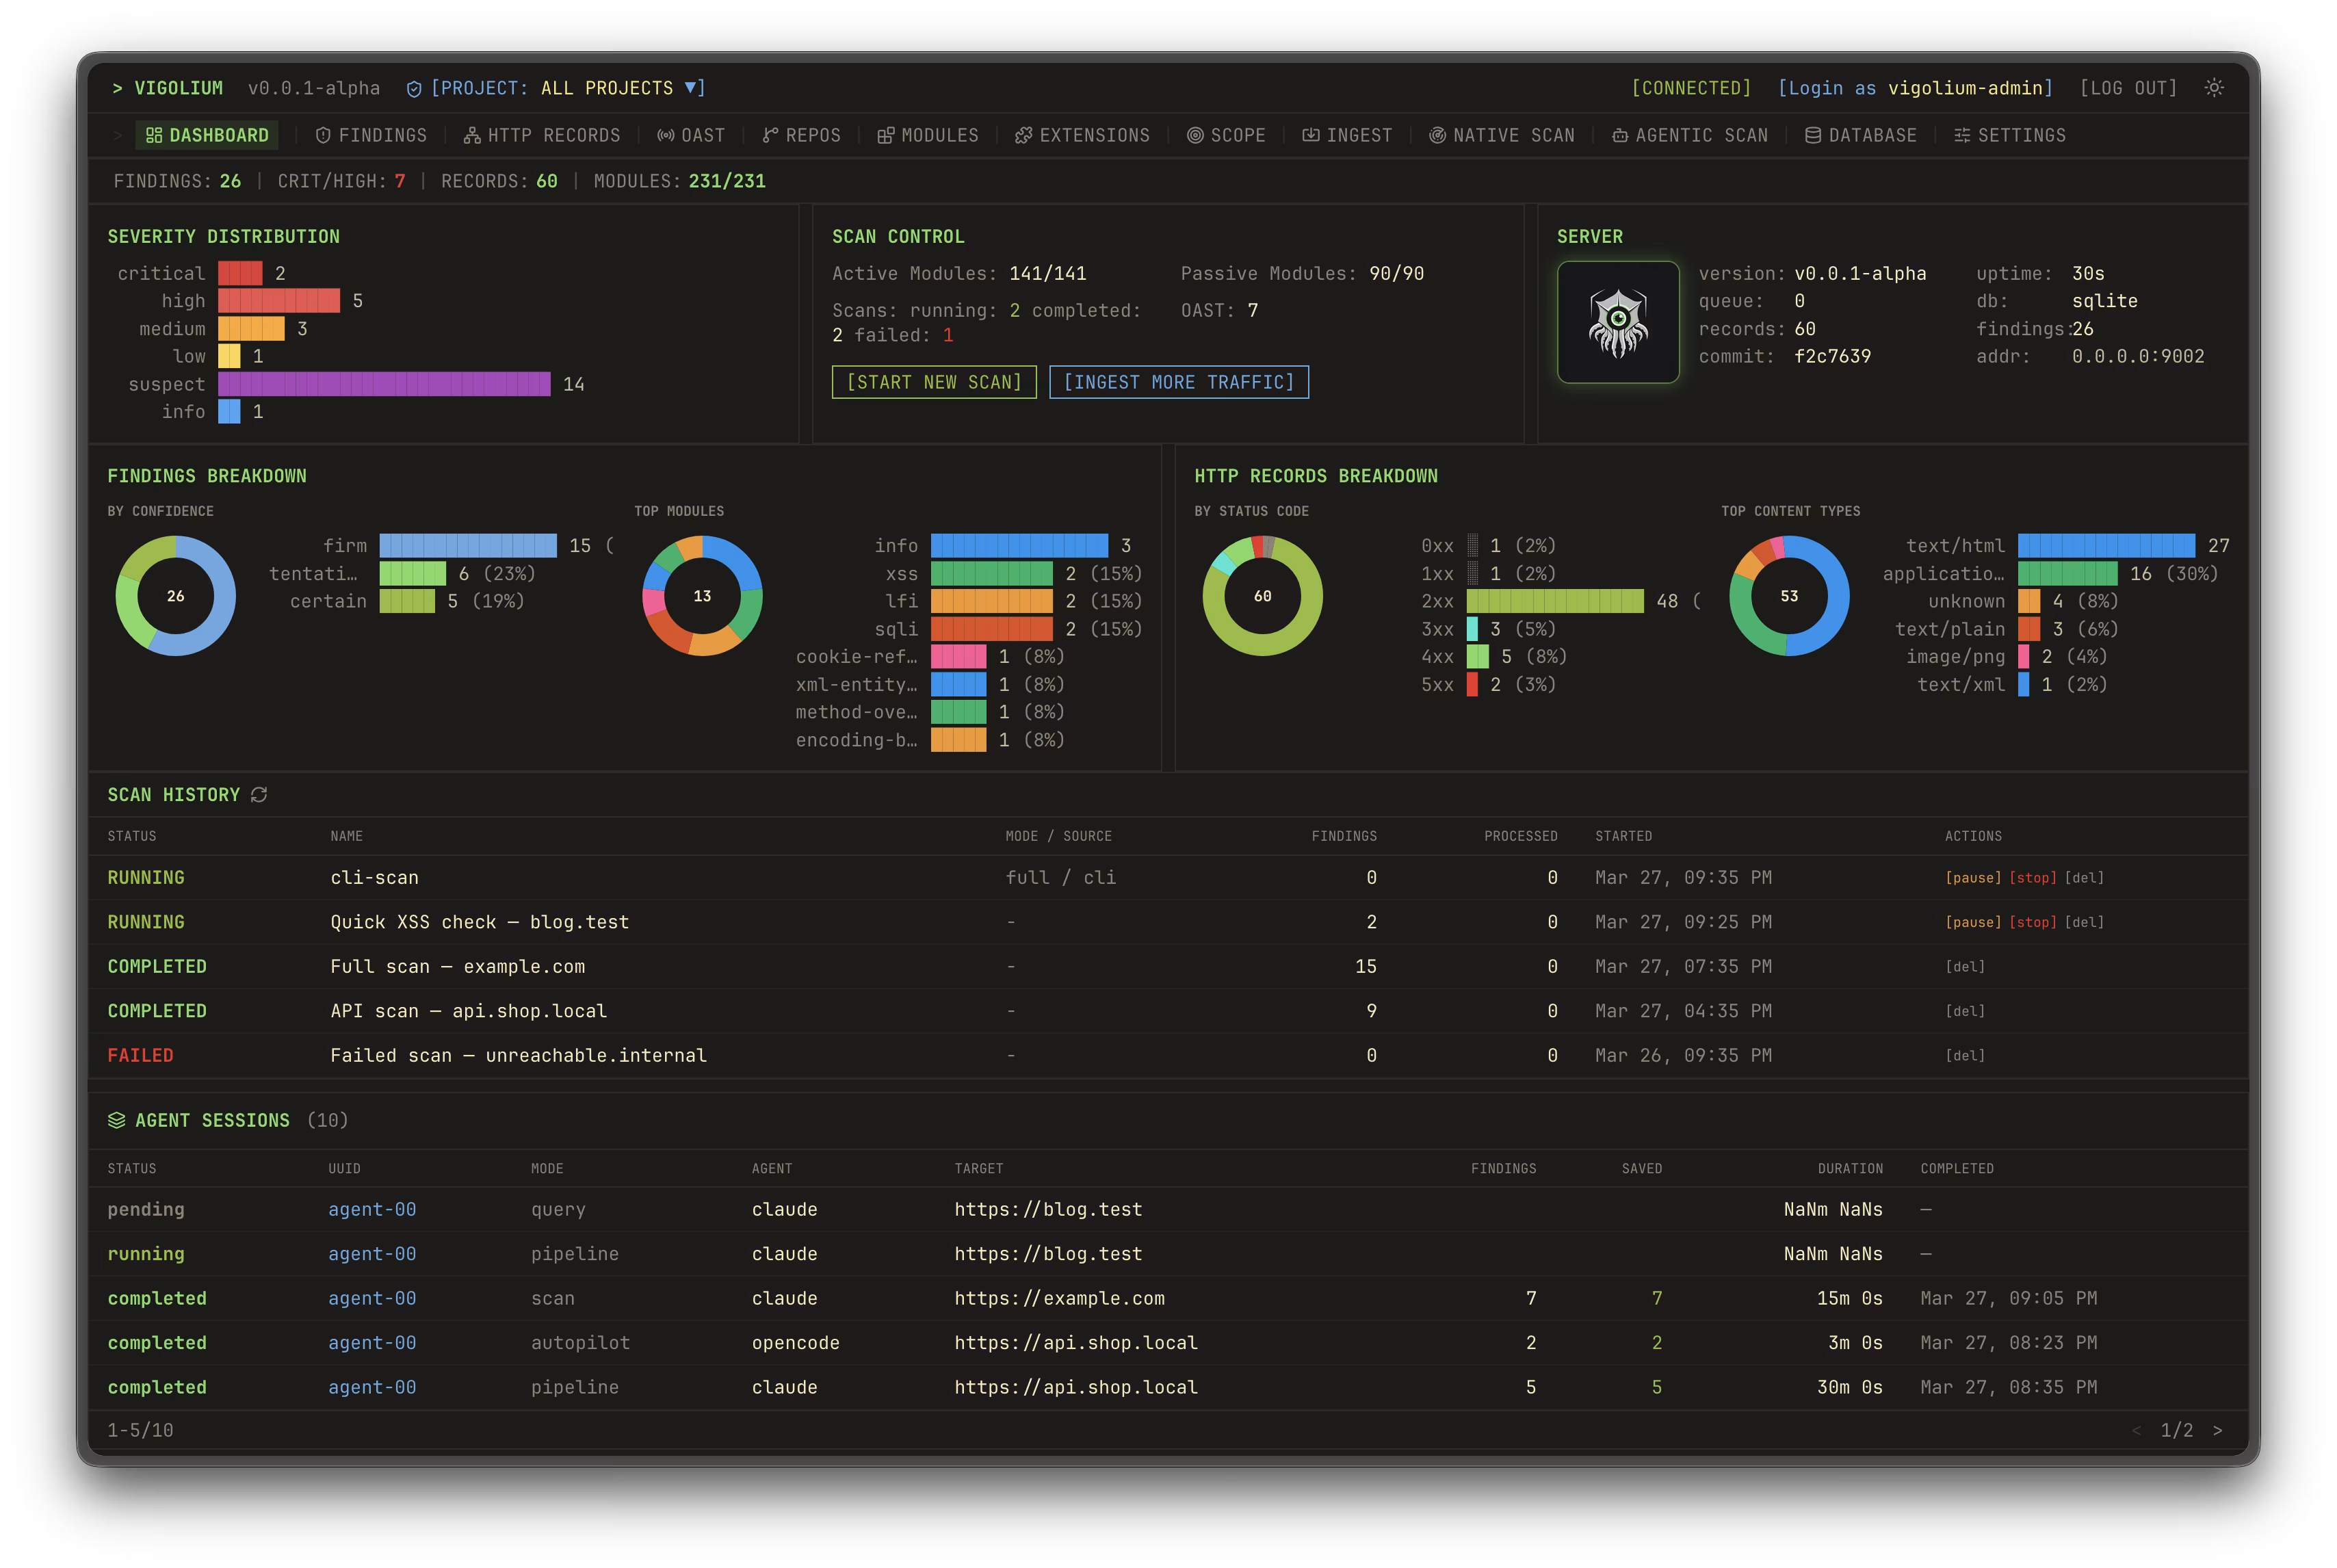
Pe lângă CLI, proiectul descrie Workbench — un tablou de bord auto-găzduit pentru vizualizarea rezultatelor, gestionarea proiectelor și urmărirea descoperirilor. Consolă — un strat comercial cloud pentru scanare gestionată, raportare centralizată, colaborare și planificarea verificărilor.
Instalare
Proiectul oferă instalare prin script shell, npm, Docker, Homebrew, Bun și compilare din surse. Pentru compilarea din surse, în README sunt specificate cerințele Go 1.26+ și bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Dezvoltatorii avertizează separat că Vigolium este un instrument de securitate ofensiv: modul agent este lansat fără sandbox și are acces complet la shell, sistemul de fișiere și rețeaua gazdei, iar extensiile pot, de asemenea, să execute comenzi arbitrare. Prin urmare, verificările agentului sunt recomandate să fie rulate într-un container de unică folosință sau într-o mașină virtuală limitată la parametrii specifici de testare.
Sursa: linux.org.ru