

Compania Bitdefender Labs, specializată în cercetarea securității software-ului, a dezvăluit detalii despre un nou malware care atacă dispozitivele Android. Conform experților, acesta se comportă oarecum diferit față de cele mai comune amenințări, deoarece nu atacă toate dispozitivele. În schimb, virusul își alege utilizatorii de la care poate obține cele mai utile date.
Dezvoltatorii malware-ului au interzis acestuia să atace utilizatorii din anumite regiuni, inclusiv din țările care au făcut parte din fosta Uniune Sovietică, Africa și Orientul Mijlociu. Australia, conform cercetărilor, este principala țintă a hackerilor. De asemenea, un număr semnificativ de dispozitive din SUA, Canada și anumite țări europene au fost infectate.
Malware-ul a fost descoperit pentru prima dată de specialiști la începutul acestui an, deși a început să se răspândească încă din 2016 și, conform estimărilor, în această perioadă a infectat dispozitivele a sute de mii de utilizatori. De la începutul acestui an, software-ul a afectat deja zeci de mii de dispozitive.
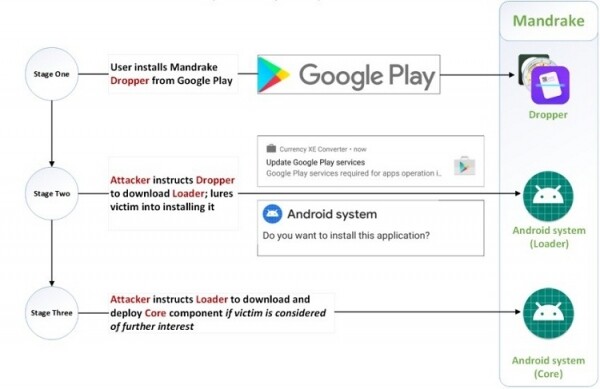
Motivul pentru care virusul a rămas neobservat pe Google Play pentru o perioadă atât de lungă este că codul malițios nu este inclus în mod efectiv în aplicații, ci în ele se folosește un proces care activează funcțiile de spionaj doar la cerere directă, iar hackerii care se află în spatele acestuia nu activează aceste funcții în timpul testării de către Google. Cu toate acestea, atunci când codul malițios este activat, aplicația poate obține de pe dispozitiv aproape orice date, inclusiv informațiile necesare pentru a accesa site-uri web și aplicații.
Bogdan Botezatu, director al departamentului de cercetare și raportare a amenințărilor în Bitdefender, a numit Mandrake unul dintre cele mai puternice malware-uri pentru Android. Ținta sa finală este să obțină control total asupra dispozitivului și să compromită conturile utilizatorilor.
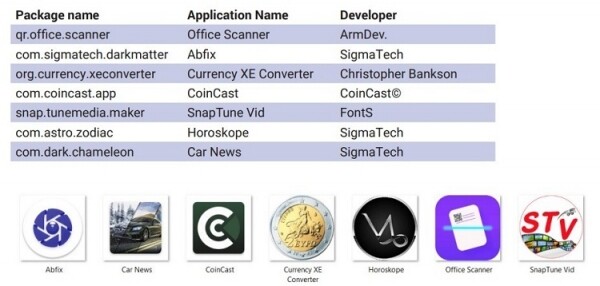
Pentru a rămâne neobservat de-a lungul anilor, Mandrake a fost distribuit prin diverse aplicații din Google Play, publicate sub diferite nume de dezvoltatori. Aplicațiile utilizate pentru a răspândi malware sunt de asemenea relativ bine întreținute, pentru a păstra iluzia că aceste programe sunt de încredere. Dezvoltatorii răspund adesea la recenzii, iar multe aplicații au pagini de suport pe rețelele sociale. Ceea ce este cel mai interesant este că aplicațiile se șterg complet de pe dispozitiv, imediat ce obțin toate datele necesare.
Google nu a comentat deloc situația actuală, iar este foarte posibil ca amenințarea să fie în continuare activă. Cea mai bună modalitate de a evita infectarea cu Mandrake este să instalați aplicații de încredere, de la dezvoltatori cu o reputație solidă.
Sursa: 3dnews.ru
