

A apărut versiunea distribuției Kali Linux 2021.4, destinat testării sistemelor pentru vulnerabilități, efectuării auditului, analizei informațiilor reziduale și identificării consecințelor atacurilor cibernetice. Toate realizările originale create în cadrul distribuției sunt distribuite sub licența GPL și sunt disponibile prin intermediul unui repository Git public. Au fost pregătite mai multe variante de imagini ISO pentru descărcare, de dimensiuni 466 MB, 3.1 GB și 3.7 GB. Versiunile sunt disponibile pentru arhitecturi i386, x86_64, ARM (armhf și armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). În mod implicit, se oferă desktopul Xfce, dar opțional se suportă și KDE, GNOME, MATE, LXDE și Enlightenment e17.
Kali include una dintre cele mai complete colecții de instrumente pentru specialiștii în securitatea cibernetică: de la unelte pentru testarea aplicațiilor web și penetrării rețelelor wireless până la programe pentru citirea datelor de pe cipurile RFID de identificare. Pachetul include o colecție de exploatări și peste 300 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include unelte pentru accelerarea cracării parolelor (Multihash CUDA Brute Forcer) și a cheilor WPA (Pyrit) prin utilizarea tehnologiilor CUDA și AMD Stream, care permit utilizarea GPU-urilor plăcilor grafice NVIDIA și AMD pentru realizarea operațiunilor de calcul.
În noua versiune:
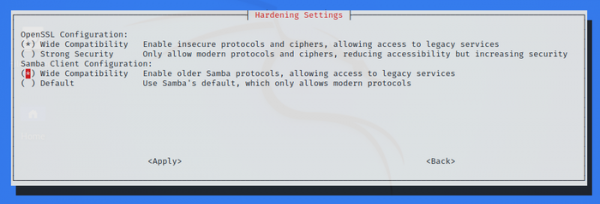
- Clientul Samba a fost reconfigurat pentru a asigura compatibilitatea cu orice servere Samba, indiferent de opțiunea de protocol aleasă pe server, ceea ce simplifică identificarea serverelor Samba vulnerabile în rețea. Modificarea modului de compatibilitate se poate face prin intermediul utilitarului kali-tweaks.

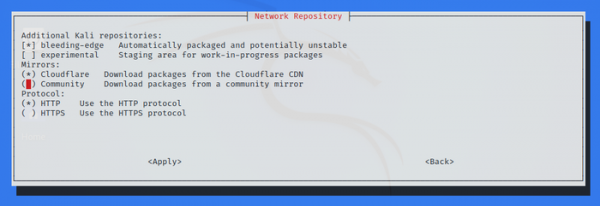
- În kali-tweaks, în setările mirror-urilor, a fost adăugată posibilitatea de a accelera livrarea actualizărilor prin intermediul rețelei de livrare a conținutului CloudFlare.

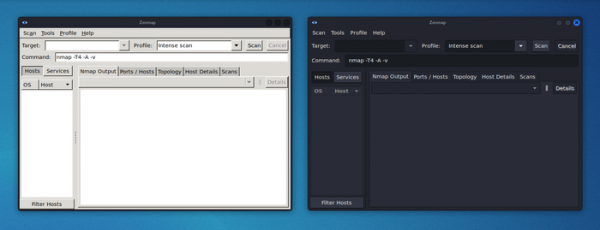
- Utilitarul Kaboxer a adăugat suport pentru modificarea temelor de design și a seturilor de pictograme, inclusiv posibilitatea de a folosi o temă întunecată.

- Au fost adăugate noi utilitare:
- Dufflebag — căutare de informații sensibile în partițiile EBS;
- Maryam — framework OSINT deschis;
- Name-That-Hash — determinarea tipului de hash;
- Proxmark3 — atacuri asupra etichetelor RFID cu dispozitive Proxmark3;
- Reverse Proxy Grapher — realizarea unei diagrame a fluxurilor de date printr-un proxy invers;
- S3Scanner — scanează medii S3 neprotejate și afișează conținutul acestora;
- Spraykatz — extragerea acreditivelor din sistemele Windows și din mediile bazate pe Active Directory;
- truffleHog — analizarea datelor sensibile în repository-uri Git;
- Web of trust grapher (wotmate) — implementarea PGP pathfinder.
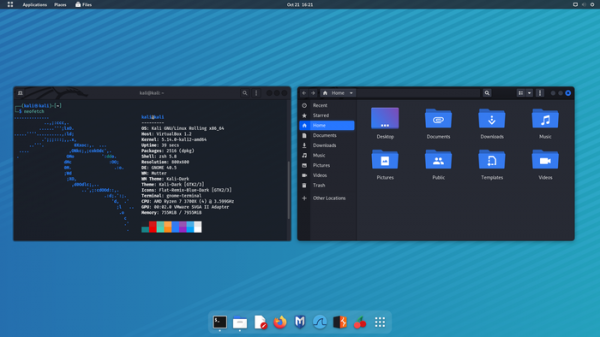
- Au fost actualizate versiunile desktopurilor Xfce, GNOME 41 și KDE Plasma 5.23, și de asemenea, a fost uniformizată aspectul butoanelor de control al ferestrelor în diferitele desktopuri.

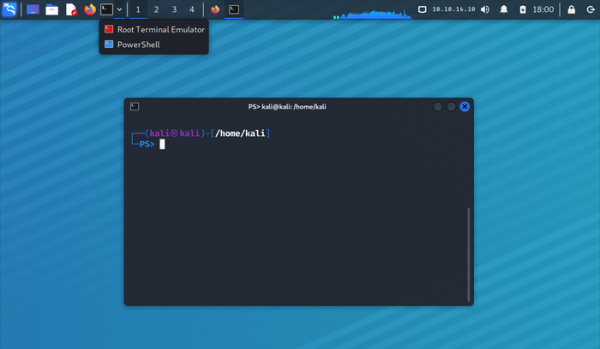
- În Xfce, aranjamentul elementelor din panou a fost optimizat pentru economisirea spațiului orizontal pe ecran. Au fost adăugate widgeturi pentru monitorizarea încărcării CPU și pentru afișarea parametrilor. VPNÎn managerul de sarcini, a fost implementat un mod mai compact, în care sunt afișate doar pictogramele aplicațiilor. La vizualizarea conținutului, birouri virtuale în loc de miniaturi, sunt afișate doar butoane.

- A fost îmbunătățit suportul pentru sistemele Apple bazate pe chip-uri ARM M1.
- În versiunea pentru sistemele ARM, sistemul de fișiere ext4 este activat ca implicit pentru partiția rădăcină (în loc de ext3), a fost adăugată suportul pentru placa Raspberry Pi Zero 2 W, pentru plăcile Raspberry Pi a fost adăugată posibilitatea de bootare de pe unități USB, iar pentru laptopul Pinebook Pro a fost implementată capacitatea de overclocking al procesorului până la 2GHz.
- De asemenea, a fost pregătit lansarea NetHunter 2021.4, un mediu pentru dispozitive mobile bazat pe platforma Android, cu un set de instrumente pentru testarea sistemelor la vulnerabilități. Cu ajutorul NetHunter este posibil să verificați atacurile specifice dispozitivelor mobile, de exemplu, prin simularea funcționării dispozitivelor USB (BadUSB și HID Keyboard – simularea unui adaptor USB de rețea care poate fi utilizat pentru atacuri MITM sau a unei tastaturi USB care efectuează substituții de caractere) și crearea punctelor de acces false (MANA Evil Access Point). NetHunter se instalează în mediu nativ al platformei Android sub formă de imagine chroot, în care rulează o variantă special adaptată a Kali Linux. Noua versiune include Social-Engineer Toolkit și modulul Spear Phishing Email Attack.
Sursa: opennet.ro
