

A fost lansată distribuția Kali Linux 2022.2, destinată testării sistemelor pentru identificarea vulnerabilităților, realizării de audituri, analizei informațiilor rămase și identificării consecințelor atacurilor cibernetice. Toate contribuțiile originale create în cadrul distribuției sunt distribuite sub licența GPL și sunt disponibile prin intermediul unui Git-repository public. Au fost pregătite mai multe variante de imagini ISO, cu dimensiuni de 471 MB, 2.8 GB, 3.5 GB și 9.4 GB. Versiunile sunt disponibile pentru arhitecturile i386, x86_64, ARM (armhf și armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Desktopul implicit este Xfce, dar opțional sunt suportate KDE, GNOME, MATE, LXDE și Enlightenment e17.
Kali include una dintre cele mai complete colecții de instrumente pentru specialiștii în securitatea cibernetică: de la unelte pentru testarea aplicațiilor web și penetrării rețelelor wireless până la programe pentru citirea datelor de pe cipurile RFID de identificare. Pachetul include o colecție de exploatări și peste 300 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include unelte pentru accelerarea cracării parolelor (Multihash CUDA Brute Forcer) și a cheilor WPA (Pyrit) prin utilizarea tehnologiilor CUDA și AMD Stream, care permit utilizarea GPU-urilor plăcilor grafice NVIDIA și AMD pentru realizarea operațiunilor de calcul.
În noua versiune:
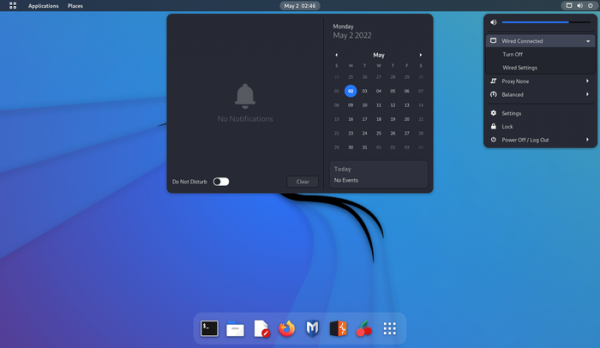
- Mediul de utilizare GNOME a fost actualizat la versiunea 42. A fost implementată o nouă versiune a panoului dash-to-dock. Temele luminoasă și întunecată au fost actualizate.

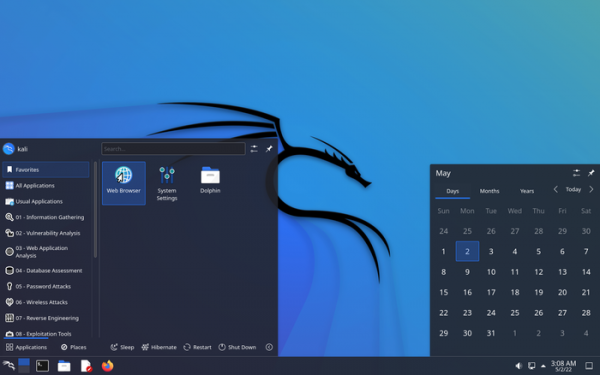
- Desktopul KDE Plasma a fost actualizat la versiunea 5.24.

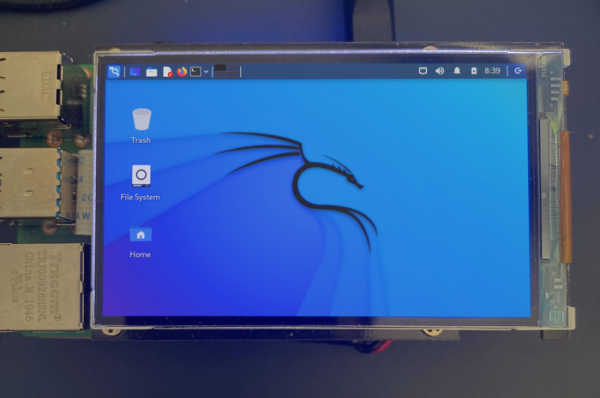
- În utilitarul Xfce Tweaks a fost adăugată opțiunea de activare a unui nou panou simplificat pentru dispozitive ARM, care, spre deosebire de panoul standard Xfce, se potrivește pe ecrane mici cu rezoluție scăzută (de exemplu, 800×480).

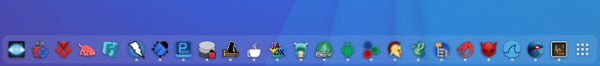
- Au fost adăugate noi pictograme pentru programele evil-winrm și bloodhound, iar pictogramele pentru nmap, ffuf și edb-debugger au fost actualizate. În KDE și GNOME sunt disponibile pictograme proprii pentru aplicații specializate cu interfața grafică.

- Se asigură copierea automată a fișierelor de configurație de bază din directorul /etc/skel în directorul home, fără a înlocui fișierele deja existente.
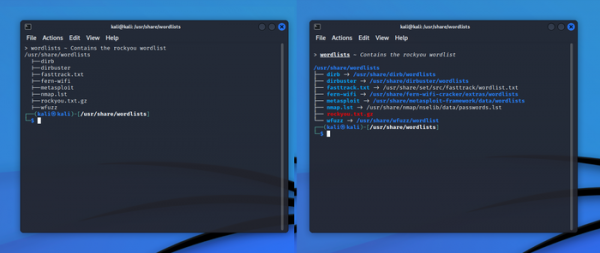
- Au fost extinse funcționalitățile legate de lucrul în consolă. Au fost incluse pachetele python3-pip și python3-virtualenv. A fost modificată ușor evidențierea sintaxei pentru zsh. Au fost adăugate completarea automată a opțiunilor pentru John The Ripper. A fost implementată evidențierea tipurilor de fișiere în pachetele cu resurse (wordlists, windows-resources, powersploit).

- Au fost adăugate instrumente pentru lucrul cu snapshot-uri în FS Btrfs. Există posibilitatea de a crea snapshot-uri bootabile, de a evalua diferențele între snapshot-uri, de a vizualiza conținutul snapshot-urilor și de a crea snapshot-uri automat.
- Au fost adăugate noi utilitare:
- BruteShark — un program pentru inspectarea traficului de rețea și extragerea datelor confidențiale, cum ar fi parolele.
- Evil-WinRM — shell WinRM.
- Hakrawler — un bot de căutare pentru identificarea punctelor de intrare și a resurselor.
- Httpx — instrument pentru HTTP.
- LAPSDumper — salvează parolele LAPS (Local Administrator Password Solution).
- PhpSploit — un cadru pentru organizarea accesului de la distanță.
- PEDump — generarea unui dump al fișierelor executabile Win32.
- SentryPeer — honeypot pentru VoIP.
- Sparrow-wifi — analizor Wi-Fi.
- wifipumpkin3 — cadru pentru crearea de puncte de acces false.
- A fost actualizată construcția Win-Kex (Windows + Kali Desktop EXperience), destinată să ruleze în Windows în mediul WSL2 (Windows Subsystem for Linux). A fost oferită posibilitatea de a rula aplicații GUI cu privilegii root folosind sudo.
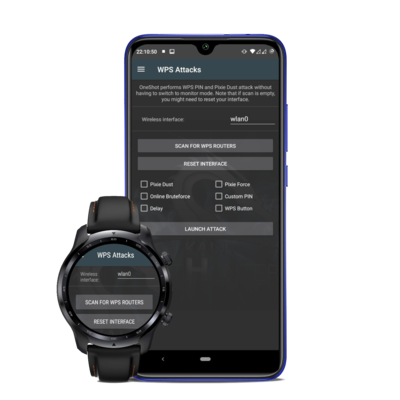
- De asemenea, a fost pregătită lansarea NetHunter 2022.2, un mediu pentru dispozitive mobile bazate pe platforma Android cu un set de instrumente pentru testarea sistemelor pentru vulnerabilități. Cu NetHunter, este posibilă verificarea atacurilor specifice pentru dispozitive mobile, de exemplu, prin emularea funcționării dispozitivelor USB (BadUSB și HID Keyboard — emularea unui adaptor USB de rețea care poate fi folosit pentru atacuri MITM, sau un keyboard USB care execută substituții de caractere) și crearea de puncte de acces false (MANA Evil Access Point). NetHunter se instalează în mediu standard pe platforma Android sub forma unei imagini chroot, în care rulează o variantă special adaptată a Kali Linux. În noua versiune a fost adăugată o nouă filă WPS Attacks, care permite utilizarea scriptului OneShot pentru a efectua diverse atacuri asupra WPS.

Sursa: opennet.ro
