

Compania Stamus Networks a publicat o versiune specializată a distribuției SELKS 7.0, destinată desfășurării sistemelor de detectare și prevenire a intruziunilor în rețea, precum și reacției la amenințările identificate și monitorizării securității rețelei. Utilizatorii primesc o soluție complet pregătită pentru gestionarea securității rețelei, care poate fi utilizată imediat după descărcare. Distribuția suportă funcționarea în modul Live și rularea în medii de virtualizare sau containere. Îmbunătățirile proiectului sunt distribuite sub licența GPLv3. Dimensiunea imaginii de încărcare este de 3 GB.
Sistemul este construit pe baza pachetelor Debian și pe platforma IDS deschisă Suricata. Datele sunt procesate cu ajutorul Logstash și stocate în ElasticSearch. Pentru monitorizarea stării curente și a incidentelor identificate, este oferit un interfață web, implementată pe Kibana. Gestionarea regulilor și vizualizarea activităților asociate sunt realizate printr-o interfață web Scirius CE. De asemenea, este inclus un sistem de captare a pachetelor Arkime, o interfață pentru evaluarea evenimentelor întâmplate EveBox și un analizator de date CyberChef.
Pe lângă actualizarea bazei de pachete, noua versiune prezintă următoarele îmbunătățiri:
- Crearea unui pachet pentru desfășurarea în sisteme de izolare a containerelor care suportă Docker.
- Sistem complet automatizat pentru reproducerea activității pe baza jurnalele salvate în format PCAP, care poate fi utilizat pentru verificarea funcționalității măsurilor de protecție implementate, pentru analiza incidentelor sau în procesul de instruire.
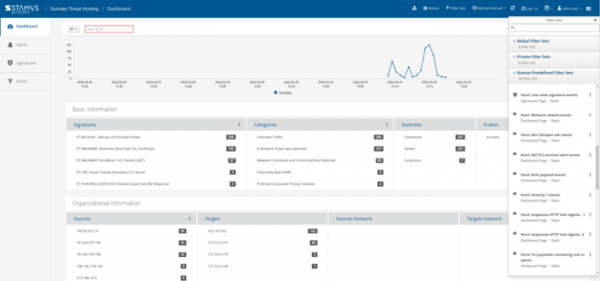
- Setul de filtre pentru identificarea amenințărilor cibernetice a fost extins și îmbunătățit, permițând identificarea rapidă a activităților dăunătoare și a încălcărilor regulilor de acces prin căutarea în jurnalele Suricata și NSM (Network Security Monitor).
- A fost integrat pachetul CyberChef, care permite codificarea, decodificarea și analiza datelor legate de evenimente, funcționarea protocoalelor și înregistrările create de Suricata.
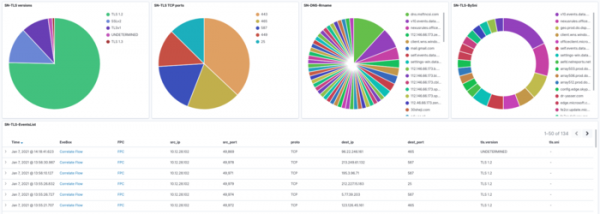
- În interfața Kibana au fost adăugate 6 noi secțiuni pentru vizualizarea și monitorizarea activității legate de protocoale SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT și DCERPC.
Sursa: opennet.ro
