

A fost publicat release-ul colectorului Netflow/IPFIX/sFlow Xenoeye 25.02. Colectorul permite colectarea statisticilor despre fluxurile de trafic de la diverse dispozitive de rețea, transmise prin protocoalele Netflow v5, v9, IPFIX și sFlow, procesarea datelor, generarea rapoartelor și realizarea graficelor. Nucleul proiectului este scris în C, codul este distribuit sub licența ISC.
Colectorul agregă traficul de rețea pe câmpurile selectate și exportă datele în PostgreSQL. Pe baza acestor date, se pot construi rapoarte, grafice (utilizând gnuplot, scripturi în Python + Matplotlib) sau dashboard-uri în Grafana. De asemenea, colectorul poate rula scripturi personalizate atunci când se depășesc pragurile sau când traficul scade sub anumite limite.
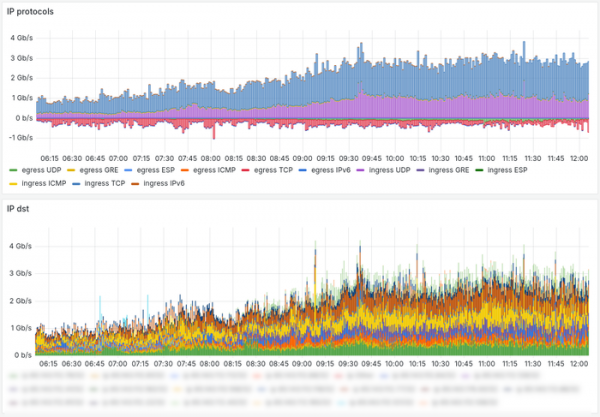
Pentru calcularea vitezei curente a traficului sunt utilizate medii mobile. Mecanismul care urmărește depășirea pragurilor este destinat notificării cu privire la atacurile DoS/DDoS și inițierii unei măsuri de suprimare prin anunțuri BGP (Flowspec sau Blackhole). Împreună cu colectorul vine un exemplu de script pentru un bot Telegram, care poate notifica în messenger despre anomalii. Colectorul este modest în privința resurselor, putând procesa traficul rețelelor mici pe Raspberry/Orange Pi sau într-o mașină virtuală cu 2-4GB de RAM.
Modificări în noua versiune:
- A fost adăugată suportul pentru protocolul sFlow, pentru care a fost implementată posibilitatea de a analiza conținutul (payload) pachetelor de rețea și de a extrage informații despre DNS și TLS (HTTPS) SNI. Hosting-urile și proprietarii de centre de date pot utiliza această capacitate pentru a combate phishing-ul și pentru a evalua ce domenii şi site-uri sunt găzduite în rețea.
- A fost adăugat suportul pentru obiecte de monitorizare înnădite/ierarhice, care simplifică anumite configurații cu un număr mare de obiecte și îmbunătățește performanța procesării în comparație cu o listă „plat” de obiecte de monitorizare.
- A fost adăugată posibilitatea de a clasifica interfețele - traficul de pe interfețele de rețea selectate ale routerelor sau switch-urilor poate fi ignorat sau procesat într-un mod special.
- A fost adăugată capacitatea de a monitoriza nu numai creșterile de trafic, ci și scăderea sub praguri, ceea ce poate fi util pentru monitorizarea indirectă a anumitor servere sau servicii.
- A fost adăugată posibilitatea de a modifica pragurile de trafic fără a reporni colectorul. Mecanismul este destinat situațiilor în care utilizatorii calculează pragurile automat, pe baza statisticilor din perioadele anterioare, și actualizează periodic pragurile în colector.
- A fost adăugat un container LXC pentru desfășurarea rapidă și testarea colectorului. Containerul include colectorul cu obiectele de monitorizare preinstalate, PostgreSQL și Grafana.
Sursa: opennet.ro
