

După un an de dezvoltare, a fost lansată versiunea mobile a browserului web CENO 2.1.0, destinat organizării accesului la informații în condiții de inaccesibilitate directă, cum ar fi în cazul deconectării unor segmente de internet de la rețeaua globală din cauza defecțiunilor sau acțiunilor rău voitoare. Browserul este construit pe baza motorului GeckoView (folosit în Firefox pentru Android), extins cu capacitatea de a schimba date printr-o rețea P2P descentralizată, în care utilizatorii participă la redirecționarea traficului către gateway-uri externe, asigurând astfel accesul la informații. Lucrările proiectului sunt distribuite sub licența MIT. Versiunile gata sunt disponibile în Google Play.
Funcționalitatea P2P a fost separată într-o bibliotecă Ouinet, care poate fi utilizată în aplicații variate. Browserul CENO și biblioteca Ouinet permit accesul la informații în situații până la deconectarea completă a internetului, cum ar fi în cazul unor defecțiuni globale. În acest caz, conținutul poate fi distribuit din cache sau din stocări locale.
Proiectul utilizează cache-ul de conținut pe fiecare utilizator, menținând un cache descentralizat pentru conținutul popular. La accesarea unui site de către utilizator, conținutul descărcat este cache-uit în sistemul local și devine disponibil pentru participanții la rețeaua P2P, care nu pot obține acces direct la resurs sau gateway-uri. Pe fiecare dispozitiv sunt stocate doar datele solicitate direct de acel dispozitiv. Identificarea paginilor cache-uite se face prin utilizarea unui hash din URL. Toate datele suplimentare asociate paginii, cum ar fi imagini, scripturi și stiluri, sunt grupate și livrate împreună sub un singur identificator.
Pentru a obține acces la noul conținut, la care nu există acces direct, se folosesc gateway-uri proxy speciale (injector) amplasate în părți exterioare intacte ale rețelei, unde este posibilă stabilirea unei conexiuni. Informația dintre client și gateway este criptată folosind criptografia bazată pe chei publice. Pentru identificarea gateway-urilor și prevenirea introducerii gateway-urilor malițioase se utilizează semnături digitale, iar cheile gateway-urilor însoțite de proiect sunt incluse în livrarea browserului.
Pentru accesarea gateway-ului în condițiile în care acesta nu este direct accesibil, se suportă conectarea printr-un lanț prin alți utilizatori care acționează ca proxy pentru a redirecționa traficul către gateway (datele sunt criptate cu cheia gateway-ului, ceea ce împiedică utilizatorii de tranzit, prin sistemele cărora este transmisă solicitarea, să se interpună în trafic sau să determine conținutul). Sistemele client nu trimit solicitări externe în numele altor utilizatori, ci fie returnează date din cache, fie sunt utilizate ca un canal pentru a stabili un tunel către gateway-ul proxy.
Cererea obișnuită este încercată inițial să fie trimisă direct, iar dacă cererea directă nu trece, se caută în cache-ul distribuit. În lipsa URL-ului în cache, informația este solicitată printr-o conexiune la gateway-ul proxy sau prin contactarea gateway-ului printr-un alt utilizator. Datele confidențiale, cum ar fi cookie-urile, nu sunt păstrate în cache.
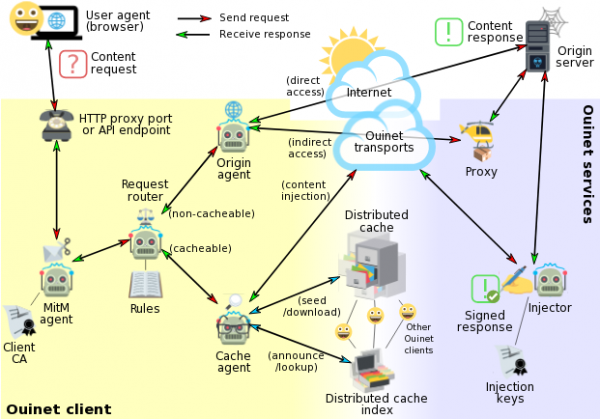
Fiecare sistem din rețeaua P2P este echipat cu un identificator intern, care este utilizat la rutarea în rețeaua P2P, dar nu este legat de locația fizică a utilizatorului. Acuratețea informației transmise și păstrate în cache este asigurată prin utilizarea semnăturilor digitale (Ed25519). Traficul transmis este criptat folosind TLS. Pentru accesarea informațiilor despre structura rețelei, participanți și conținutul cache-uit se utilizează o tabelă de hash distribuită (DHT). Dacă este necesar, pe lângă HTTP, pot fi utilizate µTP sau Tor ca transport.
CENO nu oferă anonimat, iar informațiile despre cererile trimise sunt disponibile pentru analiză pe dispozitivele participanților (de exemplu, prin hash se poate determina că utilizatorul a accesat un anumit site). Pentru cereri confidențiale, cum ar fi cele care necesită conectarea la contul personal de e-mail și rețele sociale, se recomandă utilizarea unei file private separate, în cadrul căreia datele sunt solicitate doar direct sau printr-un proxy, dar fără a apela la cache și fără a se conserva în cache.
Printre modificările din noua versiune:
- Motorul browser-ului este sincronizat cu componentele Firefox 123.1.0.
- A fost îmbunătățită indicarea surselor de descărcare a conținutului.
- Modul întunecat este activat în mod implicit.
- A fost adăugată o opțiune pentru exportul logurilor complete ale aplicației.
- A fost adăugată o pagină de așteptare pentru conexiune la pornire.
- A fost adăugată o setare pentru gestionarea activării modului bridge.
- Lista site-urilor recomandate a fost actualizată implicit.
Sursa: opennet.ro
