

Compania GitLab a avertizat utilizatorii cu privire la creșterea activității infractorilor cibernetici, legată de exploatarea unei vulnerabilități critice CVE-2021-22205, care permite executarea de cod de la distanță pe serverul pe care este utilizată platforma pentru dezvoltare colaborativă GitLab, fără a necesita autentificare.
Problema apare în GitLab începând cu versiunea 11.9 și a fost remediată încă din aprilie în versiunile GitLab 13.10.3, 13.9.6 și 13.8.8. Cu toate acestea, conform unei scanări efectuate pe 31 octombrie în întreaga rețea globală din 60.000 de instanțe GitLab publice, 50% dintre sisteme continuă să utilizeze versiuni învechite ale GitLab, vulnerabile. Actualizările necesare au fost instalate doar pe 21% dintre cele verificate. servere, iar pe 29% dintre sisteme nu a fost posibilă identificarea versiunii utilizate.
Lipsa de responsabilitate a administratorilor serverelor GitLab în ceea ce privește instalarea actualizărilor a dus la faptul că vulnerabilitatea a început să fie exploatată activ de infractorii cibernetici, care au început să plaseze pe servere software malițios și să le conecteze la un botnet implicat în atacuri DDoS. Vârful de trafic în timpul atacurilor DDoS generate de botnetul bazat pe serverele vulnerabile GitLab a atins 1 terabit pe secundă.
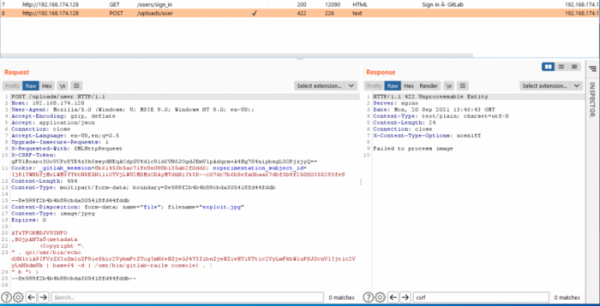
Vulnerabilitatea este cauzată de o gestionare incorectă a fișierelor descărcabile de imagini de către un parser extern bazat pe biblioteca ExifTool. Vulnerabilitatea în ExifTool (CVE-2021-22204) permite executarea de comenzi arbitrare în sistem la analiza metadatelor din fișierele în format DjVu: (metadata (Copyright «\ » . qx{echo test > /tmp/test} . \ » b «) )
În acest context, deoarece formatul efectiv era determinat în ExifTool pe baza tipului MIME al conținutului și nu al extensiei fișierului, atacatorul putea încărca un document DjVu cu un exploit sub forma unei imagini obișnuite JPG sau TIFF (GitLab apelează ExifTool pentru toate fișierele cu extensiile jpg, jpeg și tiff pentru a curăța etichetele necorespunzătoare). Exemplu de exploit. În configurația implicită GitLab CE, atacul poate fi efectuat prin trimiterea a două solicitări care nu necesită autentificare.
Utilizatorii GitLab sunt sfătuiți să se asigure că folosesc cea mai recentă versiune și, în cazul utilizării unei versiuni învechite, să instaleze de urgență actualizările. Dacă din anumite motive aceasta nu este posibil, ar trebui să aplice selectiv un patch care blochează manifestarea vulnerabilității. Utilizatorii sistemelor neactualizate sunt, de asemenea, sfătuiți să verifice dacă sistemul lor nu este compromis, analizând log-urile și verificând existența unor conturi suspecte de atacatori (de exemplu, dexbcx, dexbcx818, dexbcxh, dexbcxi și dexbcxa99).
Sursa: opennet.ro
