

Cum să evaluăm eficiența configurării NGFW
Cea mai frecventă sarcină este să verificăm cât de eficient este configurat firewall-ul dumneavoastră. Există utilitare și servicii gratuite oferite de companii care se ocupă cu NGFW.
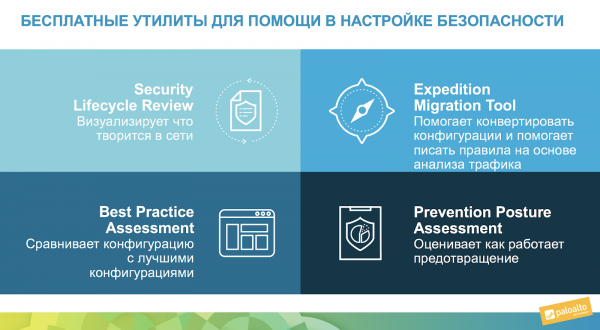
De exemplu, mai jos se poate observa că compania Palo Alto Networks oferă posibilitatea direct din să lansăm analiza statisticilor firewall-ului — raportul SLR sau analiza conformității cu cele mai bune practici — raportul BPA. Acestea sunt utilitare online gratuite, de care se poate beneficia fără a instala nimic.
CUPRINS
Expedition (Tool de Migrare)
O variantă mai complexă de verificare a setărilor dumneavoastră este să descărcați o utilitate gratuită (fostul Tool de Migrare). Aceasta se descarcă ca Virtual Appliance pentru VMware, nu sunt necesare setări — trebuie doar să descărcați imaginea și să o desfășurați pe hypervisor-ul VMware, să o porniți și să accesați interfața web. Această utilitate necesită o explicație separată, doar cursul despre aceasta durează 5 zile, având atât de multe funcții acum, inclusiv Machine Learning și migrarea diferitelor configurații de politici, NAT și obiecte pentru diferiți furnizori de firewall. Despre Machine Learning, voi scrie mai multe detalii mai jos în text.
Policy Optimizer
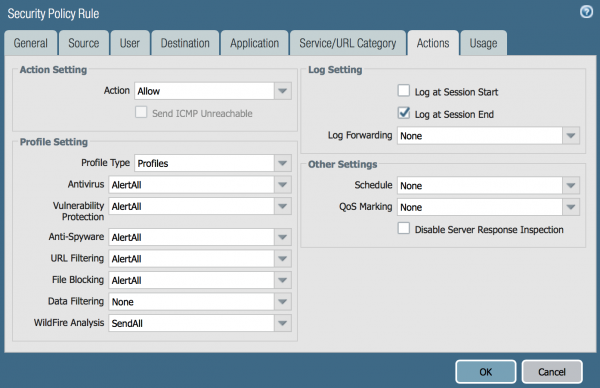
Și cea mai convenabilă variantă (IMHO), despre care voi vorbi mai detaliat astăzi — optimizatorul de politici, integrat în interfața Palo Alto Networks. Pentru a-l demonstra, am instalat un firewall la mine acasă și am scris o regulă simplă: permit orice către orice. În principiu, văd uneori astfel de reguli chiar și în rețelele corporate. Evident, am activat toate profilele de securitate NGFW, așa cum se poate observa în captura de ecran:
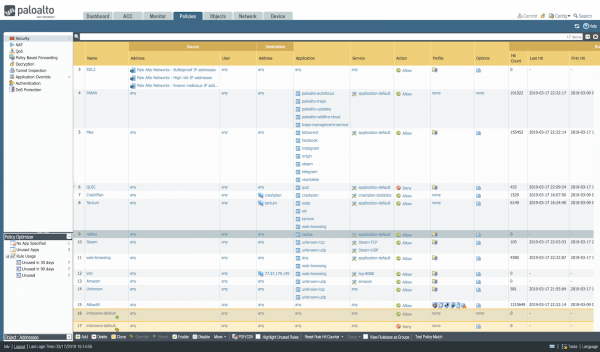
Captura de ecran de mai jos arată un exemplu al firewall-ului meu acasă, neconfigurat, unde aproape toate conexiunile intră în ultima regulă: AllowAll, ceea ce este evident din statistica din coloana Hit Count.
Zero Trust
Există o abordare a securității numită . Ce înseamnă aceasta: trebuie să permitem oamenilor din interiorul rețelei exact acele conexiuni de care au nevoie și să interzicem tot restul. Adică trebuie să adăugăm reguli clare pentru aplicații, utilizatori, categorii URL, tipuri de fișiere; să activăm toate semnăturile IPS și antivirus, să activăm sandbox-ul, protecția DNS, să folosim IoC din bazele disponibile de Threat Intelligence. În general, sarcinile în configurarea firewall-ului sunt destul de numeroase.
De fapt, setul minim de configurații necesare pentru Palo Alto Networks NGFW este descris într-unul dintre documentele SANS: — recomand să începem cu acesta. Și desigur, există un set de bune practici pentru configurarea firewall-ului de la producător: .
Deci, am avut un firewall acasă care a stat o săptămână. Haideți să vedem ce trafic există în rețeaua mea:
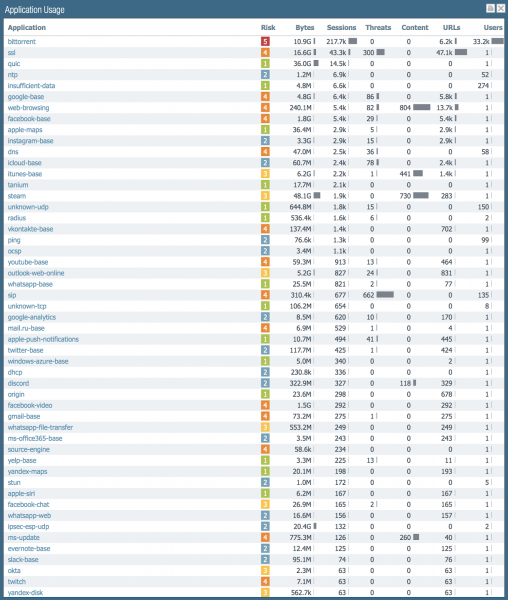
Dacă sortăm după numărul de sesiuni, cele mai multe sunt create de bittorent, urmate de SSL, apoi QUIC. Aceasta este statistica atât pentru traficul de intrare, cât și pentru cel de ieșire: multe scanări externe ale routerului meu. Există 150 de aplicații în rețeaua mea.
Deci, tot acest trafic a fost permis de o singură regulă. Să vedem acum ce spune Policy Optimizer despre acest lucru. Dacă te-ai uitat mai sus la captura de ecran a interfeței cu regulile de securitate, ai văzut în colțul din stânga jos o mică fereastră care îmi sugerează că există reguli ce pot fi optimizate. Haideți să dăm clic acolo.
Ce arată Policy Optimizer:
- Care politici nu au fost folosite deloc, în ultimele 30 de zile, 90 de zile. Acest lucru ajută la luarea deciziei de a le elimina complet.
- Care aplicații au fost specificate în politici, dar nu au fost găsite în trafic. Acest lucru permite eliminarea aplicațiilor inutile din regulile de permisiune.
- Care politici permiteau totul, dar acolo existau aplicații care ar fi bine, conform metodei Zero Trust, să fie specificate explicit.
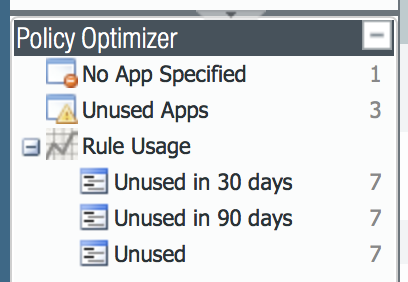
Să dăm clic pe Unused.
Pentru a arăta cum funcționează, am adăugat câteva reguli și ele deocamdată nu au permis niciun pachet astăzi. Iată lista lor:
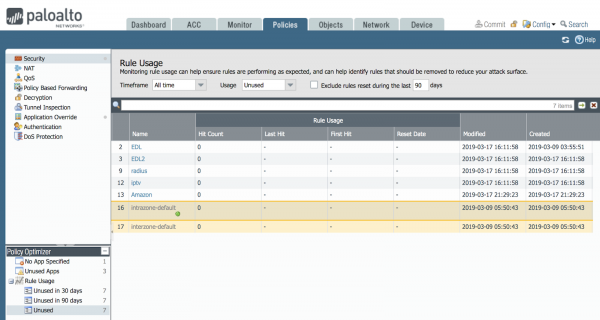
Probabil, în timp, va trece trafic prin ele și atunci vor dispărea din această listă. Și dacă vor rămâne în această listă timp de 90 de zile — atunci poți lua decizia de a șterge aceste reguli. Fiecare regulă oferă o oportunitate pentru un hacker.
Există o problemă reală la configurarea firewall-ului: vine un nou angajat, se uită la regulile firewall-ului și, dacă nu există comentarii și nu știe de ce a fost creată această regulă, dacă este realmente necesară, dacă poate fi ștearsă: poate persoana este în concediu și în 30 de zile traficul de la serviciul dorit va reveni. Tocmai această funcție îl ajută să ia decizia — dacă nu o folosește nimeni — șterge!
Să dăm clic pe Unused App.
Facem clic pe Unused App în optimizer și vedem că în fereastra principală apare informație interesantă.
Observăm că există trei reguli în care numărul aplicațiilor permise și numărul aplicațiilor care au trecut efectiv prin această regulă diferă.
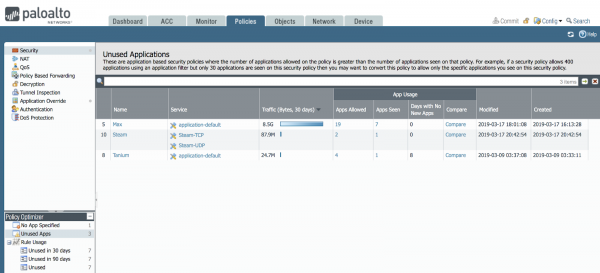
Putem da clic pentru a vedea lista acestor aplicații și a compara aceste liste.
De exemplu, să facem clic pe butonul Compare pentru regula Max.
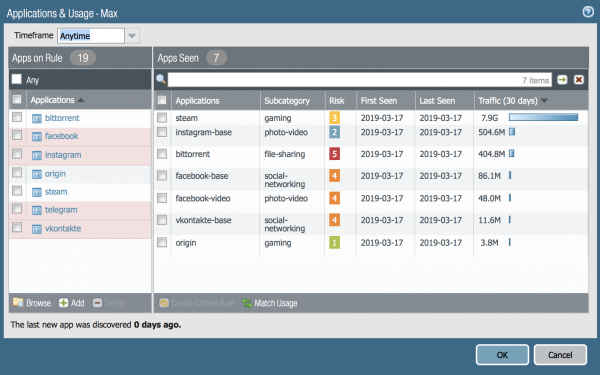
Aici se poate vedea că au fost permise aplicațiile facebook, instagram, telegram, vkontakte. Dar de fapt, traficul a circulat doar printr-o parte din subaplicații. Este important să înțelegem că aplicația facebook conține mai multe subaplicații.
Întreaga listă de aplicații NGFW poate fi văzută pe portalul și în interfața firewall-ului în secțiunea Objects->Applications, și în căutare introduceți numele aplicației: facebook, veți obține un astfel de rezultat:
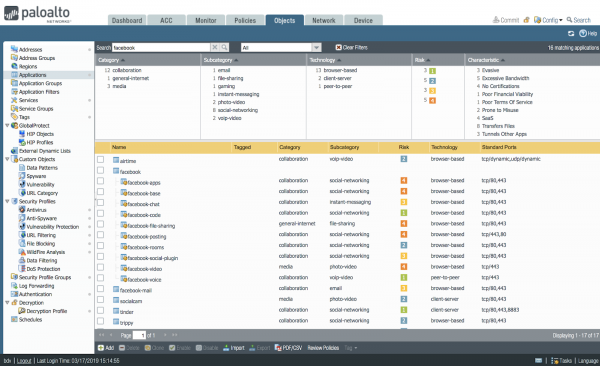
Așadar, o parte din aceste subaplicații NGFW au fost văzute, iar o parte nu. De fapt, puteți interzice și permite separat diferite subfuncții ale facebook-ului. De exemplu, permiteți citirea mesajelor, dar interziceți chatul sau transferul de fișiere. Prin urmare, Policy Optimizer discută despre asta și puteți lua decizia: să nu permiteți toate aplicațiile facebook-ului, ci doar pe cele principale.
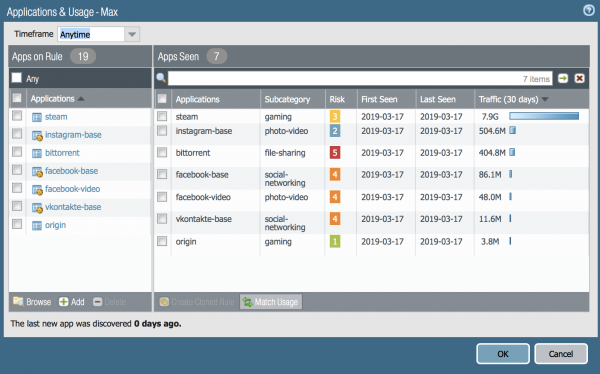
Așadar, am înțeles că listele sunt diferite. Puteți face astfel încât regulile să permită exact acele aplicații care au circulat efectiv prin rețea. Pentru aceasta, faceți clic pe butonul MatchUsage. Iată cum iese:
Și de asemenea, puteți adăuga aplicații pe care le considerați necesare — butonul Add în partea stângă a ferestrei:
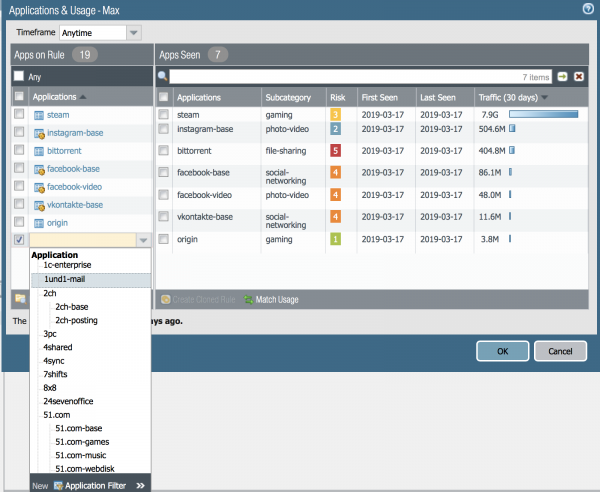
Și apoi această regulă poate fi aplicată și testată. Felicitări!
Să facem clic pe No Apps Specified.
În acest caz, se va deschide o fereastră importantă pentru asigurarea securității.
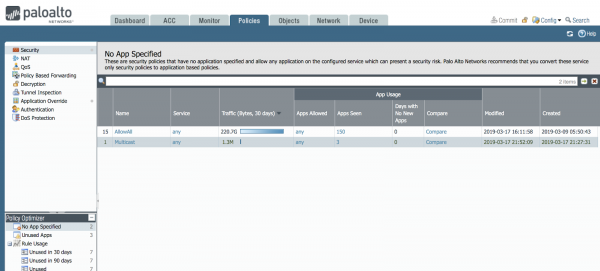
Există foarte multe reguli în care aplicația de nivel L7 nu este specificată clar în rețeaua dumneavoastră. În rețeaua mea există o astfel de regulă — am creat-o inițial pentru a arăta cum funcționează Policy Optimizer.
În imagine se poate vedea că regula AllowAll a permis un volum de 220 de gigabaiți de trafic între 9 martie și 17 martie, iar în rețeaua mea sunt 150 de aplicații diferite. Și acestea sunt încă puține. De obicei, într-o rețea corporativă de dimensiuni medii există 200-300 de aplicații diferite.
Așadar, o regulă permite 150 de aplicații. De obicei, aceasta înseamnă că firewall-ul este configurat greșit, deoarece, în mod normal, o regulă ar permite 1-10 aplicații pentru diferite scopuri. Să vedem care sunt aceste aplicații: să facem clic pe butonul Comparare:
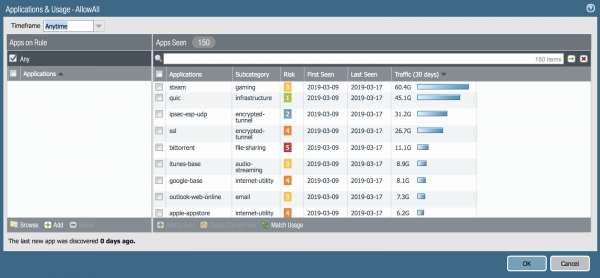
Cea mai minunată funcție pentru administrator în Policy Optimizer este butonul Match Usage - cu un singur clic poți crea o regulă unde introduci toate cele 150 de aplicații. A face asta manual ar dura destul de mult. Numărul de sarcini pentru un administrator, chiar și în rețeaua mea cu 10 dispozitive, este imens.
Acasă, am 150 de aplicații diferite care transmit gigabytes de trafic! Dar câte aveți voi?
Ce se întâmplă în rețele cu 100 de dispozitive sau 1000 sau 10000? Am văzut firewalls cu 8000 de reguli și sunt foarte bucuros că acum administratorii au astfel de unelte convenabile de automatizare.
O parte din aplicațiile pe care le-am văzut și prezentat de modulul de analiză a aplicațiilor L7 în NGFW nu vă sunt necesare în rețea, așa că le veți șterge pur și simplu din lista regulilor permise, sau veți face o clonare a regulilor cu butonul Clone (în interfața principală) și într-o regulă veți permite aplicațiile, iar în altă regulă le veți bloca, considerate ca fiind inutile în rețeaua voastră. Aplicații precum bittorrent, steam, ultrasurf, tor, tuneluri ascunse de tip tcp-over-dns și altele devin adesea astfel.
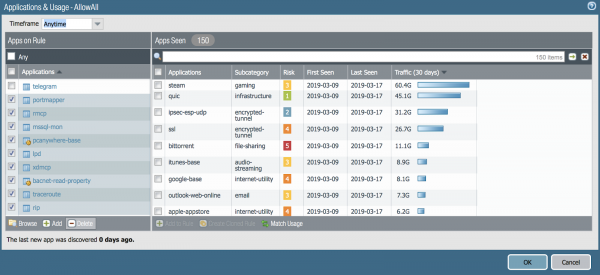
Să facem clic pe o altă regulă - ce vedem aici:
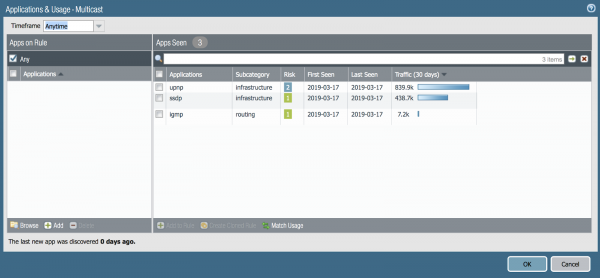
Da, aici sunt aplicații caracteristice multicast. Trebuie să le permitem pentru ca vizionarea video în rețea să funcționeze. Facem clic pe Match Usage. Excelent! Mulțumesc, Policy Optimizer.
Și ce spunem despre Machine Learning?
Acum este la modă să vorbim despre automatizare. Ceea ce am descris anterior ajută foarte mult. Există și o altă posibilitate despre care trebuie să vă povestesc. Este funcționalitatea Machine Learning, integrată în utilitarul Expedition, care a fost deja menționat mai sus. În acest utilitar există posibilitatea de a transfera reguli de pe firewall-ul vostru vechi de la alți producători. De asemenea, există posibilitatea de a analiza jurnalele de trafic existente de la Palo Alto Networks și a sugera ce reguli să scrieți. Acest lucru este similar cu funcționalitatea Policy Optimizer, dar în Expedition este și mai extinsă și vi se oferă deja o listă de reguli gata formulate - trebuie doar să le aprobați.
Pentru a testa această funcționalitate, există un laborator de lucru - îl numim test drive. Acest test poate fi realizat accesând firewall-urile virtuale, care vor fi activate la cererea dumneavoastră de către angajații biroului Palo Alto Networks din Moscova.
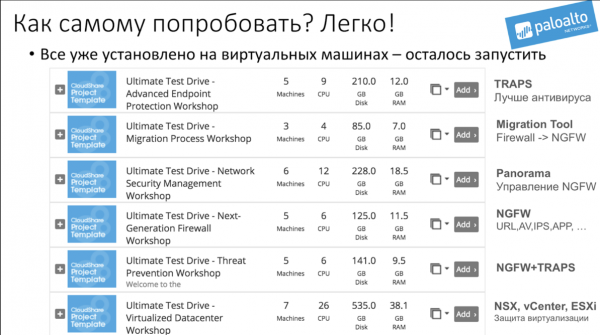
Cererea poate fi trimisă la adresa Russia@paloaltonetworks.com, menționând în cerere: „Vreau să particip la UTD pentru Procesul de Migrare”.
De fapt, există mai multe versiuni ale lucrărilor de laborator intitulate Unified Test Drive (UTD) și toate acestea după cerere.
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Doriți ca cineva să vă ajute să optimizați politicile firewall-ului dumneavoastră?
Da
Nu
O voi face singur
Nimeni nu a votat încă. Nu există abțineri.
Sursa: habr.com
