

Controlul tuturor informațiilor circulante în organizație este una dintre principalele sarcini în implementarea practică a documentelor organizaționale (politica de securitate a informațiilor și alte documente interne de nivel inferior) ale organizației.
Sistemele de prevenire a pierderilor de informații confidențiale din sistemele informaționale (Data Leak Prevention, DLP) sunt, în mare parte, capabile să rezolve această problemă.
Pe piața actuală există suficiente variante ale acestor sisteme, precum: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP și altele. Însă, astăzi acest articol va discuta despre produsul companiei SRL «СёрчИнформ».
Conturul de securitate a informațiilor SearchInform (KIB Сёрчинформ) – este un complex software serios și flexibil care, prin funcționalitatea sa și instrumentele analitice extinse, creează o concurență serioasă altor companii din acest domeniu. Dar, ca și în cazul tuturor produselor, KIB Сёрчинформ are unul dintre dezavantaje despre care vom vorbi acum.
Figura 1 – Logoul KIB Сёрчинформ
În KIB Сёрчинформ, una dintre sursele de colectare a informațiilor este agentul (Windows/Linux). Agentul pentru OS Windows, la fel ca și pentru OS Linux, are un sistem modular de colectare a informațiilor, care se activează sau dezactivează după necesitate. Vom analiza modulul Device (controlul dispozitivelor externe, dispozitivelor de rețea, proceselor etc.). O versiune demo a acestui produs poate fi obținută oficial prin intermediul site-ului dezvoltatorului (cu funcționalitate completă). Acțiunile ulterioare vor fi realizate cu ajutorul cheii de licență obținute — versiunea programului EndPointController 5.51.0.9 (versiunea agentului 5.51.0.9).
Principala problemă în funcționarea acestui modul este algoritmul de criptare a informațiilor pe dispozitivele externe de stocare. Să analizăm principiul de funcționare al algoritmului de criptare în KIB Сёрчинформ.
Instalăm agentul pe stația de lucru și stabilim pentru lucru controlul dispozitivelor externe (modulul Device) în secțiunea „Mediu de rețea” EndPointController 5.51.0.9
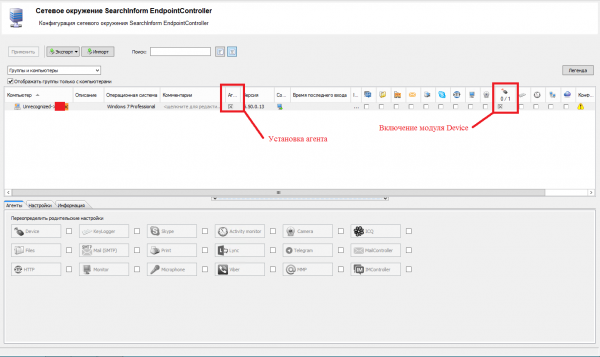
Figura 2 – Instalarea și activarea modulului
Configurăm criptarea în setările modulului Device de pe tab-ul „Criptare”: generăm o cheie și activăm criptarea pentru toate suporturile (se poate activa criptarea doar pentru anumite suporturi de informație).
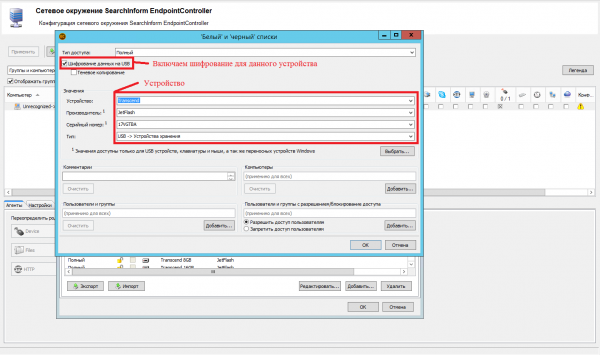
Figura 3 – Configurarea listei albe
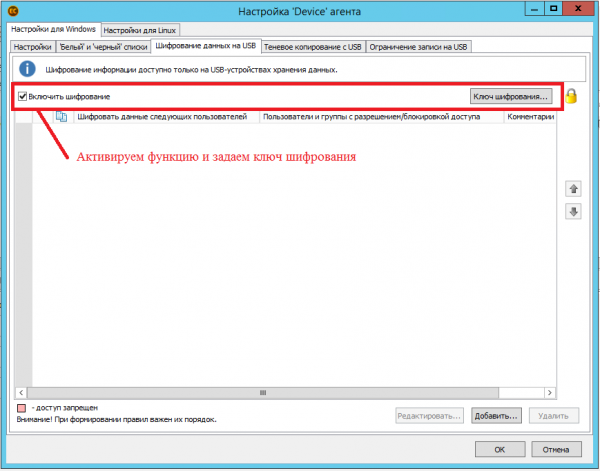
Figura 4 – Configurarea criptării
Acum ne ocupăm de analiza algoritmului de criptare a fișierelor cu acest produs. Vom copia fișierele „Install.exe” și „Fundamentele dreptului.rtf” de pe stația de lucru controlată „WINOC” pe suportul extern „Discul extern (E:)”. Așa cum se vede în figura 5, în folderul ascuns „System Volume Information” s-au creat obiectele „Install.exe” și „Fundamentele dreptului.rtf”. Din aceasta, putem concluziona că folderul „System Volume Information” conține o listă de obiecte criptate pe suportul extern.
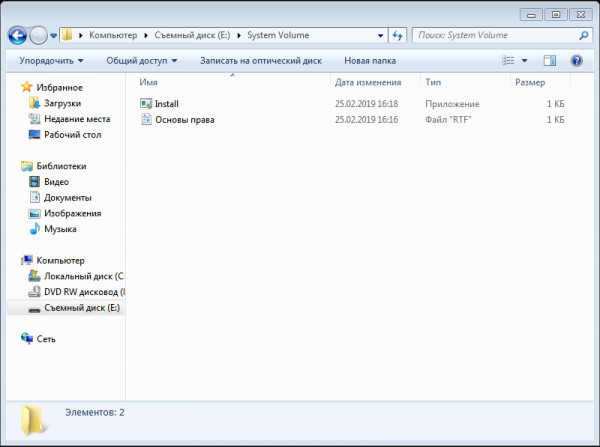
Figura 5 – folderul „System Volume Information”
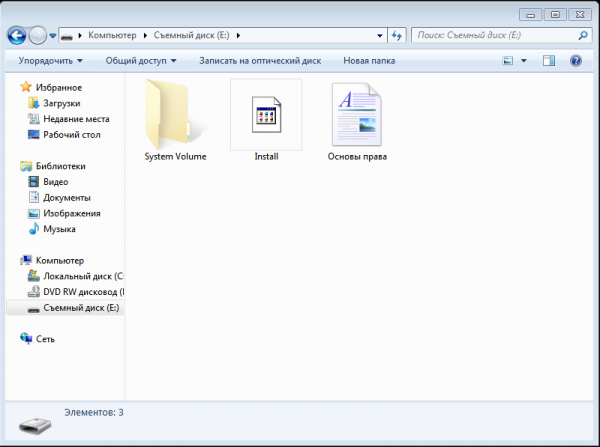
Figura 6 – Folderul rădăcină al suportului extern de informație
După cum se știe, există trei aspecte fondamentale pe care se bazează securitatea informațională – integritatea, disponibilitatea și confidențialitatea. Aceste aspecte sunt compromise prin utilizarea acestei metode de criptare, deoarece informațiile sistemului despre dacă un obiect este criptat sau nu trebuie să se afle chiar în antetul obiectului.
Prin structura actuală a algoritmului sunt posibile modificări sau ștergeri întâmplătoare ale obiectelor din folderul „System Volume Information” de pe suportul extern, ceea ce poate duce la pierderea obiectelor criptate originale, precum și la modificarea obiectelor în stații necontrolate (de exemplu: redenumirea obiectului „Install.exe” cu calea de rețea „E:Install.exe” pe un computer fără agent, în timp ce fișierul de informații al produsului software KIB Sörchinform din folderul „System Volume Information” „Install.exe” cu calea de rețea „E:System Volume InformationInstall.exe” rămâne neschimbat, deoarece agentul care ar modifica informațiile de serviciu lipsește, iar deschiderea acestui fișier devine imposibilă).
Sperăm că dezvoltatorul va lua în considerare această deficiență în funcționalitatea criptării suporturilor externe de informație în produsul KIB Sörchinform și va modifica algoritmul său.
Sursa: habr.com
