

În timp ce entuziaștii așteaptă cu nerăbdare implementarea pe scară largă a rețelelor de generație a cincea, infractorii cibernetici își freacă mâinile, anticipând noi oportunități pentru câștiguri. În ciuda tuturor eforturilor dezvoltatorilor, tehnologia 5G conține vulnerabilități, iar identificarea acestora este complicată de lipsa experienței în condiții noi. Am cercetat o mică rețea 5G și am descoperit trei tipuri de vulnerabilități, despre care vom discuta în această postare.
Obiectul cercetării
Să luăm în considerare un exemplu simplu — o rețea 5G nepublică de model dintr-un campus studențesc (Non-Public Network, NPN), conectată la lume prin canale de comunicație publice. Exact aceste tipuri de rețele vor fi folosite în viitor ca standard în toate țările care s-au implicat în cursa pentru 5G. Mediul potențial de implementare pentru rețele de această configurație sunt întreprinderile „inteligente”, orașele „inteligente”, birourile marilor companii și alte locații similare cu un grad ridicat de control.
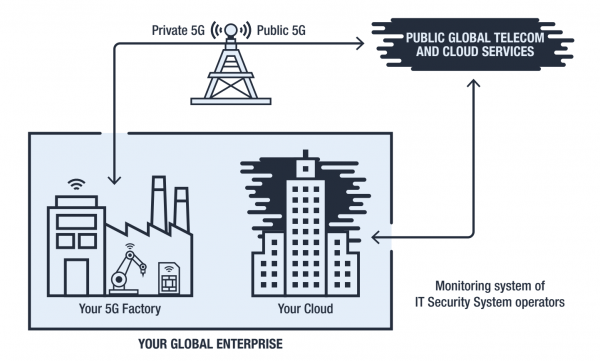
Infrastructura NPN: o rețea închisă a unei întreprinderi conectată la rețeaua globală 5G prin canale publice. Sursa: Trend Micro
Spre deosebire de rețelele de generație a patra, rețelele 5G sunt orientate spre procesarea datelor în timp real, prin urmare arhitectura lor seamănă cu o plăcintă stratificată. Separarea pe niveluri facilitează interacțiunea prin standardizarea API-urilor pentru interacțiunea între straturi.
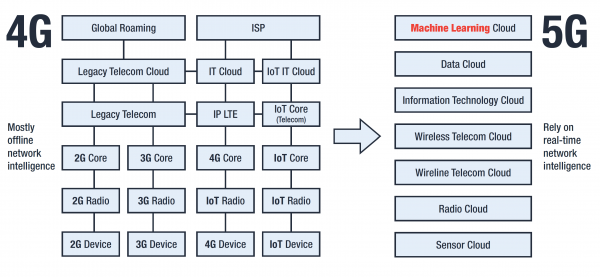
Compararea arhitecturilor 4G și 5G. Sursa: Trend Micro
Rezultatul este o capacitate crescută de automatizare și scalare, ceea ce este critic pentru procesarea unor volume uriașe de informații din internetul obiectelor (IoT).
Izolarea nivelurilor în standardul 5G duce la o nouă problemă: sistemele de securitate care funcționează în interiorul rețelei NPN protejează obiectul și cloudul său privat, în timp ce sistemele externe de securitate își protejează infrastructura internă. Totuși, traficul dintre NPN și rețelele externe este considerat sigur, deoarece provine din sisteme protejate, dar de fapt nu este protejat de nimeni.
În cercetarea noastră recentă prezentăm câteva scenarii de atacuri cibernetice asupra rețelelor 5G, care exploatează:
- vulnerabilitățile SIM-urilor,
- vulnerabilitățile rețelei,
- vulnerabilitățile sistemului de identificare.
Să analizăm fiecare vulnerabilitate mai în detaliu.
Vulnerabilitățile SIM-urilor
SIM-ul reprezintă un dispozitiv complex, care include chiar un întreg set de aplicații încorporate — SIM Toolkit, STK. Una dintre aceste aplicații — S@T Browser — teoretic poate fi folosită pentru a accesa site-uri interne ale operatorului, dar în practică a fost uitată și nu a mai fost actualizată din 2009, deoarece aceste funcții sunt acum îndeplinite de alte aplicații.
Problema este că S@T Browser s-a dovedit a fi vulnerabil: un SMS special pregătit poate sparge SIM-ul și îl poate forța să execute comenzi dorite de hacker, iar utilizatorul telefonului sau dispozitivului nu va observa nimic neobișnuit. Atacul a primit denumirea și oferă multe oportunități infractorilor.
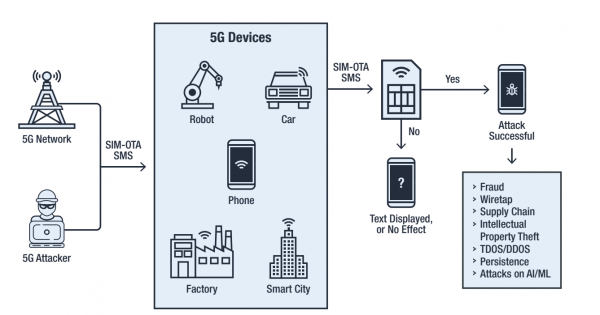
Atacul Simjacking în rețeaua 5G. Sursă: Trend Micro
În special, permite transmiterea datelor despre locația abonatului, identificatorul dispozitivului său (IMEI) și al turnului de telefonie mobilă (Cell ID), precum și forțarea telefonului să formeze un număr, să trimită un SMS, să deschidă un link în browser și chiar să dezactiveze SIM-ul.
În condițiile rețelelor 5G, această vulnerabilitate a SIM-urilor devine o problemă serioasă, având în vedere numărul mare de dispozitive conectate. Deși , în rețelele de generație a cincea totuși . Și având în vedere că totul funcționează deja, nu se pot aștepta înlocuiri rapide ale SIM-urilor existente.
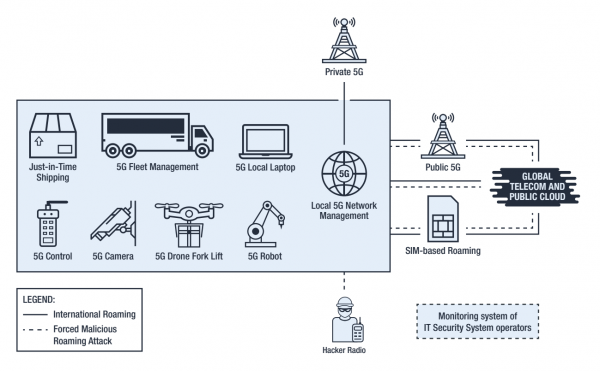
Utilizarea rău intenționată a roaming-ului. Sursă: Trend Micro
Utilizarea Simjacking-ului permite forțarea SIM-ului să treacă în modul de roaming și să se conecteze la turnul de telefonie mobilă controlat de infractor. Astfel, atacatorul va avea posibilitatea de a modifica setările SIM-ului pentru a intercepta apelurile telefonice, a introduce software malițios și a efectua diverse tipuri de atacuri folosind dispozitivul care conține SIM-ul spart. Acest lucru este posibil datorită faptului că interacțiunea cu dispozitivele în roaming se desfășoară ocolind procedurile de securitate implementate pentru dispozitivele din rețeaua 'de acasă'.
Vulnerabilitățile rețelei
Atacatorii pot modifica setările unei cartele SIM compromise pentru a-și îndeplini scopurile. Ușurința relativă și discreția atacului Simjaking permit desfășurarea acestuia pe o bază constantă, capturând controlul asupra tot mai multor dispozitive, lent și cu răbdare () tăind bucăți din rețea, asemenea unor felii de salam (). Monitorizarea unei astfel de activități este extrem de dificilă, iar în condițiile unei rețele complexe distribuite 5G — practic imposibilă.
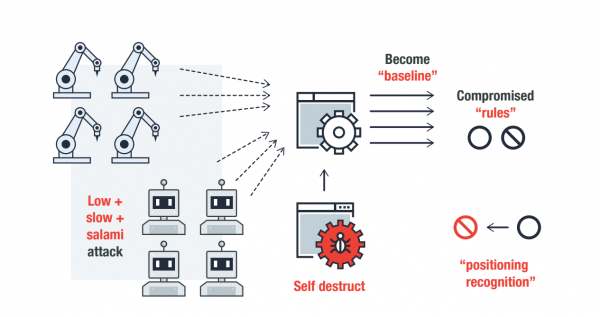
Implementarea graduală în rețeaua 5G folosind atacuri Low and Slow + Salami. Surse: Trend Micro
Și, deoarece rețelele 5G nu dispun de mecanisme de control al securității cartelelor SIM, atacatorii vor câștiga treptat capacitatea de a stabili propriile reguli în cadrul domeniului de comunicație 5G, folosind cartele SIM capturate pentru furt de fonduri, autorizarea la nivel de rețea, instalarea de malware și alte activități ilegale.
O preocupare specială este apariția pe forumurile hackerilor a instrumentelor care automatizează captura cartelelor SIM prin Simjaking, deoarece utilizarea unor astfel de instrumente pentru rețelele de generația a cincea le oferă atacatorilor practic oportunități nelimitate de a scala atacurile și de a modifica traficul de încredere.
Vulnerabilitățile de identificare
Cartela SIM este folosită pentru identificarea dispozitivului în rețea. Dacă cartela SIM este activă și are un sold pozitiv, dispozitivul este automat considerat legitim și nu ridică suspiciuni la nivelul sistemelor de detectare. Între timp, vulnerabilitatea însăși a cartelei SIM face întreaga sistem de identificare vulnerabil. Sistemele IT de securitate pur și simplu nu vor putea urmări un dispozitiv conectat ilegal, dacă acesta se registrează în rețea cu ajutorul datelor de identificare furate prin Simjaking.
Astfel, un hacker conectat la rețea printr-o cartelă SIM spartă obține acces la nivelul realului proprietar, deoarece sistemele IT nu mai verifică dispozitivele care au fost identificate la nivel de rețea.
Identificarea garantată între nivelul software și nivelul rețelei adaugă o altă problemă: criminalii pot crea intenționat „zgomot” pentru sistemele de detectare a intruziunilor, desfășurând constant diverse acțiuni suspecte în numele dispozitivelor legitime capturate. Deoarece funcționarea sistemelor automate de detectare se bazează pe analiza statisticilor, treptat, pragurile pentru semnalele de alarmă se vor crește, asigurând lipsa de reacție la atacuri reale. Expunerea prelungită la astfel de fenomene poate schimba în totalitate funcționarea rețelei și poate crea „zone oarbe” statistice pentru sistemele de detectare. Criminalii care controlează aceste zone pot desfășura atacuri asupra datelor din rețea și asupra dispozitivelor fizice, pot organiza atacuri de tip denial of service și pot provoca alte daune.
Soluția: verificarea unificată a identității
Vulnerabilitățile rețelei NPN 5G studiate sunt rezultatul fragmentării procedurilor de securitate la nivelul comunicațiilor, al cardurilor SIM și al dispozitivelor, precum și la nivelul interacțiunii de roaming între rețele. Pentru a rezolva această problemă, este necesar, conform principiului zero-trust (), să se asigure autenticitatea dispozitivelor care se conectează la rețea în fiecare etapă, implementând un model federativ de identificare și gestionare a accesului ().
Principiul ZTA constă în menținerea securității și atunci când dispozitivul este necontrolat, se deplasează sau se află în afara perimetrului rețelei. Modelul de identificare federativ este o abordare a securității 5G care asigură o arhitectură uniformă pentru autentificare, drepturi de acces, integritate a datelor și alte componente și tehnologii în rețelele 5G.
Această abordare elimină posibilitatea de a introduce în rețea o „turn de roaming” și de a redirecționa SIM-urile capturate. Sistemele IT vor putea detecta complet conectarea dispozitivelor externe și bloca traficul parazitar care generează zgomot statistic.
Pentru a proteja SIM-ul împotriva modificărilor, este necesar să se integreze în acesta suplimente de verificare a integrității, care pot fi implementate sub forma unei aplicații SIM bazate pe blockchain. Aplicația poate fi utilizată pentru autentificarea dispozitivelor și utilizatorilor, precum și pentru verificarea integrității firmware-ului și setărilor SIM-ului atât în roaming, cât și în rețeaua de acasă.
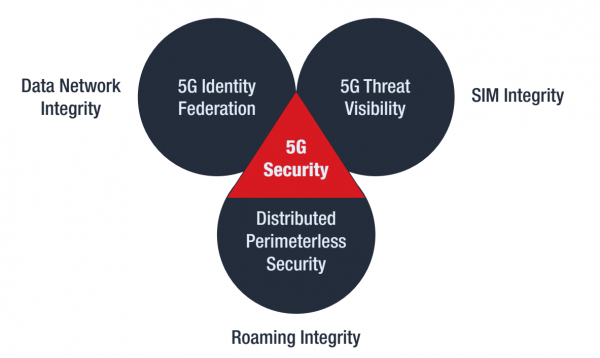
Să rezumăm
Soluționarea problemelor de securitate identificate în 5G poate fi reprezentată printr-o combinație de trei abordări:
- implementarea unui model federativ de identificare și control al accesului, care va asigura integritatea datelor în rețea;
- asigurarea unei vizibilități complete asupra amenințărilor prin implementarea unui registru distribuit pentru verificarea legitimității și integrității SIM-urilor;
- formarea unui sistem de securitate distribuit fără frontiere, care abordează problemele de interacțiune cu dispozitivele în roaming.
Implementarea practică a acestor măsuri necesită timp și investiții considerabile, însă desfășurarea rețelelor 5G avansează pretutindeni, ceea ce înseamnă că trebuie să înceapă lucrările de remediere a vulnerabilităților imediat.
Sursa: habr.com
