

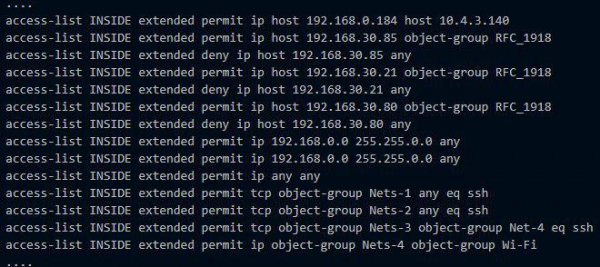
Dacă privim configurația oricărui firewall, cel mai probabil vom vedea o listă lungă cu o mulțime de adrese IP, porturi, protocoale și subrețele. Așa se implementează în mod clasic politicile de securitate a rețelei pentru accesul utilizatorilor la resurse. La început, se încearcă păstrarea unei ordini în configurație, dar apoi angajații încep să se mutate dintr-un departament în altul, serverele se înmulțesc și își schimbă rolurile, apar accesuri pentru diferite proiecte în locurile unde, de obicei, nu au voie și astfel se creează sute de poteci obscure.
În jurul unor reguli, dacă avem noroc, sunt scrise comentarii precum „Am cerut să facă Vasya” sau „Acesta este un drum către DMZ”. Administratorul de rețea pleacă și totul devine complet confuz. Apoi, cineva decide să curețe configurația de Vasya și SAP-ul pică, pentru că cândva Vasya a cerut acest acces pentru a lucra cu SAP-ul de producție.
Astăzi vă voi vorbi despre soluția VMware NSX, care ajută la aplicarea punctuală a politicilor de interacțiune și securitate a rețelei fără confuzie în configurațiile firewall-ului. Voi arăta ce funcții noi au apărut în comparație cu ceea ce avea VMware în această zonă anterior.
VMWare NSX – o platformă de virtualizare și asigurare a securității serviciilor de rețea. NSX rezolvă problemele de rutare, comutare, echilibrare a încărcării, firewall și multe altele interesante.
NSX este succesorul propriului produs VMware vCloud Networking and Security (vCNS) și al achiziției Nicira NVP.
De la vCNS la NSX
În trecut, clientul din cloud-ul construit pe VMware vCloud avea o mașină virtuală separată vCNS vShield Edge. Aceasta a funcționat ca un gateway de frontieră, unde puteau fi configurate numeroase funcții de rețea: NAT, DHCP, Firewall, VPN, echilibrator de încărcare etc. vShield Edge limita interacțiunea mașinii virtuale cu lumea exterioară conform regulilor scrise în Firewall și NAT. În interiorul rețelei, mașinile virtuale comunicau liber între ele, în limitele subrețelelor. Dacă doriți cu adevărat să separați și să controlați traficul, se poate crea o rețea separată pentru părți diferite ale aplicațiilor (mașini virtuale diferite) și se pot scrie reguli corespunzătoare în firewall pentru interacțiunea lor de rețea. Dar acest lucru este lung, complicat și neinteresant, mai ales când aveți câteva zeci de mașini virtuale.
În NSX, VMware a implementat conceptul de microsegmentare printr-un firewall distribuit, integrat în nucleul hypervisor-ului. Aici se definesc politicile de securitate și interacțiune în rețea nu doar pentru adresele IP și MAC, ci și pentru alte obiecte: mașini virtuale, aplicații. Dacă NSX este desfășurat în interiorul organizației, atunci astfel de obiecte pot deveni utilizatorii sau grupurile de utilizatori din Active Directory. Fiecare astfel de obiect se transformă într-un microsegment în conturul său de securitate, în subrețeaua dorită, cu propriul DMZ confortabil :).
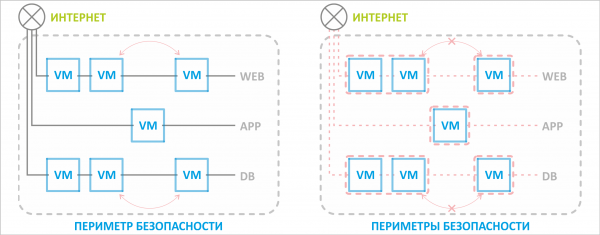
Anterior, perimetrul de securitate era unic pentru întregul pool de resurse, fiind protejat de un comutator de frontieră, dar cu NSX se poate izola de interacțiuni nedorite o mașină virtuală separată chiar și în cadrul unei rețele.
Politicile de securitate și interacțiune în rețea se adaptează dacă obiectul se mută în altă rețea. De exemplu, dacă mutăm o mașină cu o bază de date în alt segment de rețea sau chiar într-un alt centru de date virtual asociat, regulile stabilesc pentru această mașină virtuală vor continua să se aplice indiferent de noua sa poziție. Serverul de aplicații va putea continua să interacționeze cu baza de date.
În locul vechiului gateway de frontieră vCNS vShield Edge a venit NSX Edge. Acesta dispune de toate funcțiile vechi ale Edge-ului plus câteva noi funcții utile. Despre acestea va fi vorba în continuare.
Ce noutăți aduce NSX Edge?
Funcționalitatea NSX Edge depinde de NSX. Există în total cinci: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Toate noul și interesant pot fi văzute doar începând cu Advanced. Inclusiv noul interfață, care până la migrarea completă a vCloud pe HTML5 (VMware promite vara anului 2019) se deschide într-o nouă tab.
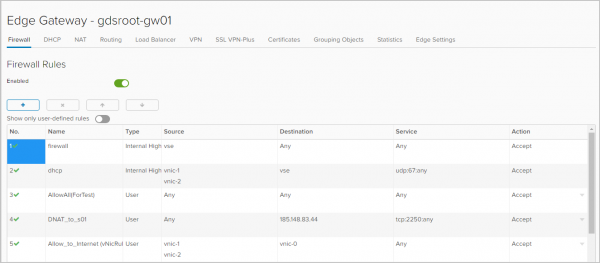
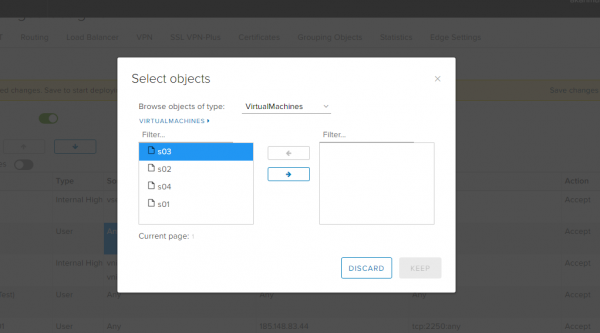
Firewall. Ca obiecte la care se vor aplica regulile, se pot alege adrese IP, rețele, interfețe de gateway și mașini virtuale.
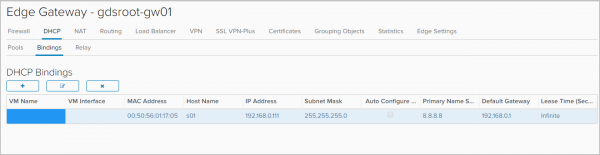
DHCP. Pe lângă configurarea intervalului de adrese IP care vor fi distribuite automat mașinilor virtuale din această rețea, au fost disponibile funcții în NSX Edge Binding și Relay.
În tab-ul Bindings se poate lega adresa MAC a mașinii virtuale de adresa IP, dacă este necesar ca adresa IP să rămână neschimbată. Principal este ca această adresă IP să nu facă parte din DHCP Pool.
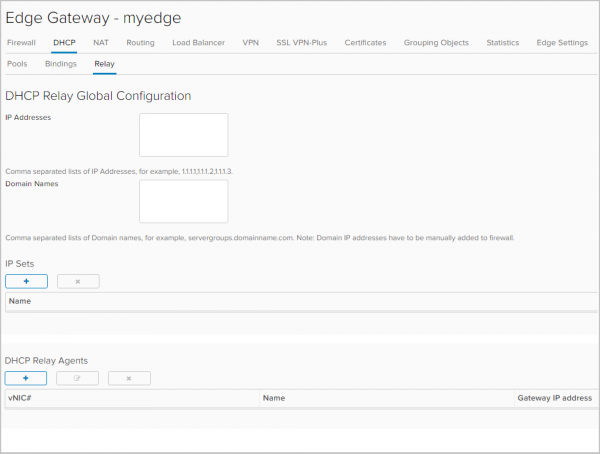
În tab-ul Relay Se configurează retransmiterea mesajelor DHCP către serverele DHCP care se află în afara organizației dumneavoastră în vCloud Director, inclusiv către serverele DHCP ale infrastructurii fizice.
Rutare. La vShield Edge se putea configura doar rutare statică. Acum a apărut rutare dinamică cu suport pentru protocoalele OSPF și BGP. De asemenea, sunt disponibile setările ECMP (Active-active), ceea ce înseamnă că a fost introdus și comutarea de urgență de tip "activ-activ" pentru routerele fizice.
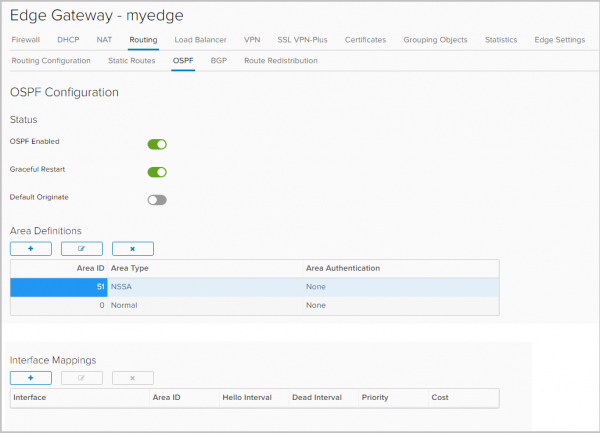
Configurarea OSPF
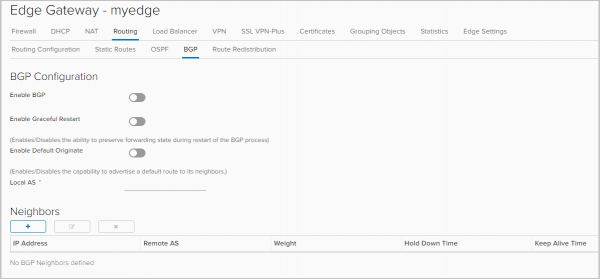
Configurarea BGP
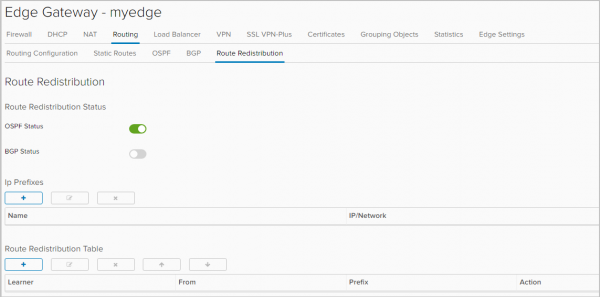
O altă noutate este configurarea transferului de rute între diverse protocoale,
redistribuția rutelor (route redistribution).
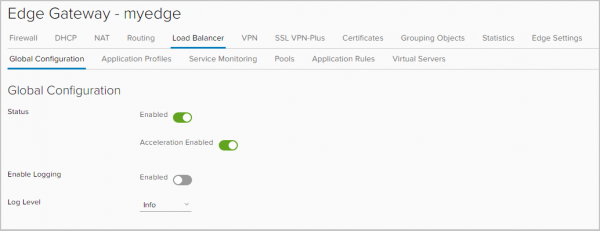
Balansare de încărcare L4/L7. S-a introdus X-Forwarded-For pentru antetul HTTPs. Fără acesta, toată lumea plângea. De exemplu, dacă aveți un site web pe care îl balansati, fără a trece acest antet, totul funcționa, dar în statistica serverului web vedeați nu IP-urile vizitatorilor, ci IP-ul balansatorului. Acum este totul corect.
De asemenea, în fila Reguli de aplicație acum puteți adăuga scripturi care vor gestiona direct balansarea traficului.
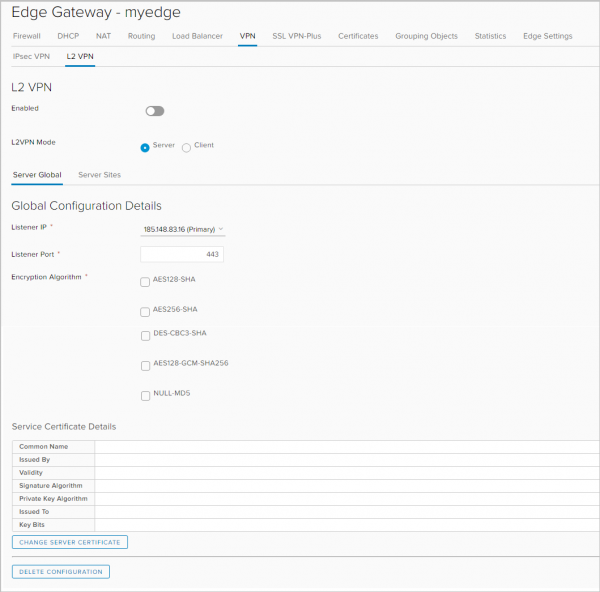
VPN. În plus față de IPSec VPN, NSX Edge suportă:
- L2 VPN, care permite extinderea rețelelor între locații geografice separate. Acest VPN este necesar, de exemplu, pentru ca, în cazul relocării într-o altă locație, mașina virtuală să rămână în aceeași subrețea și să își păstreze adresa IP.
- SSL VPN Plus, care permite utilizatorilor să se conecteze de la distanță la rețeaua corporate. La nivel de vSphere, această funcție exista, iar pentru vCloud Director reprezintă o noutate.
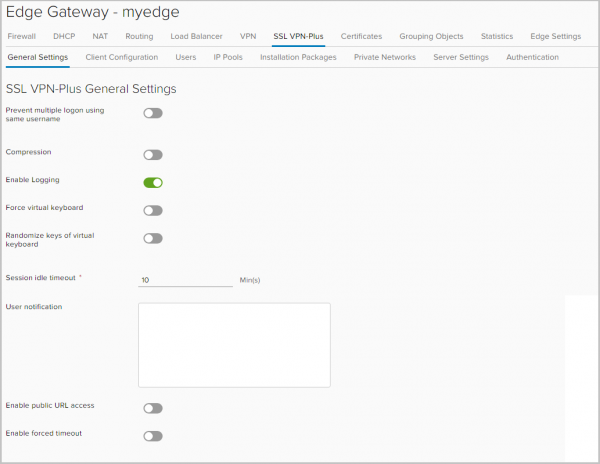
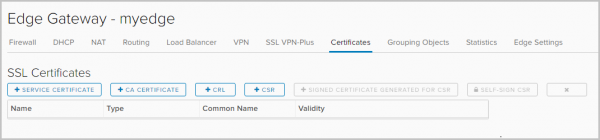
Certificatul SSL. Pe NSX Edge acum pot fi instalate certificate. Acesta este din nou un argument pentru cine avea nevoie de un balansator fără certificat pentru https.
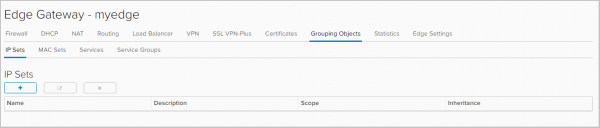
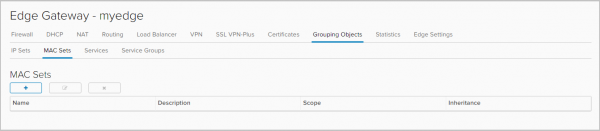
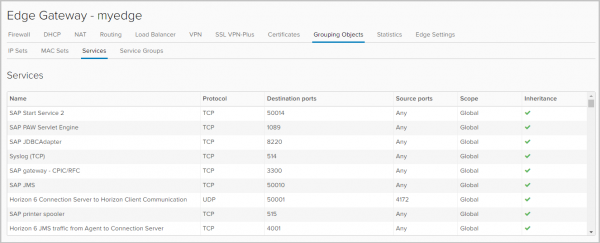
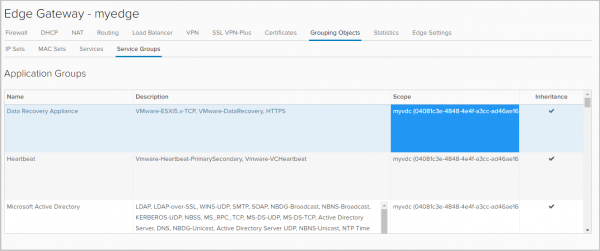
Grupuri de obiecte (Grouping Objects). În această filă se definesc grupuri de obiecte, pentru care vor fi aplicate anumite reguli de interacțiune de rețea, cum ar fi regulile de firewall.
Aceste obiecte pot fi adrese IP și MAC.
Aici este de asemenea menționat o listă de servicii (combinarea protocol-port) și aplicații care pot fi utilizate la crearea regulilor de firewall. Noi servicii și aplicații pot fi adăugate doar de către administratorul portalului vCD.
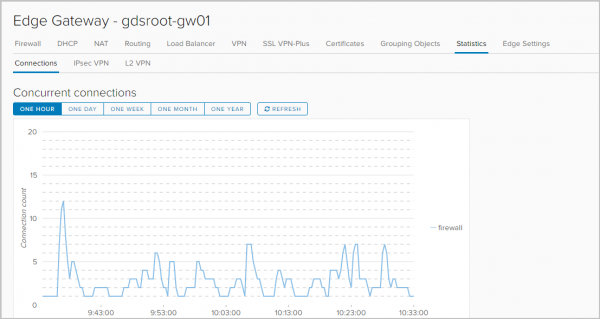
Statistici. Statistici despre conexiuni: traficul care trece prin gateway, firewall și balansator.
Starea și statisticile fiecărui tunel IPSEC VPN și L2 VPN.
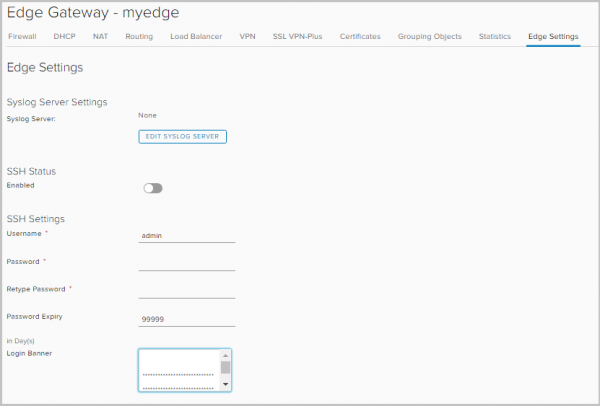
Logare. În tabul Edge Settings poți seta serverul pentru înregistrarea logurilor. Înregistrarea funcționează pentru DNAT/SNAT, DHCP, Firewall, rutare, balansare de încărcare, IPsec VPN, SSL VPN Plus.
Pentru fiecare obiect/serviciu sunt disponibile următoarele tipuri de notificări:
— Debug
— Alertă
— Critic
— Eroare
— Avertizare
— Notițe
— Informații
Dimensiunile NSX Edge
În funcție de sarcinile rezolvate și de volumele VMware se pot crea NSX Edge de dimensiunile următoare:
NSX Edge
(Compact)
NSX Edge
(Large)
NSX Edge
(Quad-Large)
NSX Edge
(X-Large)
vCPU
1
2
4
6
Memorie
512MB
1GB
1GB
8GB
Discul
512MB
512MB
512MB
4.5GB + 4GB
Destinație
Un
aplicație, test
centru de date
Mic
sau mediu
centru de date
Încărcat
firewall
Balansarea
încărcări la nivel L7
Mai jos în tabel – metricile de lucru ale serviciilor de rețea în funcție de dimensiunea NSX Edge.
NSX Edge
(Compact)
NSX Edge
(Large)
NSX Edge
(Quad-Large)
NSX Edge
(X-Large)
Interfețe
10
10
10
10
Sub Interfețe (Trunk)
200
200
200
200
Reguli NAT
2,048
4,096
4,096
8,192
Intrări ARP
Până la suprascriere
1,024
2,048
2,048
2,048
Reguli FW
2000
2000
2000
2000
Performanța FW
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
Pool-uri DHCP
20,000
20,000
20,000
20,000
Cărțile ECMP
8
8
8
8
Rute Statice
2,048
2,048
2,048
2,048
Pool-uri LB
64
64
64
1,024
Servere Virtuale LB
64
64
64
1,024
LB Server / Pool
32
32
32
32
Verificări de Stare LB
320
320
320
3,072
Reguli de Aplicație LB
4,096
4,096
4,096
4,096
Clienți L2VPN Hub către Spoke
5
5
5
5
Rețele L2VPN per Client/Server
200
200
200
200
Tuneluri IPSec
512
1,600
4,096
6,000
Tuneluri SSLVPN
50
100
100
1,000
Rețele Private SSLVPN
16
16
16
16
Sesiuni Concurente
64,000
1,000,000
1,000,000
1,000,000
Sesiuni/Secondă
8,000
50,000
50,000
50,000
LB Throughput L7 Proxy)
2.2Gbps
2.2Gbps
3Gbps
LB Throughput L4 Mode)
6Gbps
6Gbps
6Gbps
LB Conexiuni/s (L7 Proxy)
46,000
50,000
50,000
LB Conexiuni Concurente (L7 Proxy)
8,000
60,000
60,000
LB Conexiuni/s (L4 Mode)
50,000
50,000
50,000
LB Conexiuni Concurente (L4 Mode)
600,000
1,000,000
1,000,000
Rute BGP
20,000
50,000
250,000
250,000
Vecini BGP
10
20
100
100
Rute BGP Redistribuite
Fără Limită
Fără Limită
Fără Limită
Fără Limită
Rute OSPF
20,000
50,000
100,000
100,000
Intrări OSPF LSA Max 750 Tip-1
20,000
50,000
100,000
100,000
Adiacențe OSPF
10
20
40
40
Rute OSPF Redistribuite
2000
5000
20,000
20,000
Total Rute
20,000
50,000
250,000
250,000
→
Din tabel, se observă că organizarea balansării pe NSX Edge pentru scenarii productive este recomandată să înceapă de la dimensiunea Large.
Până acum am terminat. În părțile următoare voi detalia configurarea fiecărui serviciu de rețea NSX Edge.
Sursa: habr.com
