

După o mică pauză, ne întoarcem la NSX. Astăzi voi arăta cum să configurăm NAT și Firewall.
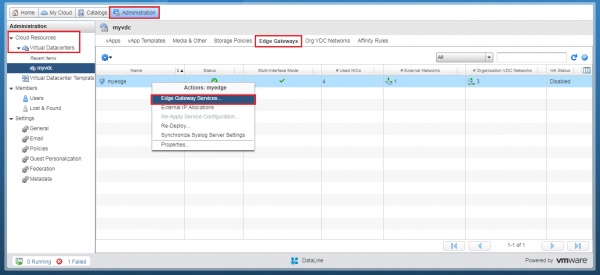
În tab-ul Administrare mergeți la centrul dvs. de date virtual – Resurse Cloud – Centre de Date Virtuale.
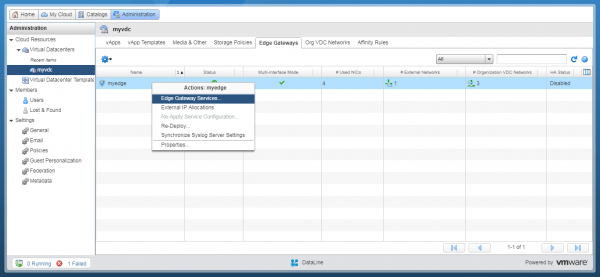
Selectați tab-ul Servicii Edge Gateways și faceți clic dreapta pe NSX Edge dorit. Din meniul care apare, selectați opțiunea Servicii Edge Gateway. Panoul de control NSX Edge se va deschide într-un tab nou.
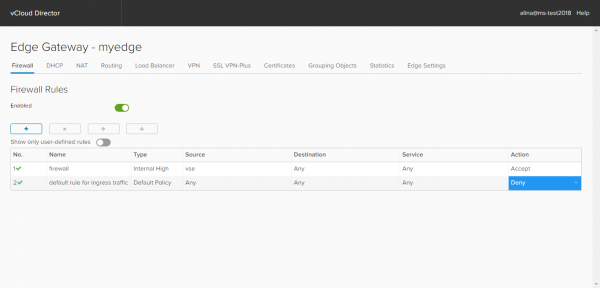
Configurarea regulilor Firewall
Imediat, în secțiunea regula implicită pentru traficul de intrare a fost selectată opțiunea Deny, adică Firewall-ul va bloca tot traficul.
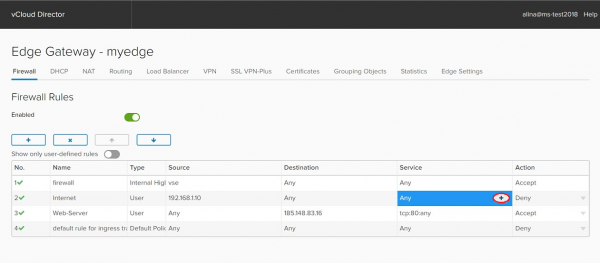
Pentru a adăuga o nouă regulă, apăsați +. Se va crea o nouă înregistrare cu numele Regulă nouă. Editați câmpurile în funcție de cerințele dvs.
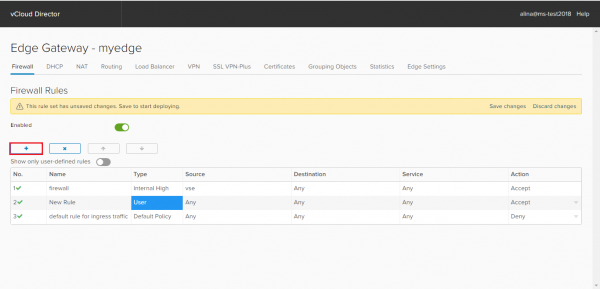
În câmpul Name stabiliți un nume pentru regulă, de exemplu Internet.
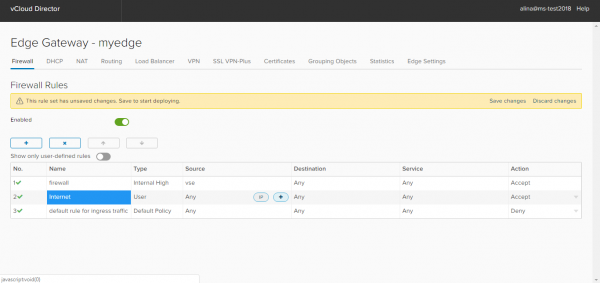
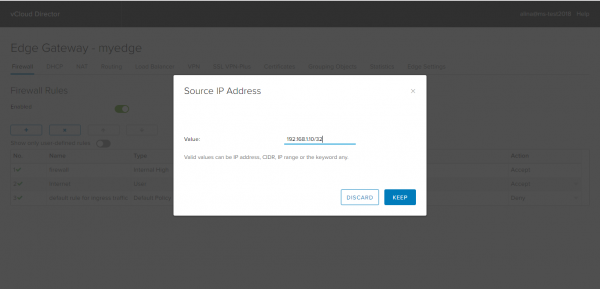
În câmpul Sursă introduceți adresele sursă necesare. Prin butonul IP puteți specifica o adresă IP unică, un interval de adrese IP, CIDR.
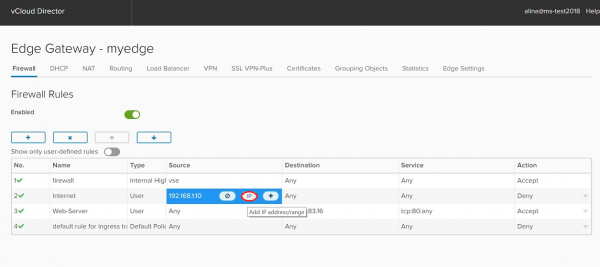
Prin butonul + puteți specifica alte obiecte:
- Interfețele gateway. Toate rețelele interne (Internal), toate rețelele externe (External) sau Orice.
- Mașini virtuale. Legăm regulile la o anumită mașină virtuală.
- Rețele OrgVdc. Rețele la nivel de organizație.
- Seturi IP. Grupuri de adrese IP create anterior de utilizator (create în obiectul de grupare).
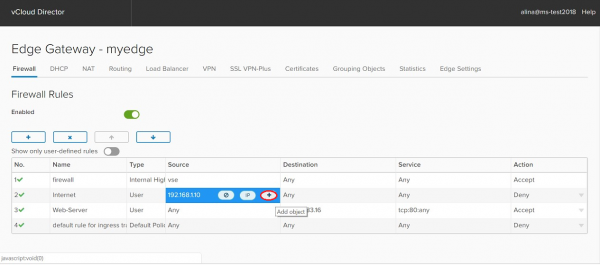
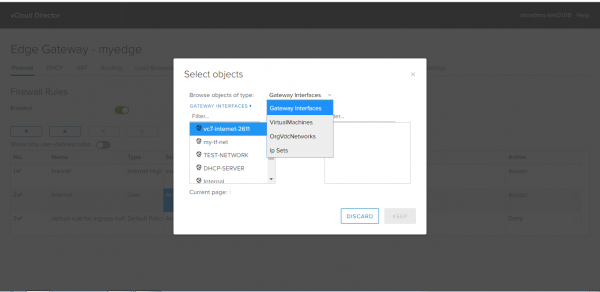
În câmpul Destination specificați adresa destinatarului. Aici sunt aceleași opțiuni ca și în câmpul Sursă.
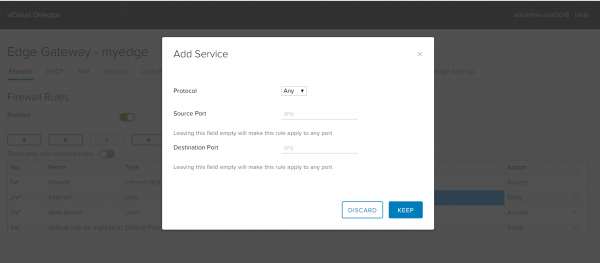
În câmpul Serviciu puteți alege sau specifica manual portul destinatar (Destination Port), protocolul necesar (Protocol), portul sursă (Source Port). Apăsați Păstrează.
În câmpul Acțiune selectați acțiunea dorită: permiteți traficul corespunzător acestei reguli sau interziceți.
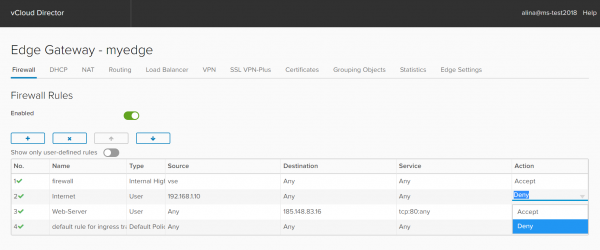
Aplicăm configurația introdusă, selectând opțiunea Salvați modificările.
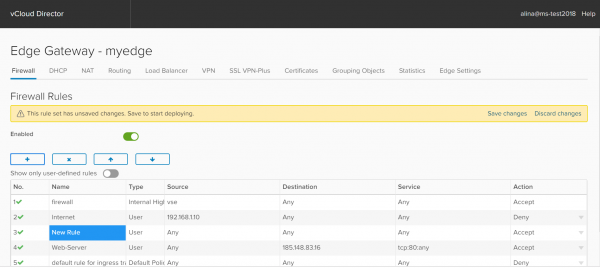
Exemple de reguli
Regula 1 pentru Firewall (Internet) permite accesul la Internet pentru orice protocoale serverului cu IP 192.168.1.10.
Regula 2 pentru Firewall (Web-server) permite accesul din Internet prin (protocol TCP, port 80) prin adresa dvs. externă. În acest caz – 185.148.83.16:80.
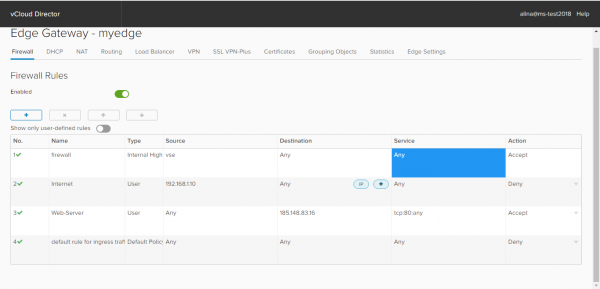
Configurarea NAT
NAT (Translation Address Network) – traduce adresele IP private (gri) în adrese externe (albe) și invers. Datorită acestui proces, mașina virtuală obține acces la Internet. Pentru a configura acest mecanism, trebuie să configurați regulile SNAT și DNAT.
Important! NAT funcționează doar cu Firewall-ul activat și regulile corespunzătoare configurate.
Crearea unei reguli SNAT. SNAT (Source Network Address Translation) – mecanismul care constă în înlocuirea adresei sursă în timpul transportului pachetului.
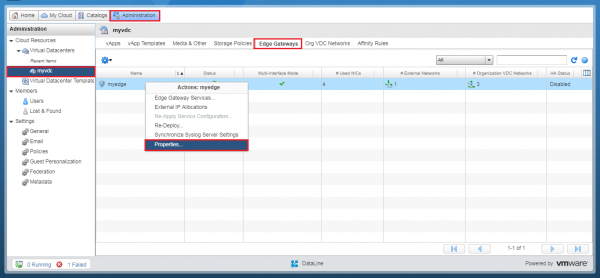
Mai întâi, trebuie să aflăm adresa IP externă sau intervalul de adrese IP disponibil. Pentru aceasta, accesați secțiunea Administrare și faceți dublu clic pe centrul de date virtual. În meniul de setări care apare, accesați tab-ul Edge Gateways. Selectați NSX Edge dorit și faceți clic dreapta pe acesta. Alegeți opțiunea Properties.
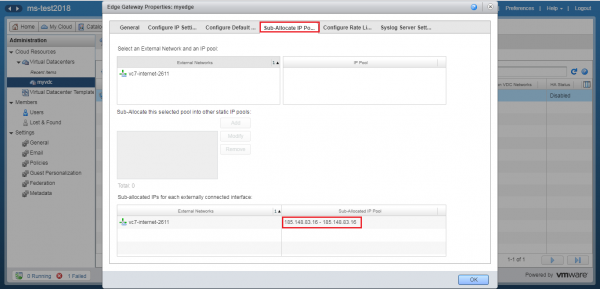
În fereastra care apare, accesați tab-ul Sub-Allocate IP Pools veți putea vizualiza adresa IP externă sau intervalul de adrese IP. Notați sau memorați-l.
Apoi, faceți clic dreapta pe NSX Edge. În meniul care apare, selectați opțiunea Servicii Edge Gateway. Și suntem din nou în panoul de control NSX Edge.
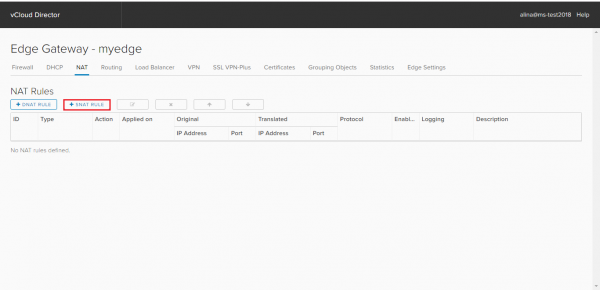
În fereastra care apare, deschideți tab-ul NAT și faceți clic pe Adăugați SNAT.
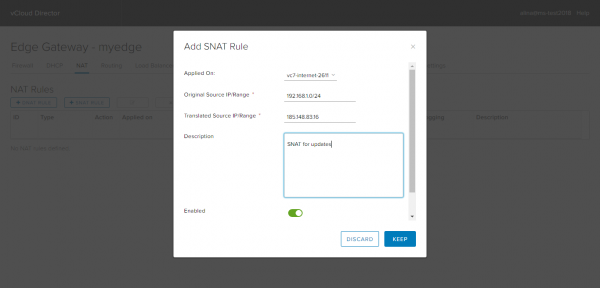
În fereastra nouă, specificați:
- în câmpul Applied on – rețeaua externă (nu rețeaua de nivel organizațional!);
- Original Source IP/range – intervalul intern de adrese, de exemplu, 192.168.1.0/24;
- Translated Source IP/range – adresa externă prin care va avea loc ieșirea pe Internet și pe care ați vizualizat-o în tab-ul Sub-Allocate IP Pools.
Apăsați Păstrați.
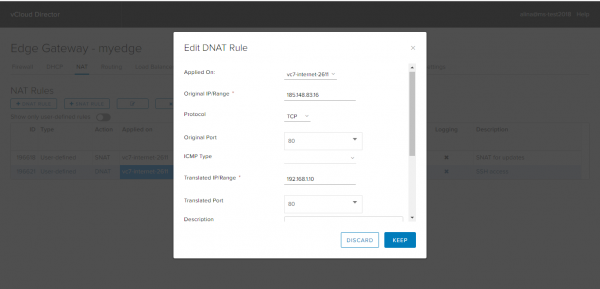
Crearea unei reguli DNAT. DNAT este un mecanism care schimbă adresa de destinație a pachetului, precum și portul de destinație. Este utilizat pentru redirecționarea pachetelor primite de la o adresă/port extern la un IP/port privat dintr-o rețea privată.
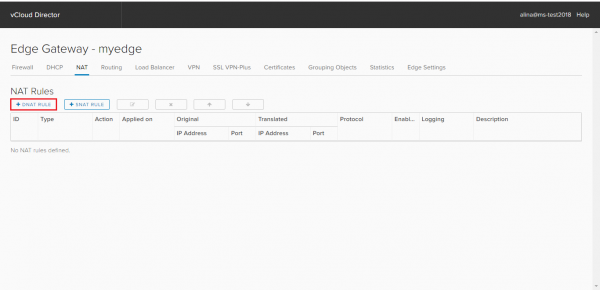
Selectați tab-ul NAT și faceți clic pe Adăugați DNAT.
În fereastra care apare, specificați:
— în câmpul Applied on – rețeaua externă (nu rețeaua de nivel organizațional!);
— Original IP/range – adresa externă (adresa din tab-ul Sub-Allocate IP Pools);
— Protocol – protocolul;
— Original Port – portul pentru adresa externă;
— Translated IP/range – adresa IP internă, de exemplu, 192.168.1.10
— Translated Port – portul pentru adresa internă la care va fi transformat portul adresei externe.
Apăsați Păstrați.
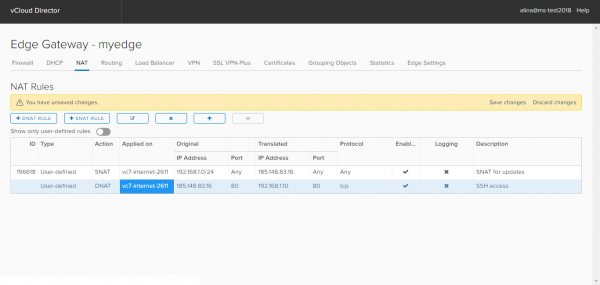
Aplicăm configurația introdusă, selectând opțiunea Salvați modificările.
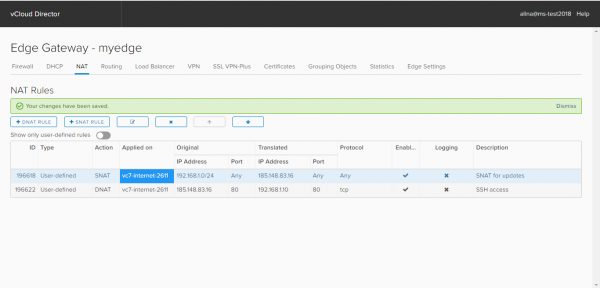
Gata.
Apoi, urmează instrucțiuni pentru DHCP, inclusiv configurarea DHCP Bindings și Relay.
Sursa: habr.com
