

NSX Edge suportă rutarea statică și dinamică (ospf, bgp).
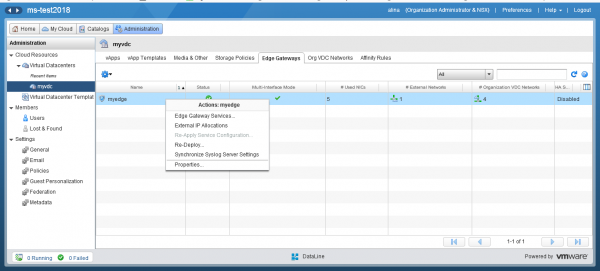
Pentru a configura rutarea, în vCloud Director, accesați secțiunea Administrare și faceți clic pe centrul de date virtual. În meniul orizontal, selectați tab-ul Servicii Edge Gateways. Faceți clic dreapta pe rețeaua dorită și selectați opțiunea Servicii Edge Gateway.
Accesați meniul Rutare.
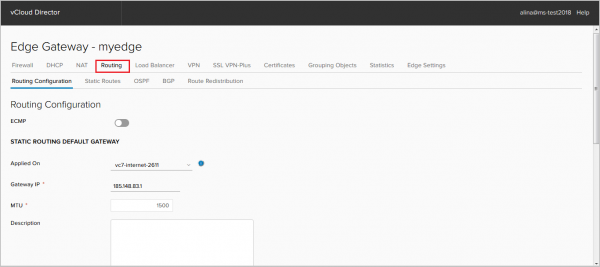
Configurare inițială (Configurarea rutării)
În această filă puteți:
— activa opțiunea ECMP, care permite adăugarea în RIB a până la 8 rute egale.
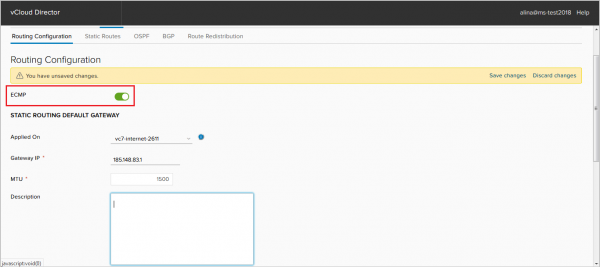
— modifica sau dezactiva ruta implicită.
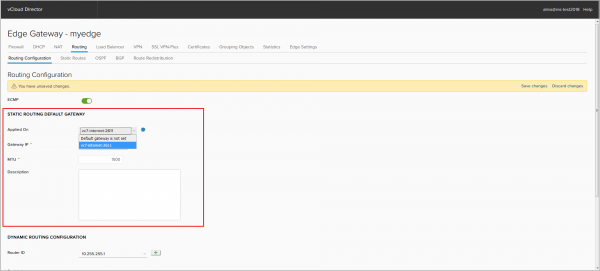
— selecta ID-ul Router-ului. Poate fi ales ca ID de Router adresa interfeței externe. Fără specificarea ID-ului Router-ului, procesele OSPF sau BGP nu pot fi lansate.
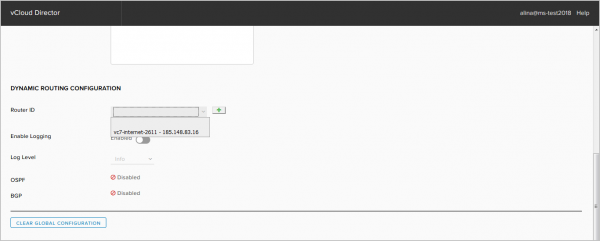
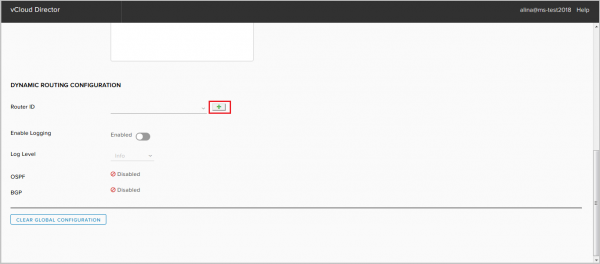
Sau adăugați unul propriu, apăsând +.
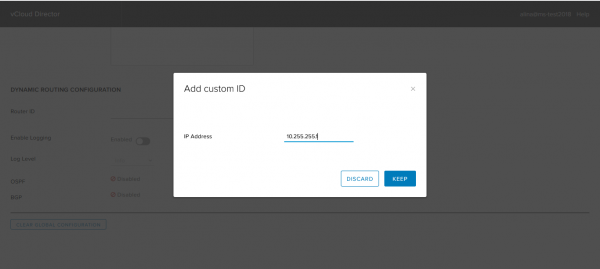
Salvați configurația.
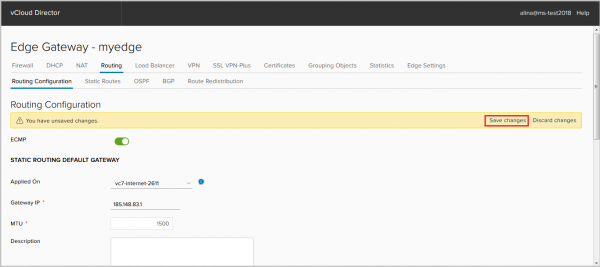
Gata.
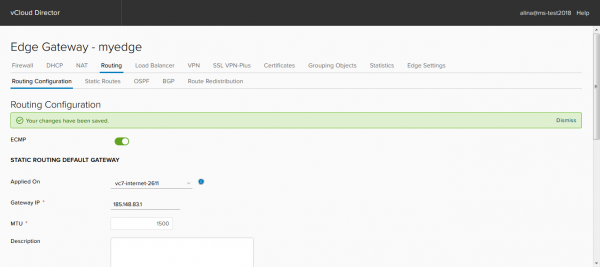
Configurarea rutării statice
Accesați tab-ul Rutare statică și apăsați +.
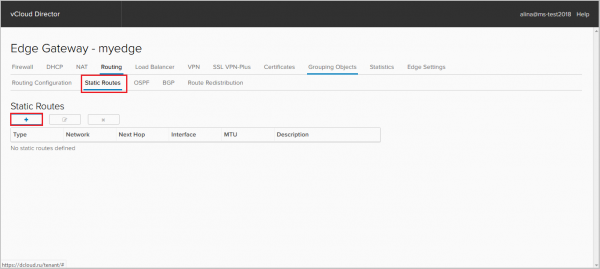
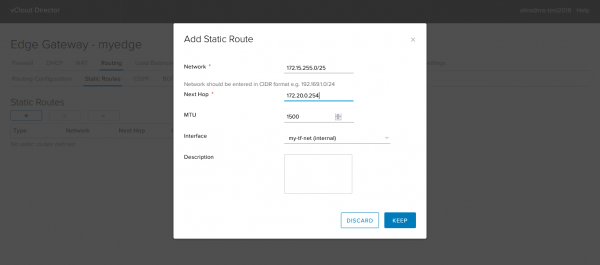
Pentru a adăuga o rută statică, completați următoarele câmpuri obligatorii:
— Rețea – rețeaua de destinație;
— Next Hop – adresa IP a gazdei/router-ului prin care va trece traficul către rețeaua de destinație;
— Interfață – interfața care se află în spatele Next Hop-ului dorit.
Apăsați Păstrați.
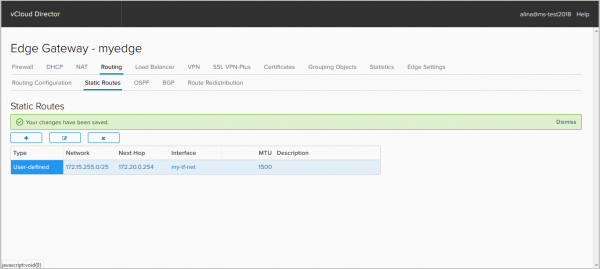
Salvați configurația.
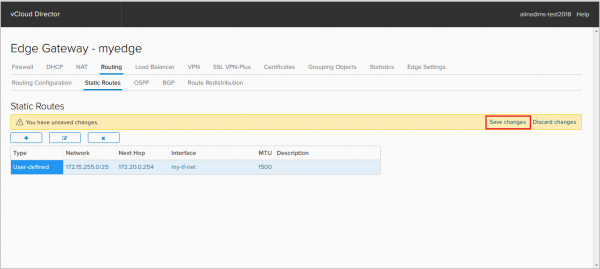
Gata.
Configurarea OSPF
Accesați tab-ul OSPF. Activăm procesul OSPF.
Dacă este necesar, dezactivați Graceful restart, care este activat implicit. Graceful restart este un protocol care permite continuarea redirecționării traficului în timpul convergenței controlului plane.
Aici de asemenea, puteți activa anunțul rutei implicite, dacă aceasta se află în RIB - opțiunea default originate.
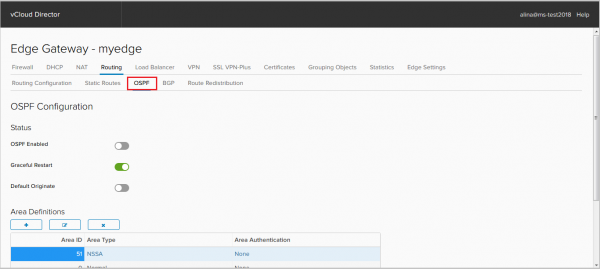
Apoi adăugați Area. Implicit, este adăugată Area 0. NSX Edge suportă 3 tipuri de Area:
— Zona Backbone (area 0+Normal);
— Zona Standard (Normal);
— Zona Not-so-stubby (NSSA).
Faceți clic pe + în câmpul Definiția Zonei pentru a adăuga o nouă zonă.
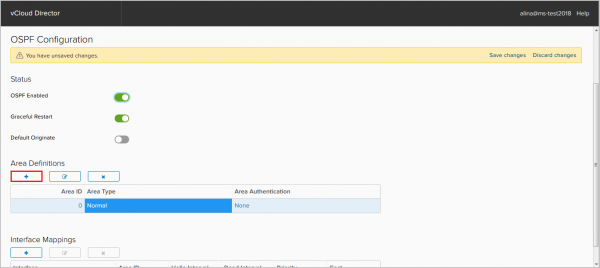
În fereastra care apare, specificați următoarele câmpuri obligatorii:
— ID-ul Zonei;
— Tipul Zonei.
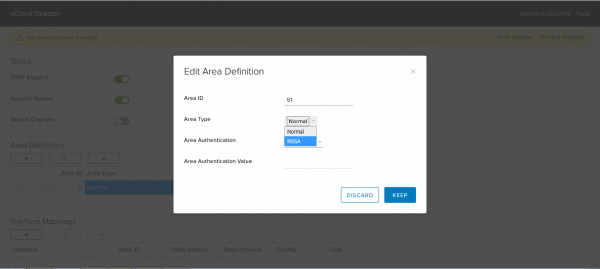
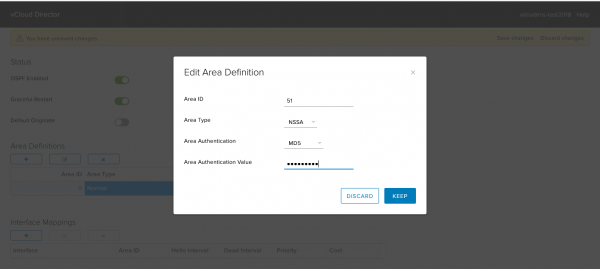
Dacă este necesar, configurați autentificarea. NSX Edge suportă două tipuri de autentificare: clear text (parolă) și MD5.
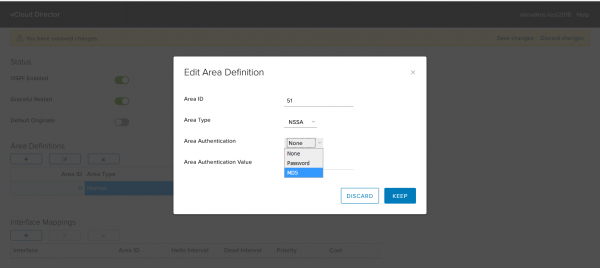
Apăsați Păstrați.
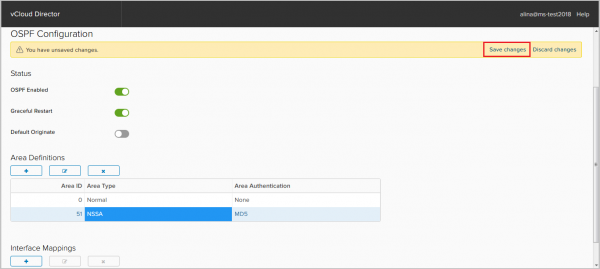
Salvați configurația.
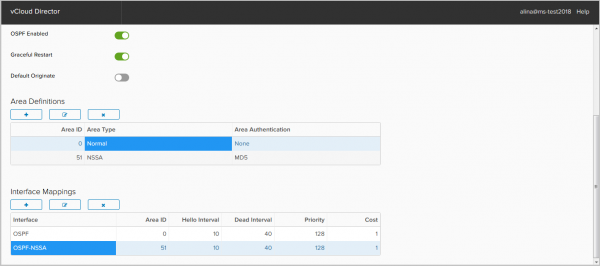
Acum adăugați interfețele pe care va fi stabilită vecinătatea OSPF. Pentru aceasta, apăsați + în câmpul Maparea Interfeței.
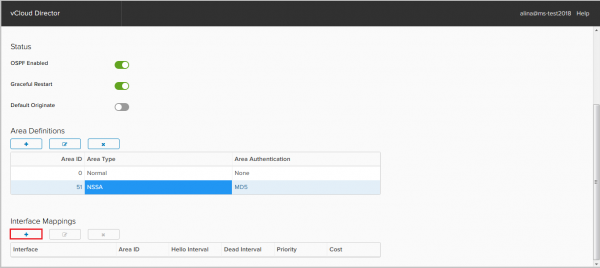
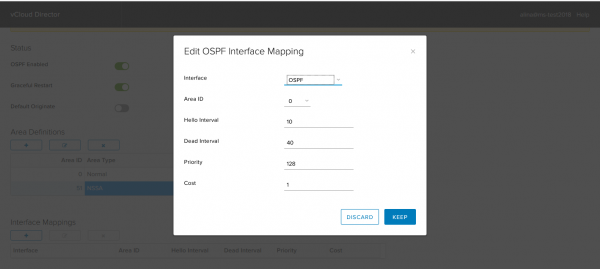
În fereastra care apare, specificați următoarele parametrii:
— Interfață – interfața care va fi implicată în procesul OSPF;
— ID-ul Zonei;
— Hello/Dead interval – temporizatoare pentru protocol;
— Priority – prioritatea necesară pentru alegerea DR/BDR;
— Cost – metrică necesară pentru calcularea celei mai bune căi. Apăsați Keep.
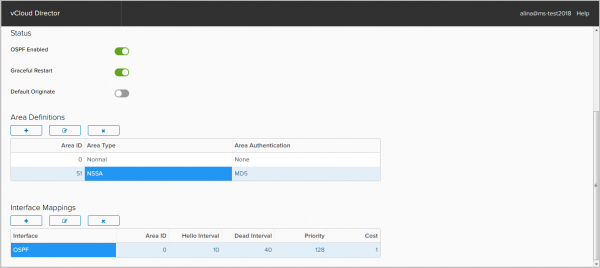
Să adăugăm zona NSSA la routerul nostru.
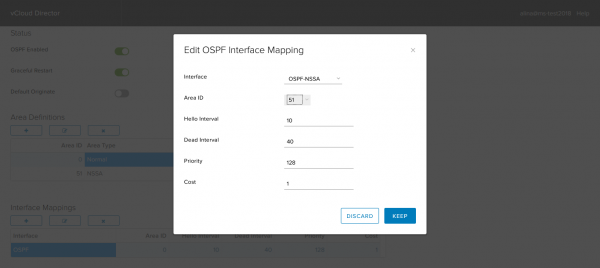
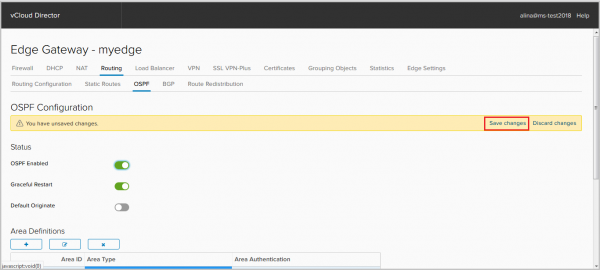
Salvați configurația.
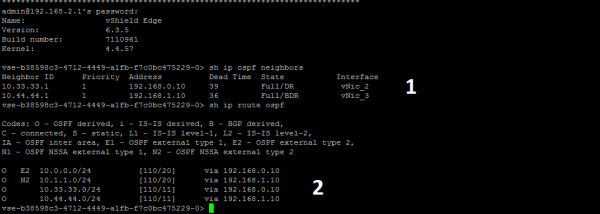
În captura de ecran de mai jos vedem:
1. sesiuni stabilite;
2. rutele stabilite în RIB.
Configurarea BGP
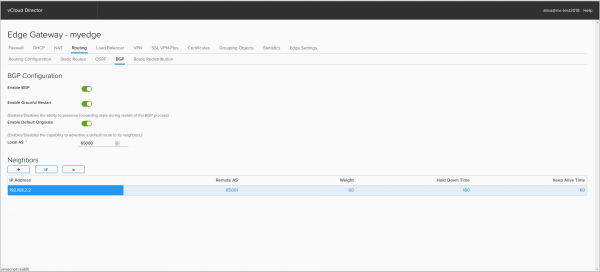
Accesați tab-ul BGP.
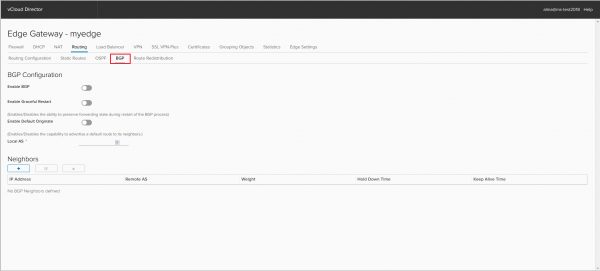
Activăm procesul BGP.
Dacă este necesar, dezactivăm Graceful Restart, care este activat implicit. Aici de asemenea putem activa anunțul rutei implicite, chiar dacă aceasta nu există în RIB – opțiunea Default Originate.
Specificați AS-ul NSX Edge. Suportul pentru AS de 4 octeți este disponibil doar începând cu versiunea NSX 6.3
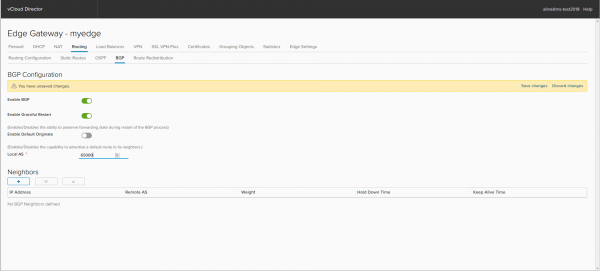
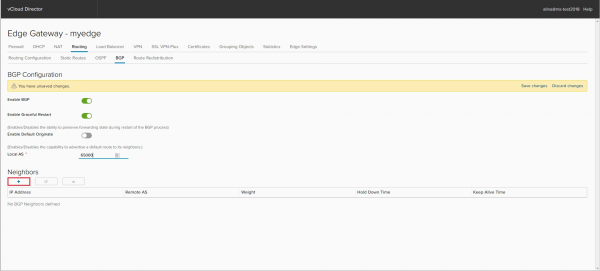
Pentru a adăuga vecini Peering, apăsați +.
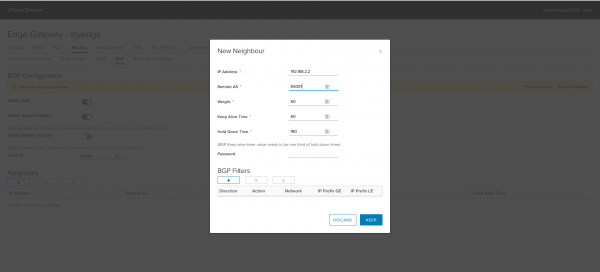
În fereastra care apare, specificați următoarele parametrii:
— IP Address – adresa BGP a peer-ului;
— Remote AS – numărul AS al peer-ului BGP;
— Weight – metrică prin care se poate controla traficul ieșitor;
— Keep Alive/Hold Down Time – temporizatoare pentru protocol.
Apoi vom configura filtrele BGP. Pentru sesiuni eBGP, în mod implicit sunt filtrate toate prefixele anunțate și acceptate de acest router, cu excepția rutei implicite. Aceasta este anunțată prin opțiunea default originate.
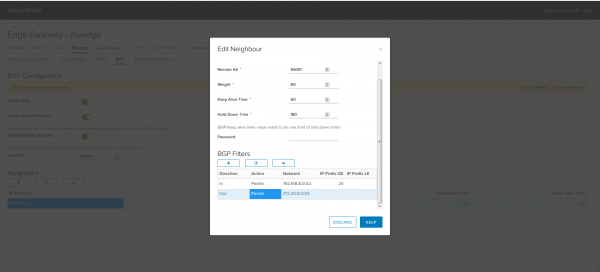
Apăsați + pentru a adăuga un filtru BGP.
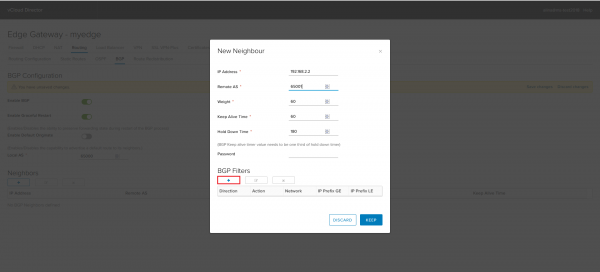
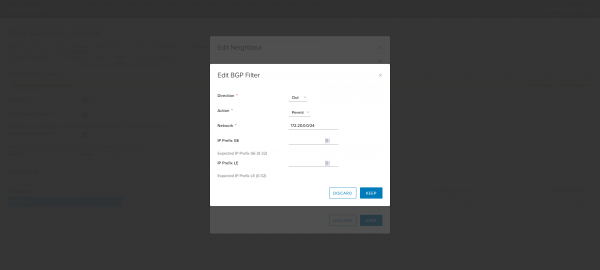
Configurăm filtrul pentru actualizările ieșitoare.
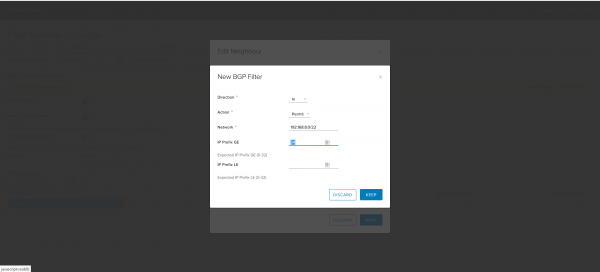
Configurăm filtrul pentru actualizările de intrare.
Apăsați Keep pentru a finaliza configurarea.
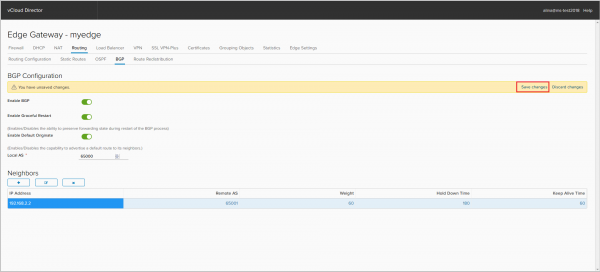
Salvați configurația.
Gata.
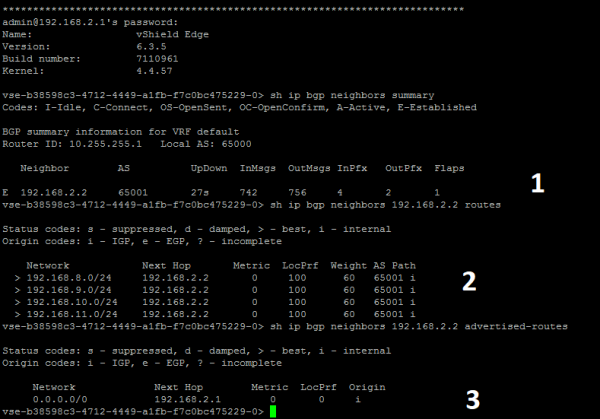
În captura de ecran de mai jos vedem:
1. sesiunea stabilită.
2. prefixele primite (4 prefixe /24) de la peer-ul BGP.
3. anunțul rutei implicite. Prefixul 172.20.0.0/24 nu este anunțat, deoarece nu a fost adăugat în BGP.
Configurarea Route Redistribution
Accesați tab-ul Route Redistribution.
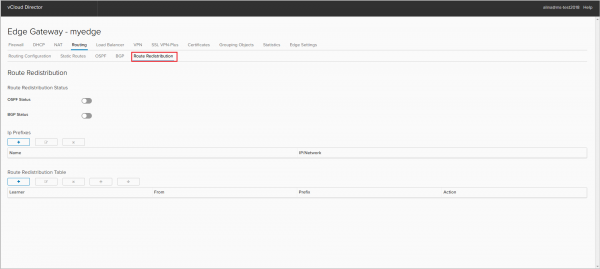
Activăm importul rutelor pentru protocol (BGP sau OSPF).
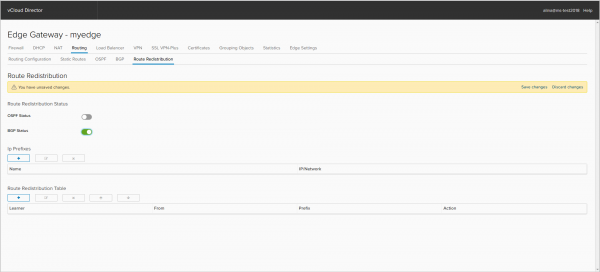
Pentru a adăuga un prefix IP, apăsați +.
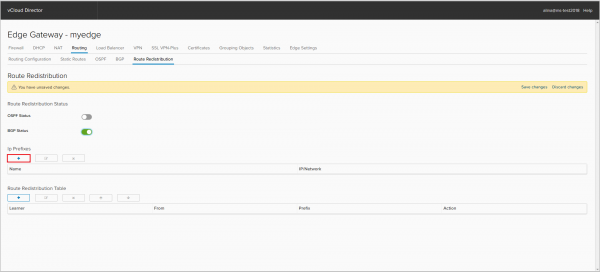
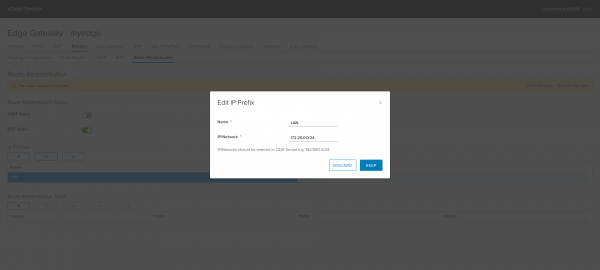
Specificați numele prefixului IP și prefixul în sine.
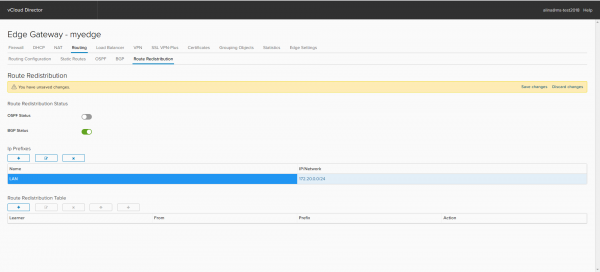
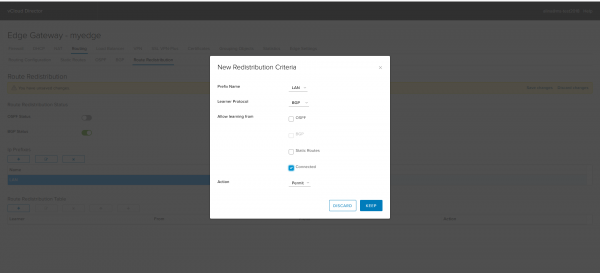
Să configurăm Tabelul de Distribuție a Route-urilor. Apăsați +.
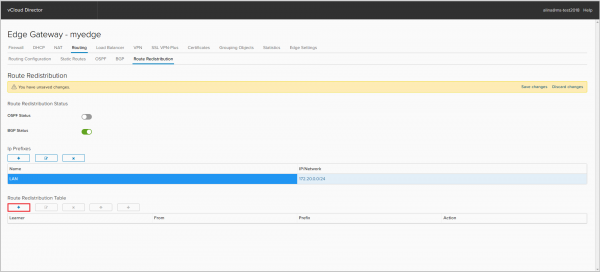
— Prefix Name — selectați prefixul pe care dorim să-l importăm în protocolul corespunzător.
— Learner Protocol — protocolul în care vom importa prefixul;
— Allow learning — protocolul din care exportăm prefixul;
— Action — acțiunea care va fi aplicată acestui prefix.
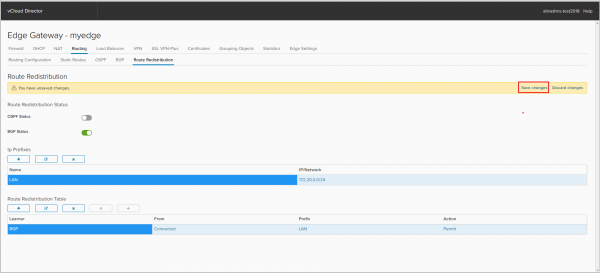
Salvați configurația.
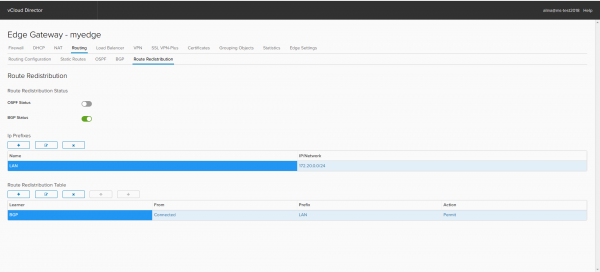
Gata.
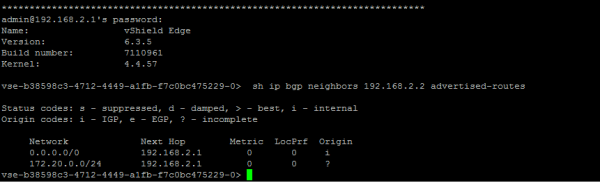
În captura de ecran de mai sus se vede că a apărut anunțul corespunzător în BGP.
Asta este tot ce am pentru rutare cu ajutorul NSX Edge. Întrebați dacă mai aveți neclarități. Data viitoare vom analiza echilibratorul de încărcare.
Sursa: habr.com
