

În februarie, austriacul Christian Haschek a publicat pe blogul său un articol interesant intitulat . Firește, am fost curios ce s-ar întâmpla dacă aș repeta această cercetare, dar de data aceasta cu Ucraina. Câteva săptămâni de colectare a informațiilor non-stop, încă câteva zile pentru a redacta articolul, și pe parcursul acestei cercetări discuții cu diferiți reprezentanți ai societății noastre pentru a clarifica sau a afla mai multe. Vă invit să citiți mai departe...
TL;DR
Pentru colectarea informațiilor nu s-a folosit nicio unealtă specială (deși câțiva oameni au sugerat utilizarea aceluiași OpenVAS pentru a face cercetarea mai temeinică și informativă). Situația cu securitatea IP-urilor care aparțin Ucrainei (mai jos despre cum am determinat aceasta) este, în opinia mea, destul de proastă (și cu siguranță mai rea decât ceea ce se întâmplă în Austria). Nu s-au făcut și nu sunt planificate tentative de a exploata serverele vulnerabile descoperite.
În primul rând: cum poți obține toate adresele IP care aparțin unei anumite țări?
Este, de fapt, foarte simplu. Adresele IP nu sunt generate de țară, ci alocate acesteia. Prin urmare, există o listă (și este publică) cu toate țările și cu toate IP-urile care le aparțin.
Oricine poate , și apoi să le filtreze grep Ukraine IP2LOCATION-LITE-DB1.CSV> ukraine.csv
, permite transformarea listei într-o formă mai utilizabilă.
Ucraina deține aproape la fel de multe adrese IPv4 ca și Austria, mai mult de 11 milioane. 11 640 409, ca să fiu exact (spre comparație, în Austria — 11 170 487).
Dacă nu doriți să vă jucați cu adresele IP singuri (și nu ar trebui să o faceți!), puteți folosi serviciul .
Există mașini Windows nepătrate în Ucraina, care au acces direct la internet?
Desigur, niciun ukrainean conștient nu va deschide un astfel de acces pentru computerele sale. Sau o va face?
masscan -p445 --rate 300 -iL ukraine.ips -oG ukraine.445.scan && cat ukraine.445.scan | wc -l5669 de mașini Windows cu acces direct la rețea au fost găsite (în Austria sunt doar 1273, dar și acestea sunt multe).
Ups. Are there any among them that could be attacked using the ETHERNALBLUE exploits, which have been known since 2017? There were no such machines in Austria, and I hoped that none would be found in Ukraine either. Unfortunately, it's useless. 198 IP addresses have been found that didn't close this 'hole' at their end.
DNS, DDoS și adâncimea iepurașului
Să vorbim mai puțin despre Windows. Să vedem ce avem cu serverele DNS, care sunt open-resolvers și pot fi utilizate pentru atacuri DDoS.
Funcționează cam așa. Atacatorul trimite o cerere mică DNS, iar serverul vulnerabil răspunde victimei cu un pachet care este de 100 de ori mai mare. Boom! Rețelele corporative pot cădea destul de repede sub un astfel de volum de date, și pentru atac este nevoie de lățimea de bandă pe care o poate oferi un smartphone modern. Și astfel de atacuri au fost chiar pe GitHub.
Să vedem dacă există astfel de servere în Ucraina.
masscan -pU 53 -iL ukraine.ips -oG ukraine.53.scan && cat ukraine.53.scan | wc -lPrimul pas este să găsim cele care au portul 53 deschis. Ca rezultat avem o listă de 58.730 de IP-uri, dar asta nu înseamnă că toate pot fi folosite pentru atacuri DDoS. Trebuie să mai îndeplinească și cealaltă cerință, adică să fie open-resolver.
Pentru asta putem folosi o comandă simplă dig și să vedem ce putem 'săpă' dig + short test.openresolver.com TXT @ip.of.dns.server. Dacă serverul a răspuns open-resolver-detected, atunci poate fi considerat un obiect potențial de atac. Open resolvers reprezintă aproximativ 25%, comparabil cu Austria. Din punct de vedere al numărului total, asta înseamnă aproximativ 0,02% din toate IP-urile ucrainene.
Ce altceva mai putem găsi în Ucraina?
Mă bucur că ai întrebat. Cel mai simplu (și cel mai interesant pentru mine personal) este să ne uităm la IP-urile cu portul 80 deschis și ce rulează pe ele.
servere web
260.849 de IP-uri ucrainene răspund la portul 80 (http). 125.444 de adrese au răspuns pozitiv (status 200) la o cerere GET simplă, care ar putea fi trimisă de browserul tău. Celelalte au dat diverse erori. Interesant este că 853 de servere au dat status 500, iar cele mai rare statuse au fost 407 (cerere de autorizare proxy) și complet neobișnuitul 602 (IP nu în 'lista albă') cu fiecare câte o răspuns.
Apache domină absolut — 114.544 de servere îl folosesc. Cea mai veche versiune pe care am găsit-o în Ucraina este 1.3.29, care a fost lansată pe 29 octombrie 2003 (!!!). nginx se află pe locul doi cu 61.659 de servere.
11 servere utilizează WinCE, care a fost lansată în 1996 și a fost actualizată pentru ultima dată în 2013 (în Austria sunt doar 4).
Protocul HTTP/2 utilizează 5.144 de servere, HTTP/1.1 — 256.836, HTTP/1 — 13.491.
Imprimante… pentru că… de ce nu?
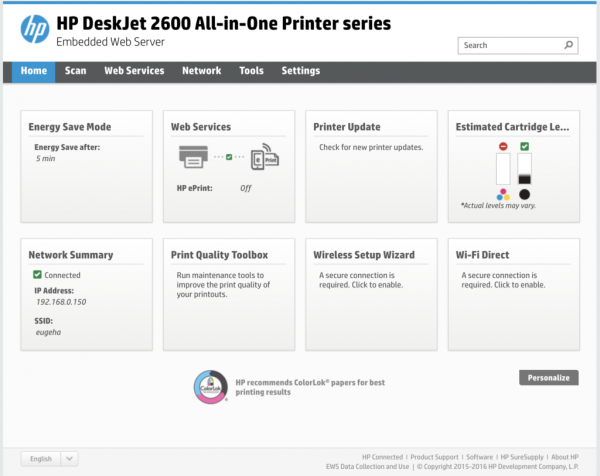
2 HP, 5 Epson și 4 Canon, care sunt accesibile din rețea, unele dintre ele fără nicio autorizație.
camere web
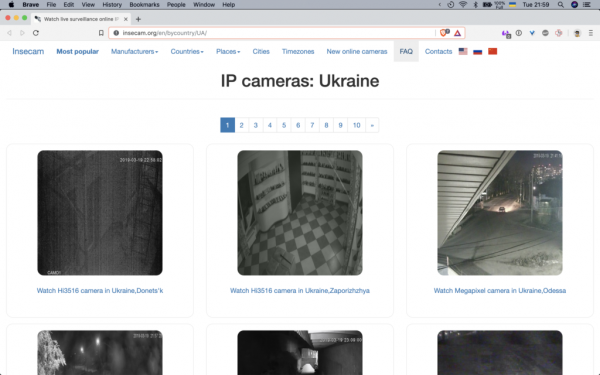
Nu este o noutate că în Ucraina există EXTREM DE multe camere web care se transmit pe internet, adunate pe diferite resurse. Cel puțin 75 de camere se transmit pe internet fără nicio protecție. Le puteți viziona .
Ce urmează?
Ucraina este o țară mică, la fel ca Austria, dar are aceleași probleme ca țările mari în domeniul IT. Trebuie să dezvoltăm o înțelegere mai bună a ceea ce este sigur și ceea ce este periculos, iar producătorii de echipamente trebuie să ofere o configurație inițială sigură a echipamentelor lor.
În plus, adun parteneri () care te pot ajuta să asiguri integritatea infrastructurii tale IT. Pasul următor pe care îl planific este să fac o revizuire a securității site-urilor ucrainene. Nu schimbați canalul!
Sursa: habr.com
