

Bola uvoľnená verzia webového prehliadača Firefox 93. Okrem toho boli vytvorené aktualizácie dlhodobých podporných vetiev — 78.15.0 a 91.2.0. Beta verziu vetvy Firefox 94 sa odoslala na testovanie, pričom vydanie je naplánované na 2. novembra.
Hlavné novinky:
- Podpora formátu obrázkov AVIF (AV1 Image Format) je predvolene zapnutá; tento formát využíva technológie vnútorného kompresie z video kódovania AV1. Podporované sú farebné priestory s plným aj obmedzeným farebným rozsahom, ako aj transformačné operácie (otočenie a zrkadlenie). Animácia zatiaľ nie je podporovaná. Na zabezpečenie vyhovujúceho špecifiká v about:config je navrhnutý parameter „image.avif.compliance_strictness“. Hodnota HTTP hlavičky ACCEPT bola predvolene zmenená na „image\/avif,image\/webp,*\/ *“.
- WebRender, ktorý je napísaný v programovacom jazyku Rust, sa stal povinným enginom, čím sa dosiahlo významné zvýšenie rýchlosti vykresľovania a zníženie záťaže CPU výkonom presunu vykresľovania obsahu stránok na GPU pomocou GPU shaderov. Pre systémy so staršími grafickými kartami alebo problematickými grafickými ovládačmi používa WebRender režim softvérovej rastrovacej (gfx.webrender.software=true). Podpora možnosti vypnúť WebRender (gfx.webrender.force-legacy-layers a MOZ_WEBRENDER=0) bola ukončená.
- Zlepšená podpora protokolu Wayland. Bola pridaná vrstva na riešenie problémov s clipboardom v prostrediach založených na protokole Wayland. Taktiež boli zahrnuté zmeny, ktoré pri použití Waylandu odstraňujú blikajúce pri pohybe okna na okraj obrazovky v konfiguráciách s viacerými monitormi.
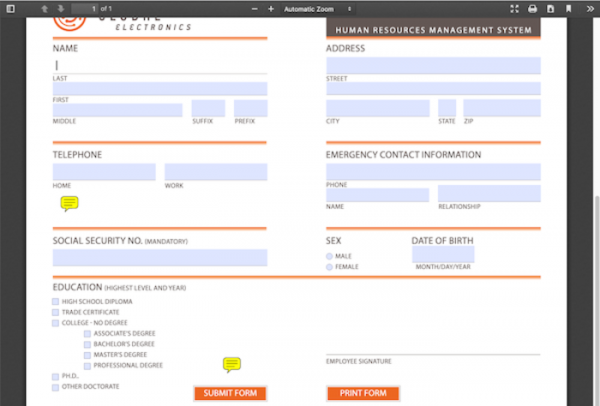
- Vo vstavanom PDF prehliadači bola implementovaná možnosť otvoriť dokumenty s interaktívnymi XFA formulármi, ktoré sa bežne používajú v elektronických formulároch rôznych bánk a vládnych inštitúcií.

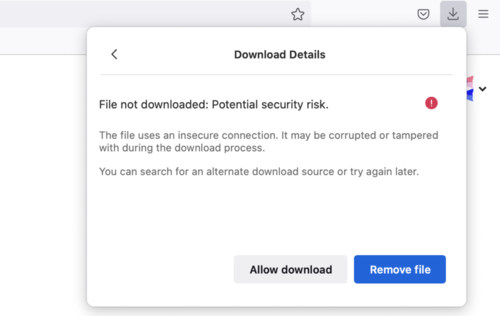
- Je aktivovaná ochrana proti načítaniu súborov, ktoré sú odosielané prostredníctvom HTTP bez šifrovania, ale sú iniciované z stránok otvorených pomocou HTTPS. Takéto načítania nie sú chránené pred zmenami v dôsledku kontroly nad prenosovým tokom, ale pretože sa uskutočňujú prechodom zo stránok otvorených cez HTTPS, môže mať používateľ falošný dojem o ich bezpečnosti. Pri pokuse o načítanie takýchto údajov sa používateľovi zobrazí varovanie, ktoré mu umožní zrušiť blokovanie, ak si to želá. Okrem toho je teraz zakázané a bude potichu blokované načítanie súborov z izolovaných iframe, v ktorých nie je explicitne uvedený atribút allow-downloads.

- Bola vylepšená implementácia mechanizmu SmartBlock, ktorý je určený na riešenie problémov na webových stránkach spôsobených blokovaním externých skriptov v režime súkromného prehliadania alebo pri aktivácii prísneho blokovania neželaného obsahu (strict). SmartBlock automaticky nahrádza sledovacie skripty záskokmi, ktoré zabezpečujú správne načítanie webovej stránky. Záskoky sú pripravené pre niektoré populárne sledovacie skripty, ktoré sú zaradené do zoznamu Disconnect. V novej verzii bola zahrnutá adaptívna blokácia skriptov Google Analytics, skriptov reklamných sietí Google a widgetov služieb Optimizely, Criteo a Amazon TAM.
- V režimoch súkromného prehliadania a prísneho blokovania nezamýšľaného obsahu (strict) bola implementovaná dodatočná ochrana HTTP hlavičky "Referer". V uvedených režimoch je teraz stránkam zakázané nastavovať cez HTTP hlavičku Referrer-Policy politiky "no-referrer-when-downgrade", "origin-when-cross-origin" a "unsafe-url", ktoré umožňujú obísť predvolené nastavenia a poslať tretím stránam celý URL v hlavičke "Referer". Pripomíname, že od Firefoxu 87 je s cieľom zablokovať potenciálne úniky citlivých údajov predvolene aktivovaná politika "strict-origin-when-cross-origin", ktorá predpokladá odstránenie ciest a parametrov z "Referer" pri posielaní žiadosti na iné hostiteľské servery pri prístupe cez HTTPS, poslanie prázdneho "Referer" pri prechode z HTTPS na HTTP a odoslanie celého "Referer" pre interné prechody v rámci jednej stránky. Avšak účinnosť tejto zmeny bola spochybnená, pretože stránky prostredníctvom manipulácie s Referrer-Policy mohli obnoviť staré správanie.
- Na platforme Windows bola implementovaná podpora automatického uvoľnenia záložiek z pamäte, ak úroveň voľnej pamäte v systéme dosiahne kriticky nízke hodnoty. Najprv sa uvoľnia záložky, ktoré spotrebúvajú najviac pamäte a k ktorým používateľ dlhšie nepristupoval. Pri prechode na uvoľnenú záložku sa jej obsah automaticky načíta znova. V Linuxe sľubujú pridať uvedenú funkciu v niektorom z nasledujúcich vydaní.
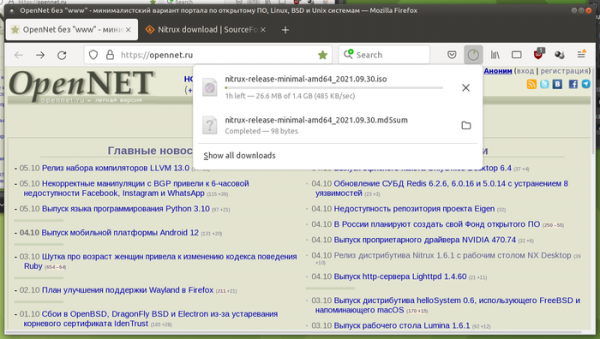
- Dizajn panela so zoznamom stiahnutí bol prispôsobený celkovému vizuálnemu štýlu Firefoxu.

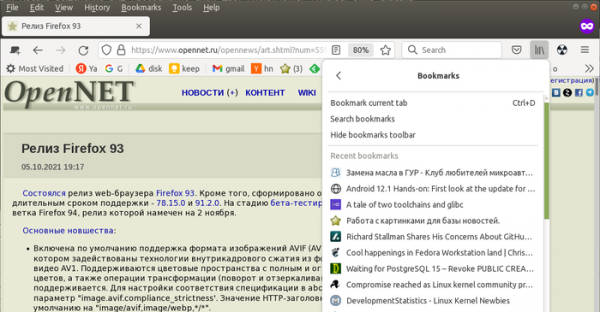
- V kompaktnom režime sa zmenšili odsadenia medzi prvkami hlavného menu, overflow menu, záložkami a históriou návštev.

- Do skupiny algoritmov, ktoré je možné použiť na organizáciu autentifikácie (HTTP Authentication), bol pridaný SHA-256 (predtým sa podporoval iba MD5).
- Na základe predvoleného nastavenia boli vypnuté TLS šifry, ktoré používajú algoritmus 3DES. Napríklad, súbor šifier TLS_RSA_WITH_3DES_EDE_CBC_SHA je vystavený útoku Sweet32. Obnovenie podpory 3DES je možné po jasnom povolení v nastaveniach starších verzií TLS.
- Na platforme macOS bola vyriešená problém so stratou relácií pri spustení Firefoxu z pripojeného súboru „.dmg“.
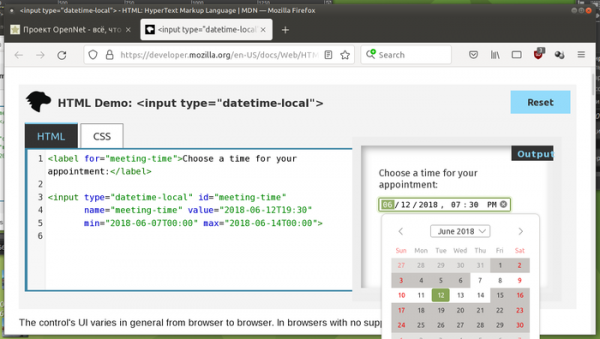
- Implementované používateľské rozhranie pre pohotové zadávanie dátumu a času pre prvok webovej formuláre <input type=„datetime-local“>.
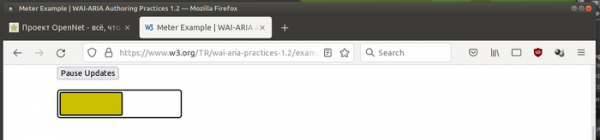
- Pre prvky s atribútmi aria-label alebo aria-labelledby bola implementovaná úloha meter (role=„meter“), ktorá umožňuje realizovať indikátory číselných hodnôt, ktoré sa menia v určitom rozsahu (napríklad indikátory nabitia batérie).

- Do CSS vlastnosti font-synthesis bola pridaná podpora kľúčového slova „small-caps“.
- Bola implementovaná metóda Intl.supportedValuesOf(), ktorá vracia pole podporovaných kalendárov, mien, číselných sústav a jednotiek merania.
- Pre triedy bola poskytnutá možnosť použitia statických blokov inicializácie na zoskupenie kódu, ktorý sa vykoná iba raz pri spracovaní triedy: class C { // Blok sa spustí pri spracovaní samotnej triedy static { console.log(„C’s static block“); } }
- Bola pridaná podpora volania HTMLElement.attachInternals na prístup k ďalším metódam správy formy.
- Do metódy ElementInternals bol pridaný atribút shadowRoot, ktorý umožňuje z vlastných prvkov pristupovať k svojmu samostatnému koreňu v Shadow DOM, nezávisle od stavu.
- V metóde createImageBitmap() bola pridaná podpora vlastností imageOrientation a premultiplyAlpha.
- Pridaná globálna funkcia reportError(), ktorá umožňuje skriptom zobrazovať chyby v konzole a napodobňuje vznik nezachytenej výnimky.
- Vylepšenia v verzii pre platformu Android:
- Pri spustení na tabletoch boli do panela pridané tlačidlá „dopredu“, „späť“ a „obnoviť stránku“.
- Predvolene je zapnuté automatické vyplnenie prihlasovacích mien a hesiel vo webových formulároch.
- Poskytla sa možnosť používať Firefox ako správcu hesiel na vyplnenie prihlasovacích mien a hesiel v iných aplikáciách (zapína sa cez „Nastavenia“ > „Prihlasovacie údaje a heslá“ > „Automatické vyplnenie v iných aplikáciách“).
- Pridaná stránka „Nastavenia“ > „Prihlasovacie údaje a heslá“ > „Uložené prihlasovacie údaje“ > „Pridať prihlasenie“ pre ručné pridanie poverení do správcu hesiel.
- Pridaná stránka „Nastavenia“ > „Zber údajov“ > „Štúdie a vypnutie“, ktorá umožňuje odmietnuť účasť na testovaní experimentálnych funkcií.
Okrem noviniek a opravy chýb vo Firefox 93 bolo odstránených 13 zraniteľností, z ktorých 10 je označených ako nebezpečných. 9 zraniteľností (zhromaždených pod CVE-2021-38500, CVE-2021-38501 a CVE-2021-38499) bolo spôsobených problémami s prácou s pamäťou, ako sú pretečenia vyrovnávacej pamäte a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok.
V beta verzii Firefox 94 sa zaznamenáva realizácia novej servisnej stránky „about:unloads“, na ktorej používateľ môže znížiť spotrebu pamäte nútením vyloženia určitých kariet, bez ich zatvorenia (obsah sa načíta znova pri prechode na kartu).
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish