

Bol spustený nový systém na zachytávanie, uchovávanie a indexovanie sieťových paketov Arkime 3.1, ktorý poskytuje nástroje na vizuálne vyhodnocovanie tokov prenosu a hľadanie informácií súvisiacich so sieťovou aktivitou. Projekt bol pôvodne vyvinutý spoločnosťou AOL s cieľom vytvoriť otvorenú a nasaditeľnú alternatívu k komerčným platformám na spracovanie sieťových paketov, schopnú škálovať na spracovanie prevádzky pri rýchlostiach v desiatkach gigabitov za sekundu. Kód komponentu na zachytávanie prevádzky je napísaný v jazyku C, pričom rozhranie je implementované pomocou Node.js/JavaScript. Zdrojové kódy sú distribuované pod licenciou Apache 2.0. Podporovaná je činnosť v Linuxe a FreeBSD. Hotové balíky sú pripravené pre Arch, CentOS a Ubuntu.
Arkime obsahuje nástroje na zachytávanie a indexáciu prevádzky v štandardnom formáte PCAP, a tiež poskytuje prostriedky na rýchly prístup k indexovaným údajom. Použitie formátu PCAP významne zjednodušuje integráciu so existujúcimi analyzátormi prevádzky, ako je Wireshark. Objem uchovávaných údajov je obmedzený iba veľkosťou dostupného diskového poľa. Metadáta o reláciách sú indexované v clustre na báze Enginu Elasticsearch.
Na analýzu nahromadených informácií je k dispozícii webové rozhranie, ktoré umožňuje navigáciu, hľadanie a export vzoriek. Webové rozhranie ponúka niekoľko režimov zobrazenia — od všeobecnej štatistiky, mapy pripojení a vizuálnych grafov s údajmi o zmene sieťovej aktivity, až po nástroje na skúmanie jednotlivých relácií, analýzu aktivity z hľadiska používaných protokolov a rozbor údajov z PCAP-dumpov. Taktiež je k dispozícii API, ktoré umožňuje prenášať do externých aplikácií údaje o zachytených paketoсh vo formáte PCAP a rozobraných reláciách vo formáte JSON.
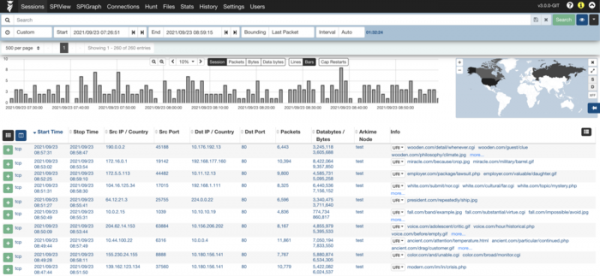
Arkime sa skladá z troch základných komponentov:
- Systém na zachytávanie prevádzky — viacvláknová aplikácia napísaná v jazyku C na monitorovanie prevádzky, zaznamenávanie dumpov vo formáte PCAP na disk, rozbor zachytených paketov a odosielanie metadát o reláciách (SPI, Stateful packet inspection) a protokoloch do klastra Elasticsearch. Ukladanie PCAP súborov v šifrovanej podobe je možné.
- Webové rozhranie založené na platforme Node.js, ktoré sa spúšťa na každom serveri získavania prevádzky a spracováva požiadavky týkajúce sa prístupu k indexovaným dátam a prenosu súborov PCAP cez API.
- Úložisko metadát na báze Elasticsearch.
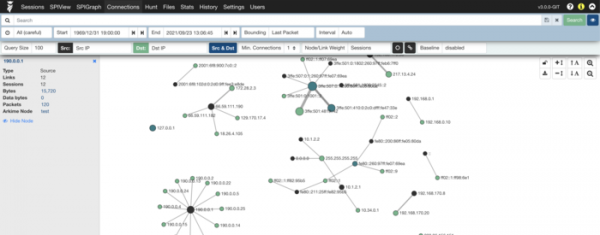
V novom vydaní:
- Pridaná podpora protokolov IETF QUIC, GENEVE, VXLAN-GPE.
- Pridaná podpora typu Q-in-Q (Double VLAN), ktorý umožňuje enkapsuláciu VLAN značiek do druhotných značiek na rozšírenie počtu VLAN na 16 miliónov.
- Pridaná podpora pre typy polí „float“.
- Modul zápisu do Amazon Elastic Compute Cloud bol prevedený na používanie protokolu IMDSv2 (Instance Metadata Service).
- Prebehol refaktoring kódu na pridanie UDP tunelov.
- Pridaná podpora pre elasticsearchAPIKey a elasticsearchBasicAuth.
Zdroj: opennet.ru
