

Izraelský bezpečnostný výskumník Ido Hoorvitch (Tel Aviv) publikoval výsledky experimentu zameraného na štúdium spoľahlivosti hesiel používaných na zabezpečenie prístupu k bezdrôtovým sieťam. V priebehu výskumu na zachytených snímkach s identifikátormi PMKID sa podarilo získať heslá pre prístup k 3663 z 5000 (73%) skúmaných bezdrôtových sietí v Tel Avive. Výsledok ukázal, že väčšina vlastníkov bezdrôtových sietí nastavuje nespoľahlivé heslá, ktoré sú náchylné na útok pomocou hašovacích techník, a ich siete môžu byť napadnuté pomocou bežných nástrojov hashcat, hcxtools a hcxdumptool.
Ido použil prenosný počítač s Ubuntu Linux na zachytávanie paketov bezdrôtových sietí, umiestnil ho do batohu a potuloval sa po meste, kým sa mu podarilo zachytiť snímky s identifikátormi PMKID z piatich tisíc rôznych bezdrôtových sietí. Potom využil počítač so 8 GPU NVIDIA QUADRO RTX 8000 48GB na lámanie hesiel z hašov získaných z identifikátora PMKID. Výkon lámacieho procesu bol na tomto počítači serveri takmer 7 miliónov hašov za sekundu. Pre porovnanie, na bežnom prenosnom počítači je výkon približne 200 tisíc hašov za sekundu, čo stačí na rozlúštenie jedného hesla pozostávajúceho z 10 číslic za približne 9 minút.
Na urýchlenie lámacieho procesu bola kombinácia obmedzená na sekvencie obsahujúce iba 8 písmen v malých písmenách a taktiež 8, 9 alebo 10 číslic. Toto obmedzenie bolo dostatočné na získanie hesiel pre 3663 z 5000 sietí. Najbežnejšie boli heslá pozostávajúce z 10 číslic, ktoré sa používali v 2349 sieťach. Heslá z 8 číslic sa používali v 596 sieťach, 9 číslic v 368 a heslá z 8 malých písmen v 320. Opakovaný postup s použitím slovníka rockyou.txt s veľkosťou 133 MB umožnil okamžite získať 900 hesiel.
Predpokladá sa, že situácia so spoľahlivosťou hesiel v bezdrôtových sieťach v iných mestách a krajinách je približne rovnaká a väčšinu hesiel je možné získať za niekoľko hodín, pričom náklady sa pohybujú okolo 50 dolárov na bezdrôtovú kartu s podporou monitorovacieho režimu (v experimente bola použitá karta ALFA Network AWUS036ACH). Útok založený na PMKID je uplatniteľný len na prístupové body, ktoré podporujú roaming, avšak prax ukázala, že väčšina výrobcov ho nevypína.
Na útok sa použila typická metóda hackovania bezdrôtových sietí s WPA2, známa od roku 2018. Na rozdiel od klasickej metódy, ktorá si vyžaduje zachytenie handshake rámcov počas pripojenia používateľa, metóda založená na zachytení PMKID nie je viazaná na pripojenie nového používateľa k sieti a môže sa uskutočniť kedykoľvek. Na získanie údajov dostatočných na začatie hľadania hesla stačí zachytiť jeden rámec s identifikátorom PMKID. Podobné rámce je možné získať ako v pasívnom režime, sledujúc aktivitu súvisiacu s roamingom, tak aj nútene iniciovať prenos rámcov s PMKID do vzduchu, odoslaním autentifikačného požiadavku k prístupovému bodu.
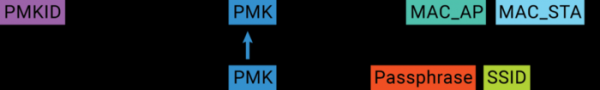
PMKID je hash, generovaný použitím hesla, MAC adresy prístupového bodu, MAC adresy klienta a názvu bezdrôtovej siete (SSID). Posledné tri parametre (MAC AP, MAC Station a SSID) sú pôvodne známe, čo umožňuje použiť metódu prehľadávania slovníka na určenie hesla, podobne ako sa heslá používateľov v systéme dajú získať pri úniku ich hashov. Takže bezpečnosť prístupu do bezdrôtovej siete úplne závisí od odolnosti nastaveného hesla.
Zdroj: opennet.ru
