

Inžinieri zo spoločnosti Intel navrhli nový protokol HTTPA (HTTPS Attestable), ktorý rozširuje HTTPS o dodatočné zabezpečenie vykonaných výpočtov. HTTPA umožňuje zaručiť integritu spracovania požiadaviek používateľa na serveri a uistiť sa, že webová služba je dôveryhodná a že kód bežiaci v TEE prostredí (Trusted Execution Environment) na serveri nebol zmenený v dôsledku hackovania alebo sabotáže administrátorom.
HTTPS chráni prenášané údaje počas prenosu v sieti, ale nemôže vylúčiť porušenie ich integrity v dôsledku útokov na server. Izolované enklávy vytvorené pomocou technológií ako Intel SGX (Software Guard Extension), ARM TrustZone a AMD PSP (Platform Security Processor) umožňujú chrániť dôležité výpočty a znižujú riziko únikov alebo zmien dôverných informácií na koncových uzloch.
HTTPA na zaručenie dôveryhodnosti prenášaných informácií umožňuje využívať prostriedky overovania poskytované v Intel SGX, ktoré potvrdzujú autentickosť enklávy, v ktorej sa vykonali výpočty. V podstate HTTPA rozširuje HTTPS o možnosť vzdialeného overovania enklávy a umožňuje skontrolovať, že beží v autentickom prostredí Intel SGX a že webovej službe možno dôverovať. Protokol sa pôvodne vyvíja ako univerzálny a okrem Intel SGX môže byť implementovaný aj pre iné TEE systémy.
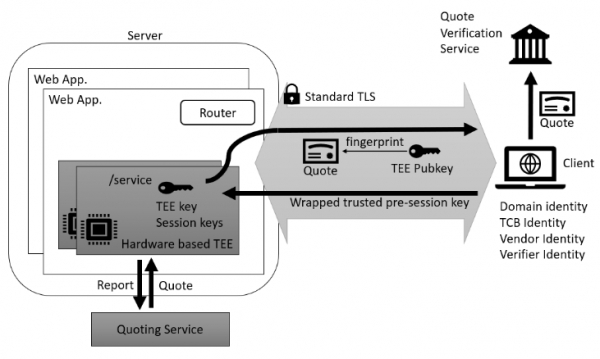
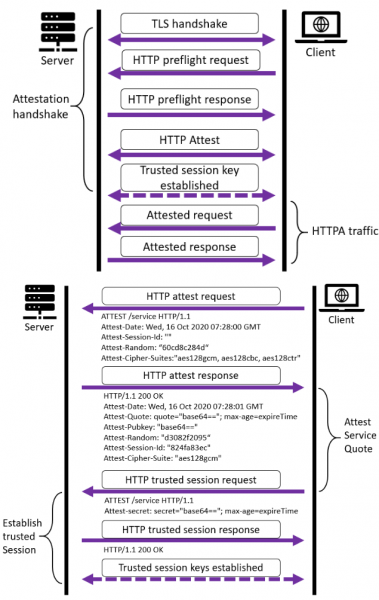
Okrem štandardného procesu HTTPS na nastavenie zabezpečeného spojenia, HTTPA navyše vyžaduje dohodu o dôveryhodnom session kľúči. Protokol zavádza nový HTTP metódu „ATTEST“, ktorá umožňuje spracovávať tri typy požiadaviek a odpovedí:
- „preflight“ na overenie, či vzdialená strana podporuje overovanie enkláv;
- „attest“ na dohodu o parametroch overovania (výber kryptografického algoritmu, výmena jedinečných pre session náhodných sekvencií, generovanie identifikátora session a odovzdanie verejného kľúča enklávy klientovi);
- „trusted session“ — vytvorenie session kľúča pre dôveryhodnú výmenu informácií. Session kľúč sa vytvára na základe predtým dohodnutej predbežnej tajnej sekvencie (pre-session secret), ktorú vytvoril klient s použitím získaného od servera otvoreného kľúča TEE a náhodných sekvencií generovaných každou stranou.
HTTPA predpokladá, že klient je dôveryhodný, zatiaľ čo server nie, t.j. klient môže použiť tento protokol na overenie výpočtov v prostredí TEE. Pri tom HTTPA nezaručuje, že ostatné výpočty vykonávané mimo TEE neboli kompromitované, čo si vyžaduje samostatný prístup k vývoju webových služieb. Takže, v podstate HTTPA je zameraný na použitie so špecializovanými službami, ktoré majú zvýšené požiadavky na integritu informácií, ako sú finančné a zdravotnícke systémy. web servera Pre situácie, kedy musia byť výpočty v TEE potvrdené ako pre server, tak aj pre klienta, je navrhnutá varianta protokolu mHTTPA (Mutual HTTPA), ktorá vykonáva obojsmernú verifikáciu. Táto varianta je komplikovanejšia, pretože vyžaduje obojsmerné generovanie sSession kľúčov pre server a klienta.
Inžinieri z firmy Intel navrhli nový protokol HTTPA (HTTPS Attestable), ktorý rozširuje HTTPS o dodatočné záruky bezpečnosti vykonaných výpočtov.
Zdroj: opennet.ru
