

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 96. Zároveň je k dispozícii stabilná verzia voľného projektu Chromium, ktorý je základom Chrome. Prehliadač Chrome sa vyznačuje používaním loga Google, systémom zasielania upozornení v prípade zlyhania, modulmi na prehrávanie chráneného videoobsahu (DRM), systémom automatickej inštalácie aktualizácií a prenášaním RLZ-parametrov pri vyhľadávaní. Vetva Chrome 96 bude sprevádzaná 8 týždňami v rámci cyklu Extended Stable. Nasledujúce vydanie Chrome 97 je naplánované na 4. januára.
Hlavné zmeny v Chrome 96:
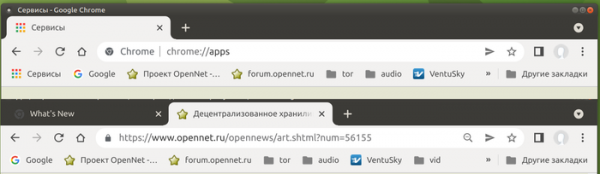
- Na paneli záložiek, ktorý sa zobrazuje pod adresným riadkom, je predvolene skrytá tlačidlo Aplikácie, ktoré umožňovalo otvoriť stránku 'chrome://apps' so zoznamom nainštalovaných služieb a webových aplikácií.

- Podpora platformy Android 5.0 a starších verzií bola zastavená.
- Pridaná podpora pre presmerovanie z HTTP na HTTPS pomocou DNS (pri určovaní IP adresy , okrem DNS záznamov 'A' a 'AAAA' sa tiež vyžaduje DNS záznam 'HTTPS', v prípade ktorého sa prehliadač okamžite pripojí na stránku cez HTTPS).
- V edícii pre desktopové systémy bol cache prechodov (Back-forward cache), ktorý zaisťuje okamžitý prechod pri používaní tlačidiel 'Späť' a 'Vpred', rozšírený o podporu navigácie po predtým prezeraných stránkach po otvorení inej stránky.
- Pridané nastavenie 'chrome://flags#force-major-version-to-100' na testovanie možného narušenia fungovania stránok po dosiahnutí verzie prehliadača, ktorá sa skladá z troch číslic namiesto dvoch (v časoch po vydaní Chrome 10 sa v knižniciach na analýzu User-Agent objavilo množstvo problémov). Po aktivácii možnosti sa v hlavičke User-Agent začne zobrazovať verzia 100 (Chrome/100.0.4664.45).
- V zostaveniach pre platformu Windows boli údaje súvisiace s fungovaním sieťových služieb (cookie a pod.) presunuté do samostatného podadresára 'Network' v rámci prípravy na implementáciu mechanizmu sieťovej izolácie (Network Sandbox).
- Do režimu Origin Trials (experimentálne funkcie, ktoré vyžadujú samostatnú aktiváciu) bolo pridaných niekoľko nových API. Origin Trial umožňuje prístup k uvedenému API z aplikácií načítaných z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- Navrhnutý objekt FocusableMediaStreamTrack (bude premenovaný na BrowserCaptureMediaStreamTrack), ktorý podporuje metódu focus(), pomocou ktorej môžu aplikácie realizujúce zachycovanie obsahu okien alebo kariet (napríklad programy na streamovanie obsahu okien počas videokonferencií) získať informácie o fokusovaní vstupu a sledovať jeho zmeny.
- Bol mechanizmus Priority Hints, ktorý umožňuje nastaviť dôležitosť rôznych načítavaných zdrojov prostredníctvom pridania atribútu „importance“ v značkách ako iframe, img a link. Atribút môže mať hodnoty „auto“, „low“ a „high“, ktoré ovplyvňujú poradie načítavania externých zdrojov prehliadačom.
- Do hlavičky Cross-Origin-Embedder-Policy, ktorá riadi režim izolácie Cross-Origin a umožňuje určiť pravidlá bezpečného použitia privilegovaných operácií na stránke, bola pridaná podpora parametra „credentialless“ pre zakázanie prenosu údajov súvisiacich s prihlasovacími údajmi, ako sú cookies a klientské certifikáty.
- V CSS bol navrhnutý nový pseudo-klas „:autofill“, ktorý umožňuje sledovať automatické vyplnenie polí v značke input prehliadačom (pri manuálnom vyplnení selektor nefunguje).
- Na vylúčenie cyklov CSS vlastnosti writing-mode, direction a backgrounds sa už neaplikujú na viewport pri použití CSS vlastnosti contain (CSS Containment) na značkách HTML alebo BODY.
- Pridané CSS vlastnosť font-synthesis, ktorá umožňuje riadiť možnosť syntézy štýlov (oblique, bold a small-cap), ktoré chýbajú v zvolenej rodine písma.
- V API PerformanceEventTiming, ktoré poskytuje dodatočné informácie potrebné na meranie a optimalizáciu responzívnosti rozhrania, bol pridaný atribút InteractionID s identifikátorom používateľskej interakcie. Identifikátor umožňuje prepojiť rôzne metriky s jednou akciou používateľa, napríklad pri dotyku na dotykovej obrazovke sa generuje niekoľko udalostí, ako pointerdown, mousedown, pointerup, mouseup a click, a InteractionID umožňuje spojiť všetky tieto udalosti s jedným dotykom.
- Bol pridaný nový typ médiapýtania (Media Query) — „prefers-contrast“ na prispôsobenie obsahu stránky nastaveniam kontrastnosti nastaveným v operačnom systéme (napríklad zapnutiu režimu vysokého kontrastu).
- Pre izolované PWA aplikácie bol do manifestu pridaný podpora voliteľného poľa „id“ s globálnym identifikátorom aplikácie (ak pole nie je uvedené, na identifikáciu sa používa štartovací URL).
- Pre vyhradené PWA aplikácie bola implementovaná možnosť registrácie ako spracovateľov URL. Napríklad aplikácia music.example.com sa môže zaregistrovať ako spracovateľ URL https://*.music.example.com, pričom všetky prechody z externých aplikácií prostredníctvom týchto odkazov, napríklad z messengerov a e-mailových klientov, povedú k otvoreniu tejto PWA aplikácie namiesto novej záložky v prehliadači.
- Pridaná CSP (Content Security Policy) direktíva wasm-unsafe-eval na riadenie možnosti spúšťania kódu na WebAssembly. Použitie CSP direktívy script-src teraz pokrýva aj WebAssembly.
- WebAssembly pridala podporu referenčných typov (typ externref). Moduly WebAssembly teraz môžu uchovávať v premenných a odovzdávať ako argumenty odkazy na objekty JavaScript a DOM.
- V PaymentMethodData bola vyhlásená zastaraná podpora platobnej metódy „basic-card“, ktorá umožňovala pracovať so všetkými typmi kariet prostredníctvom jediného identifikátora, bez viazania na konkrétne typy údajov. Namiesto „basic-card“ sa navrhujú alternatívne metódy, ako Google Pay, Apple Pay a Samsung Pay.
- Pri používaní API U2F (Cryptotoken) bude používateľovi zobrazené varovanie s informáciami o zastaraní tohto rozhrania. API U2F bude predvolene zakázané v verzii Chrome 98 a úplne odstránené v Chrome 104. Namiesto API U2F sa odporúča používať API Web Authentication.
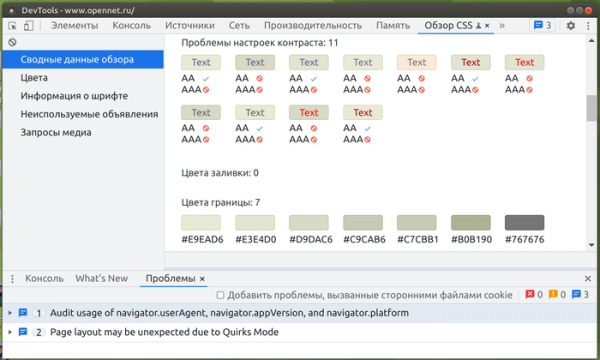
- Boli vykonané vylepšenia nástrojov pre webových vývojárov. Pridala sa nová panel „Prehľad CSS“ (CSS Overview), ktorý ponúka súhrn informácií o farbách, písmach, nepoužitých vyhláseniach a mediálnych výrazoch, ako aj vyznačuje možné problémy. Vylepšené operácie úpravy a kopírovania CSS. V paneli Štýly (Styles) bola pridaná možnosť do kontextového menu na kopírovanie definícií CSS vo forme JavaScriptových výrazov. Do panela inspekcie sieťových požiadaviek bola pridaná karta Payload s rozborom parametrov požiadavky. V webovej konzole bola pridaná možnosť na skrytie všetkých chýb CORS (Cross-Origin Resource Sharing) a bol zabezpečený výstup trasovania zásobníka pre asynchrónne funkcie.

Okrem noviniek a opráv chýb v novej verzii bolo odstránených 25 zraniteľností. Mnohé z zraniteľností boli zistené vďaka automatizovanému testovaniu nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo prostredia sandbox, neboli identifikované. V rámci programu odmien za objavenie zraniteľností spoločnosť Google vyplatila 13 odmien v celkovej výške 60 tisíc dolárov (jedna odmena $15000, jedna odmena $10000, dve odmeny $7500, jedna odmena $5000, dve odmeny $3000, jedna odmena $2500, dve odmeny vo výške $2000, dve odmeny $1000 a jedna odmena $500). Výška 5 odmien zatiaľ nebola stanovená.
Zdroj: opennet.ru
