Bolestivá verzia nástroja Nzyme 1.2.0, určená na monitorovanie ethereálnych bezdrôtových sietí s cieľom odhaliť škodlivú činnosť, nasadiť podvodné prístupové body, neautorizované pripojenia a vykonávať typické útoky. Kód projektu je napísaný v jazyku Java a distribuovaný pod licenciou SSPL (Server Side Public License), ktorá je založená na AGPLv3, ale nie je otvorená kvôli prítomnosti diskriminačných požiadaviek týkajúcich sa použitia produktu v cloudových službách.
Zachytávanie prevádzky sa uskutočňuje prevodom bezdrôtového adaptéra do režimu monitorovania cez transitné sieťové rámce. Existuje možnosť prenosu zachytených sieťových rámcov do systému Graylog na dlhodobé uchovávanie v prípade, že údaje budú potrebné pre analýzu incidentov a škodlivých činov. Napríklad, program umožňuje odhaliť výskyt neautorizovaných prístupových bodov a v prípade zistenia pokusu o kompromitovanie bezdrôtovej siete ukáže, kto sa stal cieľom útoku a ktorí používatelia boli kompromitovaní.
Systém môže generovať niekoľko typov upozornení a podporuje rôzne spôsoby identifikácie abnormálnej aktivity, vrátane overovania komponentov siete pomocou fingerprint identifikátorov a vytvárania pascí. Podporuje generovanie upozornení pri narušení štruktúry siete (napríklad pri objavení predtým neznámeho BSSID), zmene bezpečnostných parametrov siete (napríklad zmeny šifrovacích režimov), zistení prítomnosti typových zariadení určených na vykonávanie útokov (napríklad WiFi Pineapple), zaznamenaní kontaktu s pascou alebo zistení abnormálnej zmeny správania (napríklad pri objavení jednotlivých rámcov s atypicky slabým signálom alebo porušením prahových hodnôt intenzity prichádzajúcich paketov).
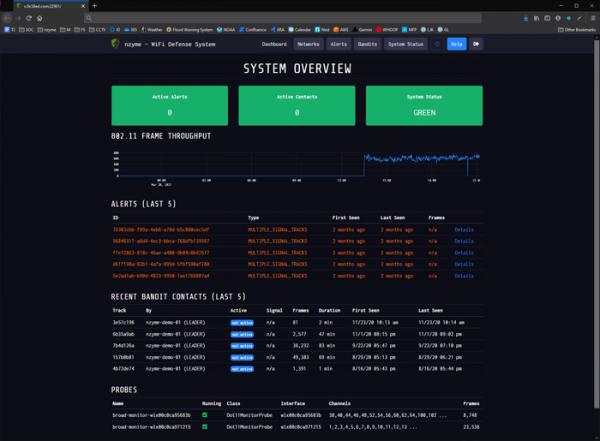
Okrem analýzy škodlivej činnosti môže systém byť použitý na všeobecné monitorovanie bezdrôtových sietí, ako aj na fyzické zistenie zdroja identifikovaných anomálií prostredníctvom použitia trackerov, ktoré umožňujú postupne určiť škodlivé bezdrôtové zariadenie na základe špecifických atribútov a zmien úrovne signálu. Správa sa vykonáva cez webové rozhranie.
V novej verzii:
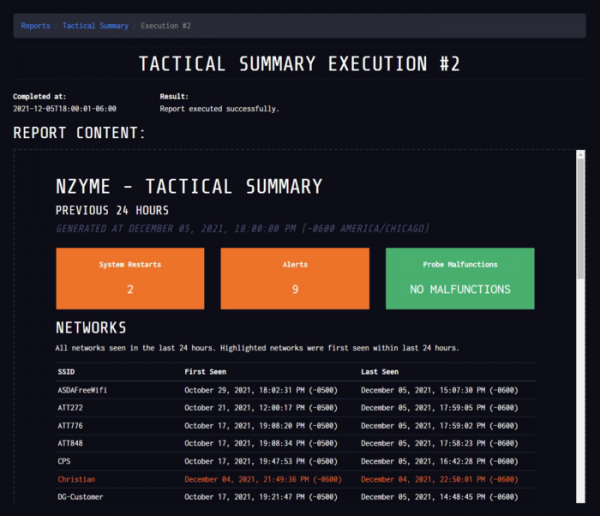
- Pridaná podpora generovania a odosielania e-mailových správ s reportmi o zistených anomáliách, zaznamenaných v sieťach a celkovom stave.

- Pridaná podpora upozornení na zistenie pokusov o útoky na blokovanie funkcie kamerového systému, súvisiace s hromadným zasielaním deautentifikačných paketov.
- Pridaná podpora upozornení na zistenie doteraz nevyskytujúcich sa SSID identifikátorov.
- Pridaná podpora upozornení na zlyhania v systéme monitorovania, napríklad pri odpojení bezdrôtového adaptéru od počítača, na ktorom beží Nzyme.
- Vylepšená kompatibilita so sieťami založenými na WPA3.
- Pridaná možnosť nastavovania callback spracovateľov na reakciu na upozornenia (napríklad možno použiť na zapisovanie informácií o anomáliách do logovacieho súboru).
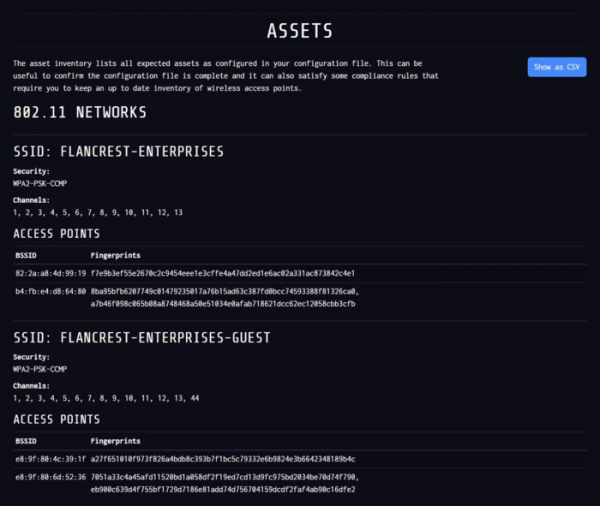
- Pridaný zoznam inventarizácie zdrojov, ktorý zobrazuje parametre nasadených sietí, ktoré sú monitorované.

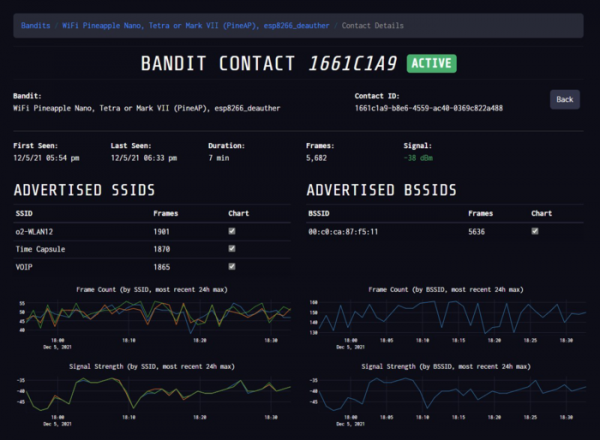
- Pridaná stránka s profilom útočníka, poskytujúca informácie o systémoch a prístupových bodoch, s ktorými útočník interagoval, ako aj štatistiky o úrovni signálu a odoslaných rámcoch.

Zdroj: opennet.ru