

V knižnici Log4j 2 bola zistená ďalšia zraniteľnosť (CVE-2021-45105), ktorá, na rozdiel od dvoch predchádzajúcich problémov, patrí do kategórie nebezpečných, avšak nie kritických. Nový problém umožňuje vyvolať odmietnutie služby a prejavuje sa v podobe cyklenia a havarijného ukončenia pri spracovaní určitých reťazcov. Zraniteľnosť bola odstránená v publikovanej verzii Log4j 2.17, ktorá bola zverejnená pred niekoľkými hodinami. Nebezpečnosť zraniteľnosti zmierňuje fakt, že problém sa prejavuje iba na systémoch s Java 8.
Zraniteľnosti sú vystavené systémy, ktoré pri určovaní formátu výstupu do logu používajú kontextové dotazy (Context Lookup), ako napríklad ${ctx:var}. V verziách Log4j, počnúc 2.0-alpha1 a končiac 2.16.0, chýbala ochrana proti nekontrolovanej rekurzii, čo umožňovalo útočníkovi manipulovať so hodnotou používanou pri substitúcii tak, aby spôsobila cyklenie, vedúce k vyčerpaniu miesta v zásobníku a havarijnému ukončeniu procesu. Osobitne problém vznikal pri substitúcii hodnôt ako "${${::-${::-$${::-j}}}}".
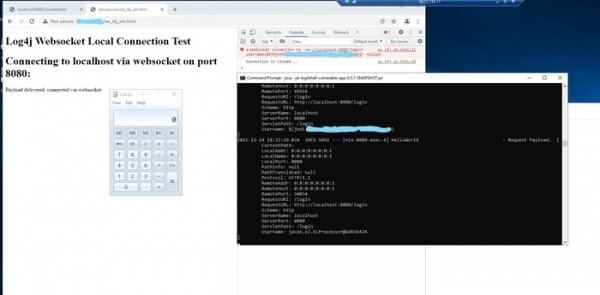
Navyše je treba poznamenať, že výskumníci z firmy Blumira navrhli variant útoku na zraniteľné Java aplikácie, ktoré neprijímajú externé sieťové požiadavky. Napríklad je možné zaútočiť týmto spôsobom na systémy vývojárov alebo používateľov Java aplikácií. Podstata metódy spočíva v tom, že ak sú na systéme používateľa zraniteľné Java procesy, ktoré prijímajú sieťové pripojenia iba z lokálneho hostiteľa (localhost), alebo spracovávajú RMI požiadavky (Remote Method Invocation, port 1099), útok môže byť vykonaný JavaScriptovým kódom, ktorý sa vykonáva pri otvorení škodlivej stránky v prehliadači. Na organizáciu pripojenia k sieťovému portu Java aplikácie pri podobnom útoku sa používa API WebSocket, na ktoré sa na rozdiel od HTTP požiadaviek nevzťahujú obmedzenia same-origin (WebSocket sa môže tiež použiť na skenovanie sieťových portov na lokálnom hostiteľovi s cieľom zistiť dostupné sieťové spracovatele).
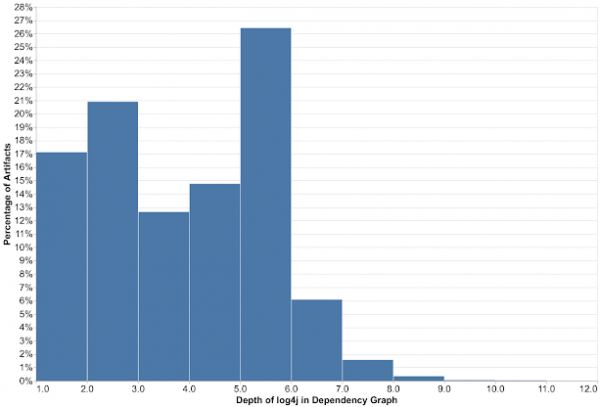
Zverejnené výsledky hodnotenia zraniteľnosti knižníc, ktoré súvisia so závislosťami na Log4j, spoločnosťou Google sú tiež zaujímavé. Podľa údajov Google sa problém dotýka 8 % všetkých balíčkov v repozitári Maven Central. Konkrétne sa zraniteľnosťou dotklo 35 863 Java balíčkov, ktoré súspojené s Log4j priamymi a nepriamymi závislosťami. Pričom sa Log4j používa ako priama závislosť prvého stupňa iba v 17 % prípadov, zatiaľ čo v 83 % zasiahnutých balíčkov prebieha viazanie cez medzičlánky, ktoré sú závislé na Log4j, teda závislosti druhého a vyššieho stupňa (21 % — druhý stupeň, 12 % — tretí, 14 % — štvrtý, 26 % — piaty, 6 % — šiesty). Tempo opravy zraniteľnosti ostáva zatiaľ nedostačujúce, po týždni od zistenia zraniteľnosti bola problém odstránená iba v 4620 z 35 863 identifikovaných balíčkov, teda v 13 %.
Medzitým, Úrad pre kybernetickú bezpečnosť a ochranu infraštruktúry USA zverejnil núdzový pokyn, ktorý vyžaduje od federálnych agentúr vykonať určenie informačných systémov, ktoré sú náchylné na zraniteľnosť Log4j, a do 23. decembra nainštalovať aktualizácie na blokovanie problému. Do 28. decembra musia organizácie vykonať hlásenie o vykonanej práci. Na zjednodušenie identifikácie problémových systémov bol pripravený zoznam produktov, v ktorých sa potvrdila existencia zraniteľnosti (v zozname je viac ako 23 000 aplikácií).
Zdroj: opennet.ru
